



Проанализирована активность APT-группы, использующей кастомные вредоносы

Проанализирована активность APT-группы, использующей кастомные вредоносы

Проанализирована активность APT-группы, использующей кастомные вредоносы

Компания Symantec опубликовала отчет, в котором описала недавно обнаруженную кибершпионскую группу, которую специалисты антивирусного вендора назвали Leafminer. Эти киберпреступники специализируются на атаках на государственном уровне.

Leafminer, представляющая собой APT-группу, активна как минимум с начала 2017 года. Symantec обнаружила вредоносную программу этой группы на 44 компьютерах в нескольких странах.

Итого, вредонос был замечен в Саудовской Аравии (28), Ливане (8), Израиле (3) и Кувейте (1). Еще четыре системы остались неопознанными.

В процессе изучения этой группы специалистам Symantec также удалось получить доступ к одному из серверов, принадлежащих злоумышленникам. Он использовался для фишинга и распространения вредоносных программ.

Также на этом сервере был обнаружен список организаций, которые Leafminer «прощупывала» на предмет слабых мест, благодаря которым в будущем можно совершить успешную кибератаку.

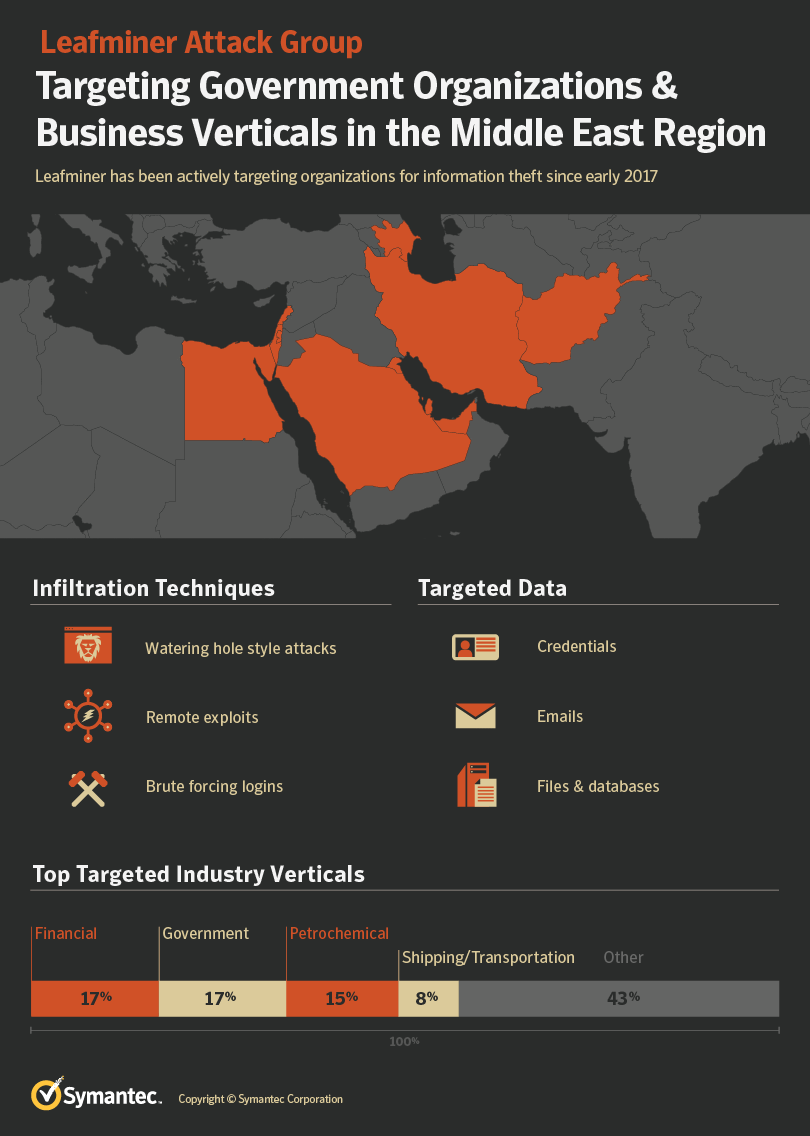
Этот список содержит информацию о 809 организациях, расположенных в Саудовской Аравии, Объединенных Арабских Эмиратах, Катаре, Кувейте, Бахрейне, Египте, Израиле и Афганистане.

На сервере преступников удалось найти еще 112 файлов, среди которых была сама вредоносная программа, различные логи и другие инструменты, помогающие проводить целенаправленные атаки. Изучив все добытые данные, эксперты пришли к выводу, что группа атаковала, следуя трем основным схемам:

  1. Компрометация серверов с последующей атакой вида watering hole, которая помогала установить на компьютеры пользователей злонамеренную программу.
  2. Сканирование уязвимых сетей и использование эксплойтов для проникновения в них.
  3. Попытки угадать учетные данные целевых сетей, используя подбор по словарю. После этого вредонос вручную развертывался в системе.

Примечательно, что Leafminer использовала кастомные вредоносы, которые труднее обнаружить.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru