



Злоумышленник создал ботнет из 18 000 маршрутизаторов всего за день

Злоумышленник создал ботнет из 18 000 маршрутизаторов всего за день

Злоумышленник создал ботнет из 18 000 маршрутизаторов всего за день

Всего за один день автор вредоносной программы создал ботнет, который насчитывал 18 000 маршрутизаторов. Эту связку зараженных устройств обнаружили исследователи в области безопасности из NewSky Security.

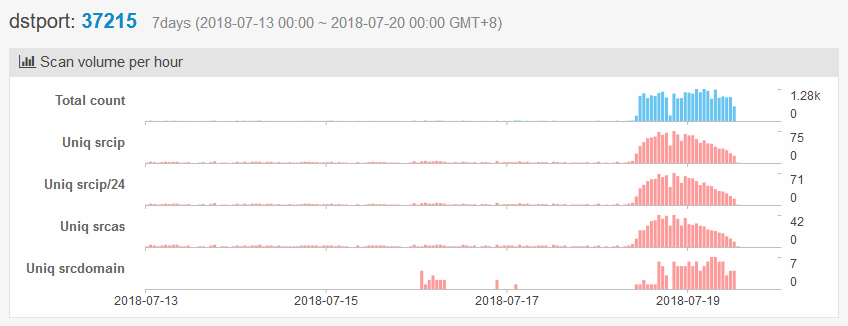
Заразить устройства и создать ботнет получилось благодаря эксплуатации уязвимости в роутерах Huawei HG532, которая известна под идентификатором CVE-2017-17215.

Активное сканирование этой уязвимости, которую можно использовать через порт 37215, началось в Сети вчера утром.

К вечеру исследователь безопасности NewSky Анкит Анубхав отметил, что ботнет уже насчитывает 18 000 зараженных маршрутизаторов. Эксперт утверждает, что стоящий за ботнетом злоумышленник сам связался с ним, хвастаясь своим достижением.

Киберпреступник даже предоставил список IP-адресов всех жертв.

Злоумышленник заявил, что его псевдоним «Anarchy» («Анархия»), он отказался объяснить причину своих действий.

Однако у Анубхава есть предположение, что Anarchy — это печально известный киберпреступник, проходящий под псевдонимом Wicked. Напомним, что Wicked причастен к созданию различных вариаций IoT-вредоноса Mirai.

Эти вариации известны под именами Wicked, Omni, и Owari (Sora), они использовались для DDoS-атак.

Специалиста поразила та легкость, с которой киберпреступник создал такой огромный ботнет всего за день. При этом он не использовал никому не известную 0-day уязвимость, а эксплуатировал давно всем известный баг. CVE-2017-17215 раньше использовал и Satori, и другие вредоносные программы, основанные на Mirai.

Также автор ботнета поделился своими планами — он хочет использовать другую уязвимость — CVE-2014-8361 — которая затрагивает маршрутизаторы Realtek, ее можно использовать через порт 52869.

«Anarchy уже начал тестирование использования уязвимости CVE-2014-8361», — поделился Анубхав.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru