



ФСТЭК обвиняют в плохой работе российской базы данных уязвимостей

ФСТЭК обвиняют в плохой работе российской базы данных уязвимостей

ФСТЭК обвиняют в плохой работе российской базы данных уязвимостей

Российская национальная база данных уязвимостей (БДУ) значительно уступает своим аналогам из Китая и США. К такому выводу пришли специалисты компании Recorded Future, которые взялись сравнить принципы работы этих трех БДУ.

Основное отличие, которое выделили специалисты — БДУ США охватывает все основные типы программного обеспечения, а вот российский аналог, судя по всему, сосредоточен на индексировании уязвимостей для аппаратного и программного обеспечения, используемого правительственными агентствами и КИИ.

В качестве примера исследователи приводят следующую статистику: 75 % проиндексированных уязвимостей связаны либо с браузерами, либо с АСУ ТП, а вот бреши в популярных системах управления контентом (CMS) вообще игнорируются.

Помимо этого, дыры в безопасности продуктов от Microsoft, Adobe и Linux освещаются гораздо лучше, чем недостатки в решениях IBM или Huawei.

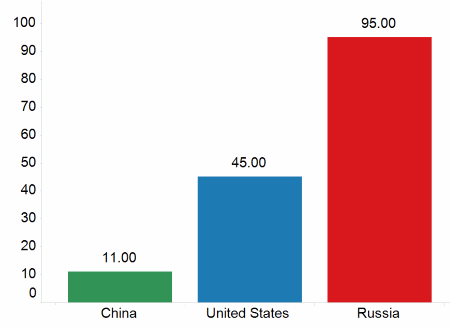
Также эксперты отметили довольно медленную индексацию проблем безопасности — в среднем у российской БДУ уходит на индексацию на 83 дня больше, чем у китайской базы; и на 50 дней больше, чем у американской.

Специалисты предоставили инфографику, которая демонстрирует отставание России в этом аспекте:

Но и это еще не все недостатки российского решения. Эксперты также утверждают, что работу российской БДУ можно назвать небрежной — база индексирует множество уязвимостей с разными CVE под одним идентификатором.

В других же случаях БДУ индексирует уязвимости с одним номером CVE под разными идентификаторами в самой базе.

Специалисты полагают, что плохая работа российской БДУ связана с тем, что ей управляет Федеральная служба по техническому и экспортному контролю (ФСТЭК). Объясняется это тем, что ФСТЭК сфокусирована на защите государственных объектов и субъектов КИИ.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru