



ФСТЭК обвиняют в плохой работе российской базы данных уязвимостей

ФСТЭК обвиняют в плохой работе российской базы данных уязвимостей

ФСТЭК обвиняют в плохой работе российской базы данных уязвимостей

Российская национальная база данных уязвимостей (БДУ) значительно уступает своим аналогам из Китая и США. К такому выводу пришли специалисты компании Recorded Future, которые взялись сравнить принципы работы этих трех БДУ.

Основное отличие, которое выделили специалисты — БДУ США охватывает все основные типы программного обеспечения, а вот российский аналог, судя по всему, сосредоточен на индексировании уязвимостей для аппаратного и программного обеспечения, используемого правительственными агентствами и КИИ.

В качестве примера исследователи приводят следующую статистику: 75 % проиндексированных уязвимостей связаны либо с браузерами, либо с АСУ ТП, а вот бреши в популярных системах управления контентом (CMS) вообще игнорируются.

Помимо этого, дыры в безопасности продуктов от Microsoft, Adobe и Linux освещаются гораздо лучше, чем недостатки в решениях IBM или Huawei.

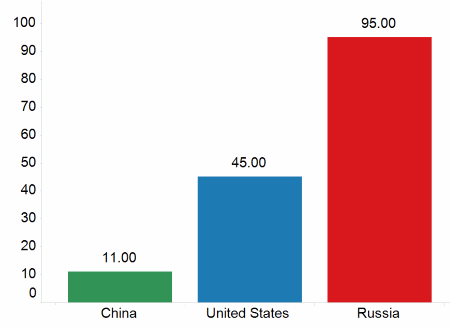
Также эксперты отметили довольно медленную индексацию проблем безопасности — в среднем у российской БДУ уходит на индексацию на 83 дня больше, чем у китайской базы; и на 50 дней больше, чем у американской.

Специалисты предоставили инфографику, которая демонстрирует отставание России в этом аспекте:

Но и это еще не все недостатки российского решения. Эксперты также утверждают, что работу российской БДУ можно назвать небрежной — база индексирует множество уязвимостей с разными CVE под одним идентификатором.

В других же случаях БДУ индексирует уязвимости с одним номером CVE под разными идентификаторами в самой базе.

Специалисты полагают, что плохая работа российской БДУ связана с тем, что ей управляет Федеральная служба по техническому и экспортному контролю (ФСТЭК). Объясняется это тем, что ФСТЭК сфокусирована на защите государственных объектов и субъектов КИИ.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru