



Новая спуфинг-атака на GPS-системы может сбить маршрут пользователя

Новая спуфинг-атака на GPS-системы может сбить маршрут пользователя

Новая спуфинг-атака на GPS-системы может сбить маршрут пользователя

Специалисты рассказали, что им удалось осуществить успешную спуфинг-атаку на GPS-системы. Такая атака может позволить заманить пользователей в определенные места, либо просто сбить с правильного курса.

Новый метод, описанный экспертами, примечателен тем, что у него нет недостатков прошлых спуфинг-атак — в более ранних экспериментах успешная атака не получалась по той причине, что вредоносный маршрут был бессмысленным, либо не был синхронизирован с дорожной инфраструктурой.

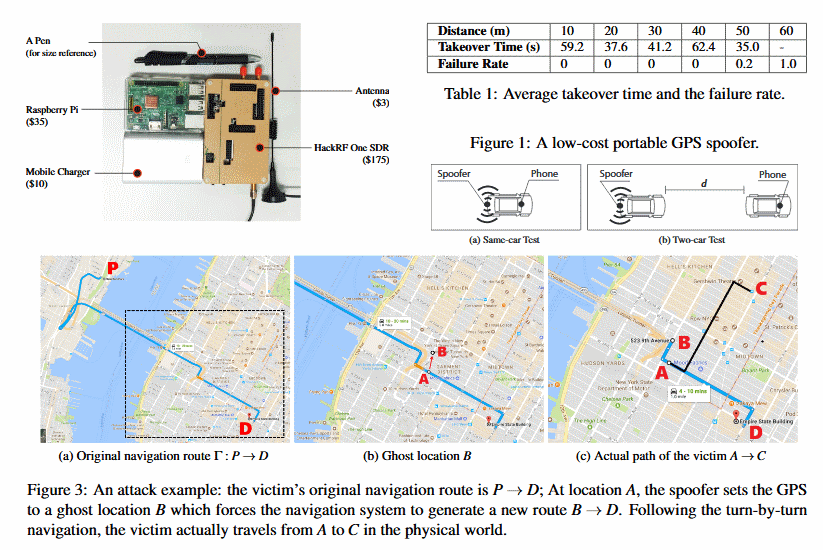
Однако китайским специалистам совместно с экспертами Microsoft Research на этот раз удалось провести GPS-атаку, которая учитывает дорогу вокруг атакуемого объекта.

Для осуществления атаки эксперты разработали алгоритм, который работает в режиме реального времени, также исследователи использовали портативное устройство GPS, которое стоило в районе 223 долларов.

Исследователи говорят, что их алгоритм позволяет злоумышленнику выбрать область, куда они смогут заманить своих жертв.

«Алгоритм обрабатывает входы GPS на целевое устройство таким образом, что сами подсказки и отображаемые на карте маршруты соответствуют реальной дороге», — пишут эксперты в своем отчете.

«В среднем наш алгоритм определил 1547 потенциальных “вредоносных” маршрутов для каждой поездки. Стало быть, у злоумышленника будет большой выбор — он сможет построить опасный маршрут и навредить жертве».

Исследователи протестировали способ атаки на реальных дорогах в Китае и США. Оказалось, что 95 % (38 из 40) участников следовали по неправильному “вредоносному” направлению. Группа экспертов утверждает, что их способ подойдет для атаки любой навигационной системы.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru