



Новая спуфинг-атака на GPS-системы может сбить маршрут пользователя

Новая спуфинг-атака на GPS-системы может сбить маршрут пользователя

Новая спуфинг-атака на GPS-системы может сбить маршрут пользователя

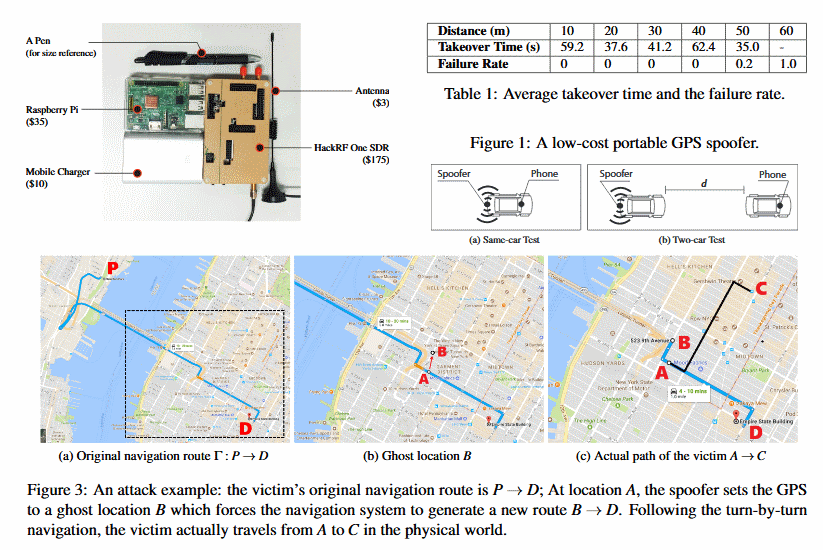
Специалисты рассказали, что им удалось осуществить успешную спуфинг-атаку на GPS-системы. Такая атака может позволить заманить пользователей в определенные места, либо просто сбить с правильного курса.

Новый метод, описанный экспертами, примечателен тем, что у него нет недостатков прошлых спуфинг-атак — в более ранних экспериментах успешная атака не получалась по той причине, что вредоносный маршрут был бессмысленным, либо не был синхронизирован с дорожной инфраструктурой.

Однако китайским специалистам совместно с экспертами Microsoft Research на этот раз удалось провести GPS-атаку, которая учитывает дорогу вокруг атакуемого объекта.

Для осуществления атаки эксперты разработали алгоритм, который работает в режиме реального времени, также исследователи использовали портативное устройство GPS, которое стоило в районе 223 долларов.

Исследователи говорят, что их алгоритм позволяет злоумышленнику выбрать область, куда они смогут заманить своих жертв.

«Алгоритм обрабатывает входы GPS на целевое устройство таким образом, что сами подсказки и отображаемые на карте маршруты соответствуют реальной дороге», — пишут эксперты в своем отчете.

«В среднем наш алгоритм определил 1547 потенциальных “вредоносных” маршрутов для каждой поездки. Стало быть, у злоумышленника будет большой выбор — он сможет построить опасный маршрут и навредить жертве».

Исследователи протестировали способ атаки на реальных дорогах в Китае и США. Оказалось, что 95 % (38 из 40) участников следовали по неправильному “вредоносному” направлению. Группа экспертов утверждает, что их способ подойдет для атаки любой навигационной системы.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru