



Обнаружение уязвимостей независимыми хакерами выходит на первый план

Обнаружение уязвимостей независимыми хакерами выходит на первый план

Обнаружение уязвимостей независимыми хакерами выходит на первый план

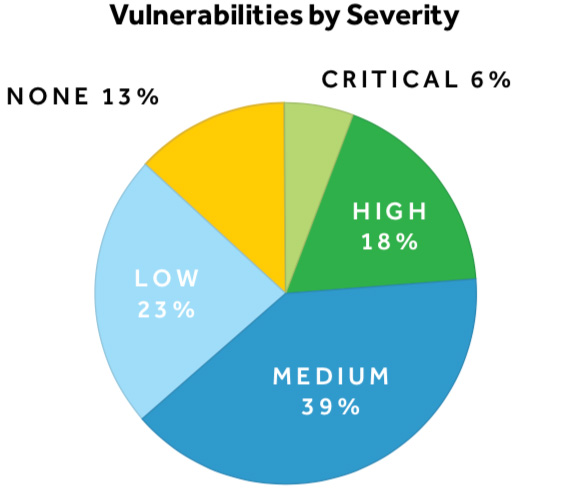
Компания HackerOne опубликовала результаты отчета «Hacker-Powered Security Report», за основу этого исследования взят анализ более чем 72 000 уязвимостей. В документе утверждается, что ИБ-специалисты находят гораздо более серьезные бреши в безопасности, чем раньше.

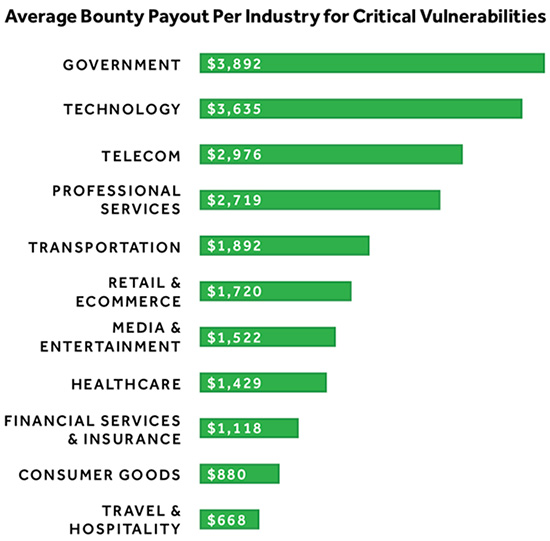
Общее количество серьезных и критических уязвимостей увеличилось на 22 % в сравнении с прошлым годом. Растут и премии, выплачиваемые специалистам за обнаруженные проблемы безопасности, крупнейшая сумма за одно сообщение об уязвимости составила $75 000.

Самые щедрые организации, среди которых Google, Microsoft и Intel, выплачивают до $250 000 за критические уязвимости. Между тем, ложные срабатывания постепенно становятся пережитком прошлого — 80 % предоставляемых отчетов качественны и полезны.

«Краудсорсинг в сфере различных тестирований кибербезопасности быстро приближается к критической массе», — уведомил Gartner.

Государственный сектор, как оказалось, поддерживает модель, основанную на поиске уязвимостей ИТ-специалистами. Многие государственные программы направлены на то, чтобы помочь такой схеме находить критические недостатки и исправлять их.

Различные промышленные предприятия также подтянулись во всем, что касается поиска, обнаружения и устранения проблем безопасности. Тем не менее ведущие организации по-прежнему недостаточно подготовлены для эффективной борьбы с уязвимостями.

У 93 % организаций из списка Forbes Global 2000 нет правил получения отчетов об уязвимостях от третьих лиц, а также устранения этих брешей в кратчайшие сроки.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru