



Обнаружение уязвимостей независимыми хакерами выходит на первый план

Обнаружение уязвимостей независимыми хакерами выходит на первый план

Обнаружение уязвимостей независимыми хакерами выходит на первый план

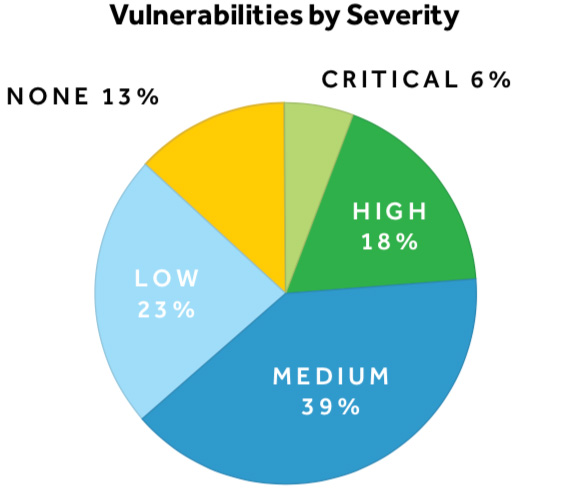
Компания HackerOne опубликовала результаты отчета «Hacker-Powered Security Report», за основу этого исследования взят анализ более чем 72 000 уязвимостей. В документе утверждается, что ИБ-специалисты находят гораздо более серьезные бреши в безопасности, чем раньше.

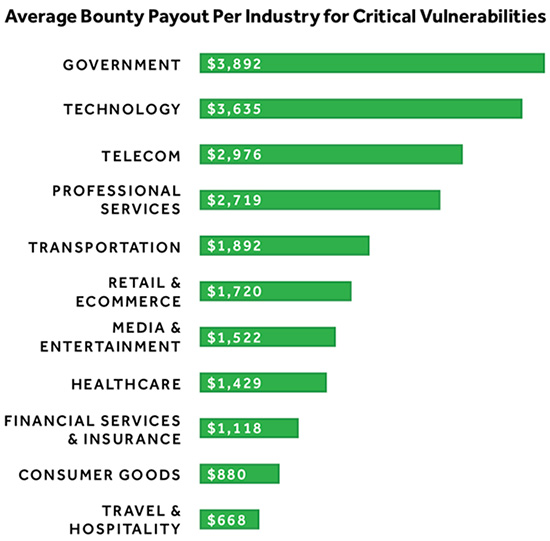
Общее количество серьезных и критических уязвимостей увеличилось на 22 % в сравнении с прошлым годом. Растут и премии, выплачиваемые специалистам за обнаруженные проблемы безопасности, крупнейшая сумма за одно сообщение об уязвимости составила $75 000.

Самые щедрые организации, среди которых Google, Microsoft и Intel, выплачивают до $250 000 за критические уязвимости. Между тем, ложные срабатывания постепенно становятся пережитком прошлого — 80 % предоставляемых отчетов качественны и полезны.

«Краудсорсинг в сфере различных тестирований кибербезопасности быстро приближается к критической массе», — уведомил Gartner.

Государственный сектор, как оказалось, поддерживает модель, основанную на поиске уязвимостей ИТ-специалистами. Многие государственные программы направлены на то, чтобы помочь такой схеме находить критические недостатки и исправлять их.

Различные промышленные предприятия также подтянулись во всем, что касается поиска, обнаружения и устранения проблем безопасности. Тем не менее ведущие организации по-прежнему недостаточно подготовлены для эффективной борьбы с уязвимостями.

У 93 % организаций из списка Forbes Global 2000 нет правил получения отчетов об уязвимостях от третьих лиц, а также устранения этих брешей в кратчайшие сроки.

Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru