



Обнаружение уязвимостей независимыми хакерами выходит на первый план

Обнаружение уязвимостей независимыми хакерами выходит на первый план

Обнаружение уязвимостей независимыми хакерами выходит на первый план

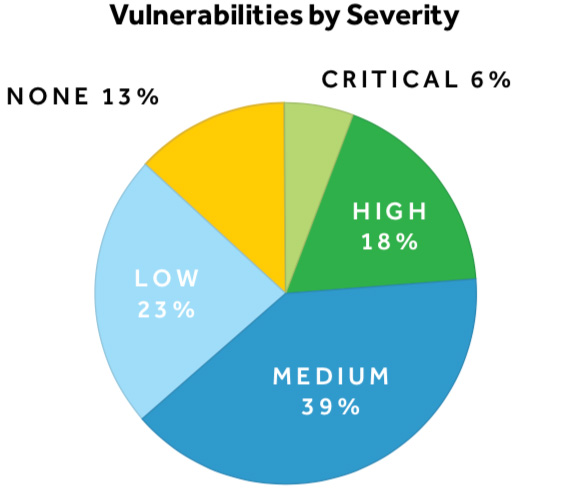
Компания HackerOne опубликовала результаты отчета «Hacker-Powered Security Report», за основу этого исследования взят анализ более чем 72 000 уязвимостей. В документе утверждается, что ИБ-специалисты находят гораздо более серьезные бреши в безопасности, чем раньше.

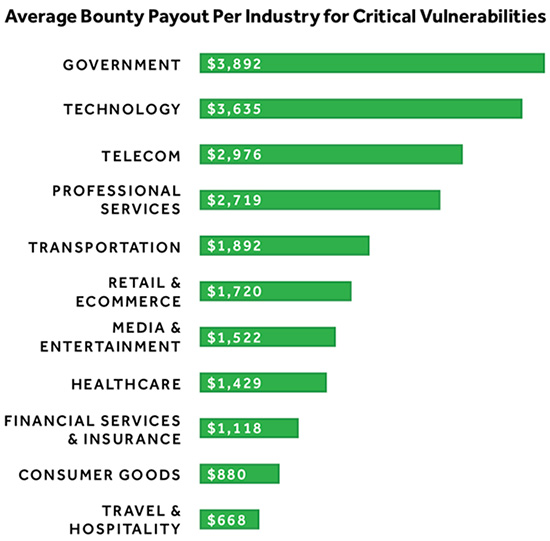
Общее количество серьезных и критических уязвимостей увеличилось на 22 % в сравнении с прошлым годом. Растут и премии, выплачиваемые специалистам за обнаруженные проблемы безопасности, крупнейшая сумма за одно сообщение об уязвимости составила $75 000.

Самые щедрые организации, среди которых Google, Microsoft и Intel, выплачивают до $250 000 за критические уязвимости. Между тем, ложные срабатывания постепенно становятся пережитком прошлого — 80 % предоставляемых отчетов качественны и полезны.

«Краудсорсинг в сфере различных тестирований кибербезопасности быстро приближается к критической массе», — уведомил Gartner.

Государственный сектор, как оказалось, поддерживает модель, основанную на поиске уязвимостей ИТ-специалистами. Многие государственные программы направлены на то, чтобы помочь такой схеме находить критические недостатки и исправлять их.

Различные промышленные предприятия также подтянулись во всем, что касается поиска, обнаружения и устранения проблем безопасности. Тем не менее ведущие организации по-прежнему недостаточно подготовлены для эффективной борьбы с уязвимостями.

У 93 % организаций из списка Forbes Global 2000 нет правил получения отчетов об уязвимостях от третьих лиц, а также устранения этих брешей в кратчайшие сроки.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru