



Новый вредонос Rakhni может заразить как майнером, так и шифровальщиком

Новый вредонос Rakhni может заразить как майнером, так и шифровальщиком

Новый вредонос Rakhni может заразить как майнером, так и шифровальщиком

Специалисты «Лаборатории Касперского» наткнулись на новую форму вредоносной программы, которая может инфицировать компьютер пользователя либо вымогателем, либо вредоносным майнером (зависит от конфигурации компьютера). Зловред получил имя Rakhni.

Исследователи уточняют, что первые образцы семейства Trojan-Ransom.Win32.Rakhni были впервые обнаружены в 2013 году.

Теперь же злоумышленники решили добавить к возможностям Rakhni вредоносный криптомайнинг. Попав в систему, новые варианты Rakhni принимают решение, чем заразить пользователя, исходя из конфигурации его компьютера.

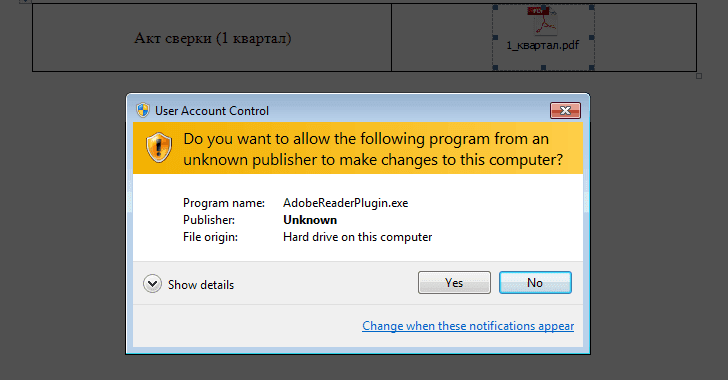
Rakhni распространяется с помощью целевого фишинга, электронные письма содержат прикрепленный файл документа Word. В документах находится значок PDF, если на него нажать, запуститься вредоносный исполняемый файл.

В процессе выполнения вредоносная составляющая отобразит пользователя сообщение об ошибке, тем временем параллельно будут выполняться проверки на установленные антивирусные программы и песочницы.

Если вредонос понимает, что систему можно заразить, он выбирает между вредоносным майнером и вымогателем.

Rakhni будет проверять наличие папки %AppData%\Bitcoin, если она существует, вредоносная программа установит шифровальщик. Если же директории нет, а компьютер располагает двумя и более логическими процессорами, зловред загрузит майнер криптовалюты.

Rakhni располагает сертификатом, то есть каждый исполняемый файл подписан. Эти поддельные сертификаты якобы были выпущены Microsoft и Adobe. Эксперты также заметили, что вредоносная программа использует CertMgr.exe для установки поддельных сертификатов.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru