



Исследование 17 260 Android-приложений не выявило признаков шпионажа

Исследование 17 260 Android-приложений не выявило признаков шпионажа

Исследование 17 260 Android-приложений не выявило признаков шпионажа

Тщательное исследование 17 260 приложений для Android показало, что некоторые из них могут случайно делать скриншоты и загружать их в Сеть. Однако нет доказательств тому, что эти приложения скрытно активируют камеру или микрофон, чтобы шпионить за владельцами устройств.

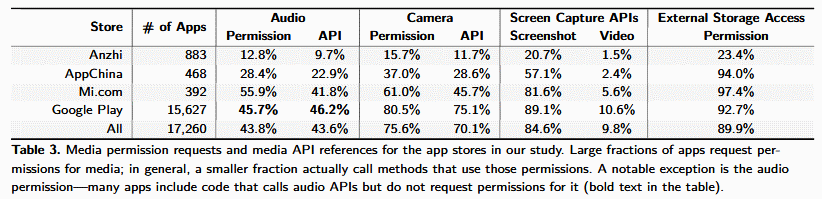
Исследование провели ученые из Северо-Западного и Калифорнийского университетов, в ходе него было проанализировано поведение популярных приложений, доступных в официальном магазине Google Play, а также приложений из трех альтернативных магазинов.

Таким образом, исследователи оценили поведение 15 627 приложений из официального магазина Google Play, 510 приложений из AppChina, 528 приложений из Mi.com и 285 приложений из портала Anzhi.

Ключевыми моментами исследования были следующие вопросы:

  1. Какие приложения запрашивают разрешение на доступ к камере и микрофону телефона;
  2. У каких приложений есть код, вызывающий функции API, специфичные для мультимедиа (Audio API, Camera API или Screen Capture API);
  3. Находятся ли функции для вызова этих API в коде самого приложения или же в сторонней библиотеке, встроенной в приложение.

Исследователи обнаружили, что многие приложения запрашивают доступ к мультимедийным ресурсам в целом, но только небольшая их часть по факту используют эти разрешения.

«Это все равно лазейка для потенциальных злоумышленников, так как ранее неиспользуемые разрешения могут быть использованы новым сторонним кодом, которым разработчик может дополнить приложение», — объясняют специалисты.

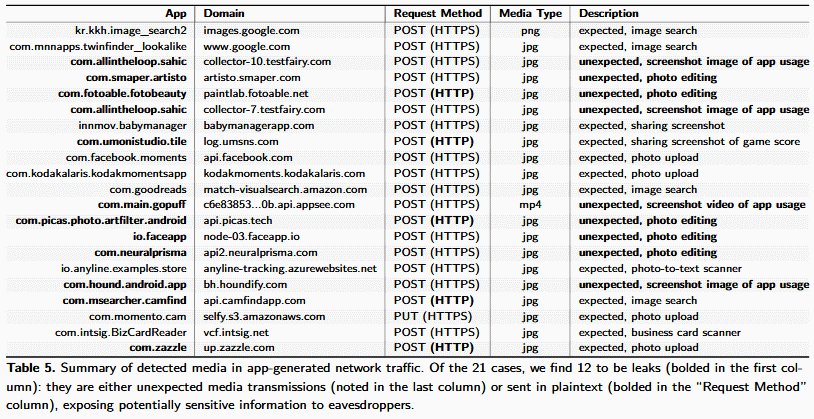
Однако есть и положительный момент — из 17 260 приложений эксперты наткнулись лишь на 21, которые записывали и отправляли мультимедийные данные, используя сетевое соединение.

Их этих 21 12 отправляли информацию в виде простого текста через незащищенное соединение (HTTP).

Среди таких приложений были и те, которые загружали изображения на облачные серверы для их редактирования, однако тот факт, что пользователей об этом не уведомляли, уже позволяет считать это утечкой.

Исследователям не удалось обнаружить признаки скрытой записи через микрофон или камеру.

Однако эксперты отметили нехорошую тенденцию использования сторонних библиотек. Специалисты отметили, что основная часть рисков связана именно со сторонними библиотеками, которые часто злоупотребляют выданными приложению разрешениями.

Подпишитесь на новости

Дата-центр VK атаковали беспилотники. Сервисы работают, утверждает компания

По дата-центру VK в Ленинградской области ударили беспилотники. Об атаке компания сообщила 18 октября, отдельно подчеркнув: пользовательские сервисы доступны в обычном режиме. Согласно заявлению холдинга, отключать привычные приложения и ждать восстановления не пришлось.

Как сообщает «Интерфакс», VK подтвердила сам факт атаки, но подробностей о повреждениях в приведённом заявлении нет.

Речь идёт об инфраструктуре компании, которой принадлежат «ВКонтакте», «Одноклассники», «Дзен», «Почта Mail» и «Облако Mail». В её портфеле также мессенджер МАКС, видео- и музыкальные сервисы, образовательные платформы и продукты для бизнеса.

До этого губернатор Ленобласти Александр Дрозденко сообщил об уничтожении 95 беспилотников над регионом. По его данным, обломки падали на жилые дома и линии электропередачи.

Угрозы для цифровых сервисов давно не ограничиваются взломами и DDoS. Серверы стоят во вполне физических зданиях, которым тоже нужна защита.

При этом делать вывод, что дата-центр не пострадал, рано: доступность приложений и состояние самой площадки — разные вещи. Пока публичная позиция VK сводится к одному: атака была, сервисы работают.

RSS: Новости на портале Anti-Malware.ru