



Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Ошибка, известная как «download bomb», вновь появилась в недавно выпущенной версии популярного браузера Chrome 67. Этот баг активно эксплуатировался злоумышленниками прошлой зимой. Предполагалось, что «download bomb» была устранена с выпуском Chrome 65 в марте 2018 года.

Эксперты заявляют, что этот же недостаток влияет и на другие браузеры, среди которых: Firefox, Vilvadi, Opera и Brave.

«Download bomb» представляет собой вредоносный метод, позволяющий злоумышленникам инициировать сотни тысяч загрузок, что непременно приведет к зависанию браузера на определенной веб-странице.

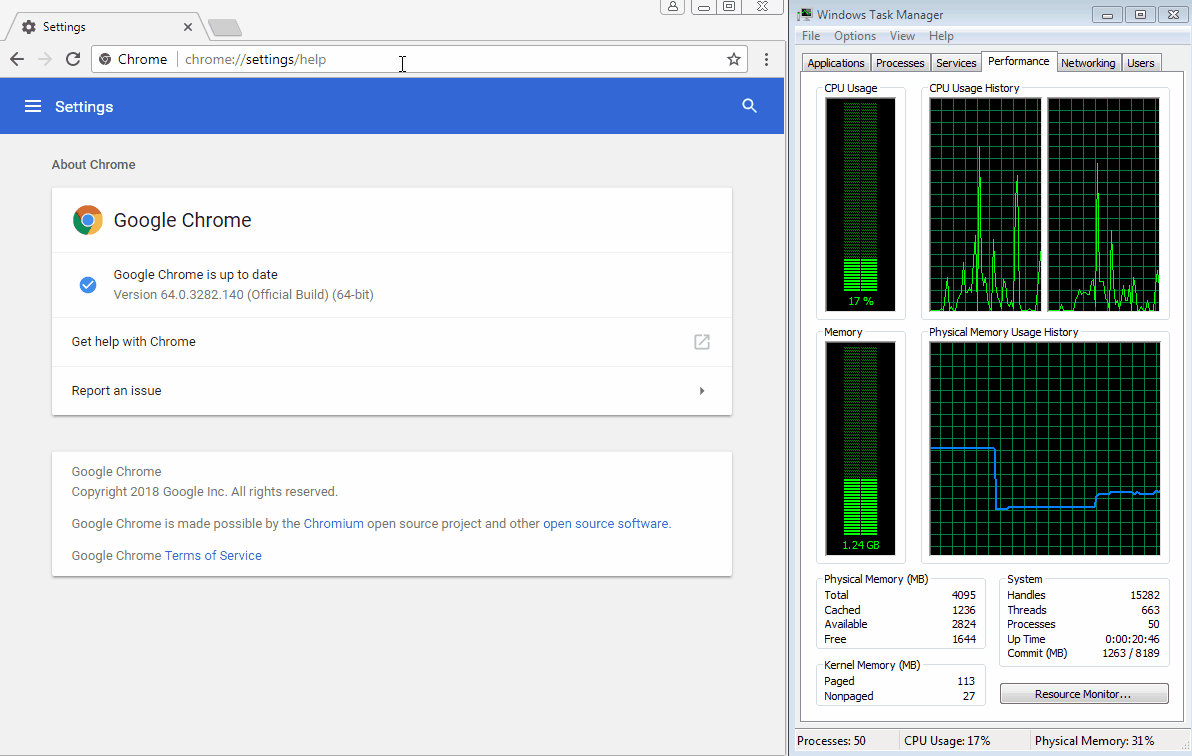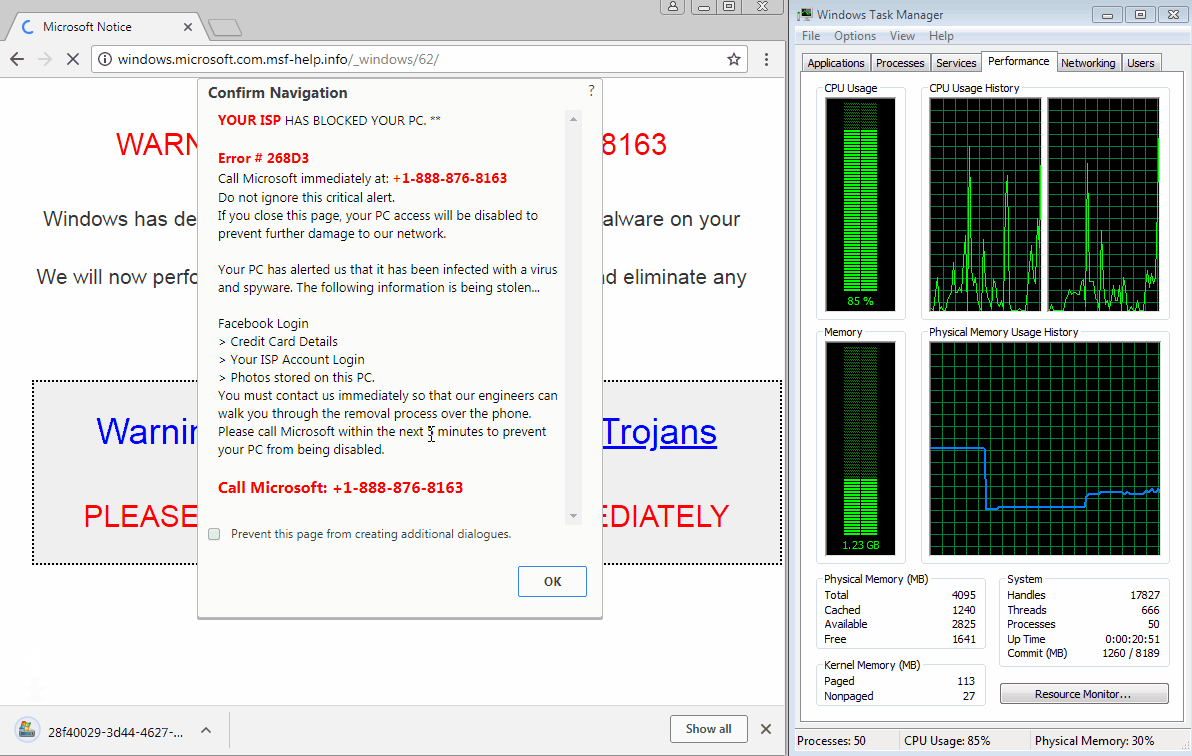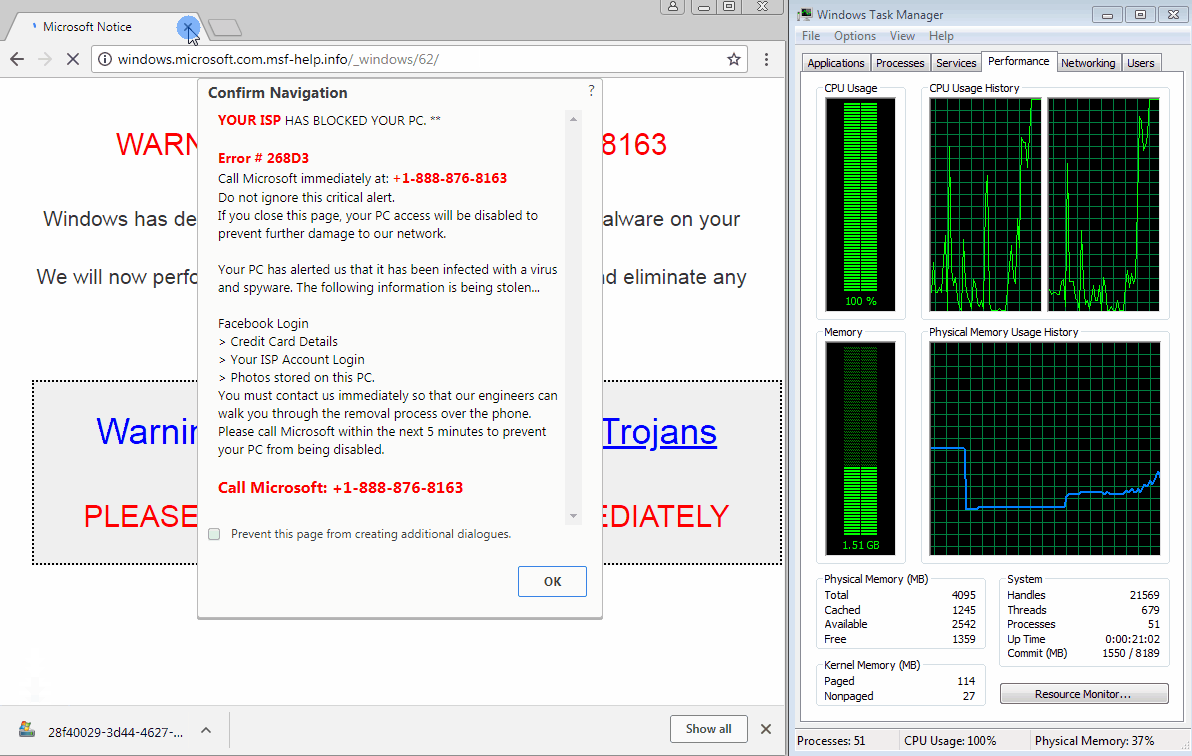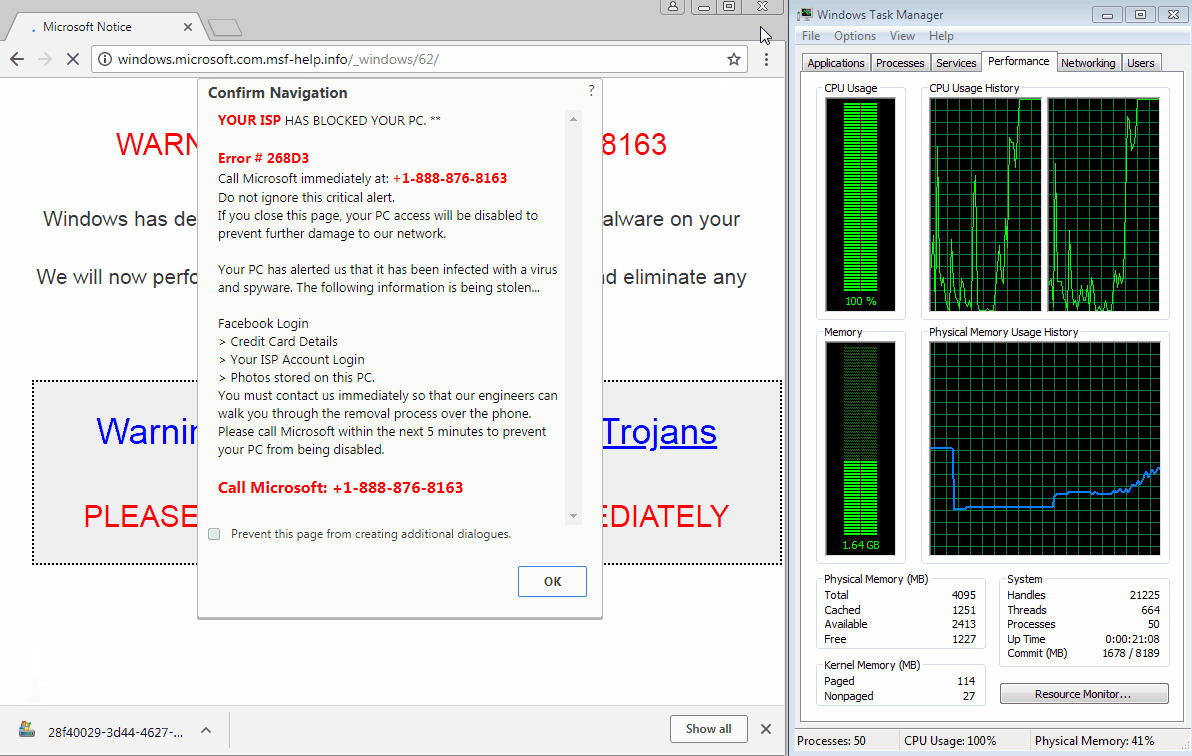
За последние годы киберпреступники находили несколько применений такому методу. Например, их использовали мошенники, маскирующиеся под техническую поддержку, которые пытались заманить пользователей на вредоносный сайт и заставить их позвонить в службу поддержки для разблокировки браузера.

Зимой исследователи сообщили о новой кампании, в процессе которой фигурировал «download bomb». В этом случае злоумышленники использовали метод JavaScript Blob и функцию window.navigator.msSaveOrOpenBlob, чтобы инициировать тысячи загрузок подряд.

Это приводило к неработоспособности браузера Chrome. На скриншоте ниже можно посмотреть результат работы этого метода:

Казалось бы, разработчики Google устранили эту проблему с выходом Chrome 65.0.3325.70, однако она вернулась в версии Chrome 67.0.3396.87, релиз которой состоялся 12 июня.

Более того, другие популярные браузера также в опасности. Протестировав PoC-код на других браузерах, эксперты пришли к следующим выводам:

«Firefox также уязвим для этого метода. Brave и Vivaldi перестают отвечать при использовании кода proof-of-concept. Opera зависла на какое-то время, но все же позволила закрыть проблемную вкладку».

«Браузеры Microsoft Edge и Internet Explorer не затронуты данной проблемой», — подчеркнули исследователи.

Подпишитесь на новости

Сменить оператора, оставив номер теперь можно через Госуслуги

Надоел тариф, связь пропадает, хочется попробовать нового оператора? Теперь начать переход к конкуренту со своим номером можно через «Госуслуги». На портале появилась подача заявки на перенос.

О запуске сервиса сообщило Минцифры. Заявление автоматически направляется независимому оператору базы данных перенесённых номеров.

Он проверяет, соответствует ли абонент условиям перехода. После этого с пользователем связывается новый оператор, которому остаётся согласовать тариф и способ заключения договора.

Подписать документы можно в салоне связи или дистанционно с помощью электронной подписи.

В сервисе доступны МТС, Т2, «Билайн», «МегаФон» и другие операторы, подключённые к базе перенесённых номеров. Одно из условий — отсутствие задолженности перед прежней компанией.

Сама технология переноса номера, MNP, работает в России с декабря 2013 года. А теперь есть и дополнительный канал подачи заявления. Для абонентов это ещё один способ проголосовать за качество связи конкретным действием.

RSS: Новости на портале Anti-Malware.ru