



Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Ошибка, известная как «download bomb», вновь появилась в недавно выпущенной версии популярного браузера Chrome 67. Этот баг активно эксплуатировался злоумышленниками прошлой зимой. Предполагалось, что «download bomb» была устранена с выпуском Chrome 65 в марте 2018 года.

Эксперты заявляют, что этот же недостаток влияет и на другие браузеры, среди которых: Firefox, Vilvadi, Opera и Brave.

«Download bomb» представляет собой вредоносный метод, позволяющий злоумышленникам инициировать сотни тысяч загрузок, что непременно приведет к зависанию браузера на определенной веб-странице.

За последние годы киберпреступники находили несколько применений такому методу. Например, их использовали мошенники, маскирующиеся под техническую поддержку, которые пытались заманить пользователей на вредоносный сайт и заставить их позвонить в службу поддержки для разблокировки браузера.

Зимой исследователи сообщили о новой кампании, в процессе которой фигурировал «download bomb». В этом случае злоумышленники использовали метод JavaScript Blob и функцию window.navigator.msSaveOrOpenBlob, чтобы инициировать тысячи загрузок подряд.

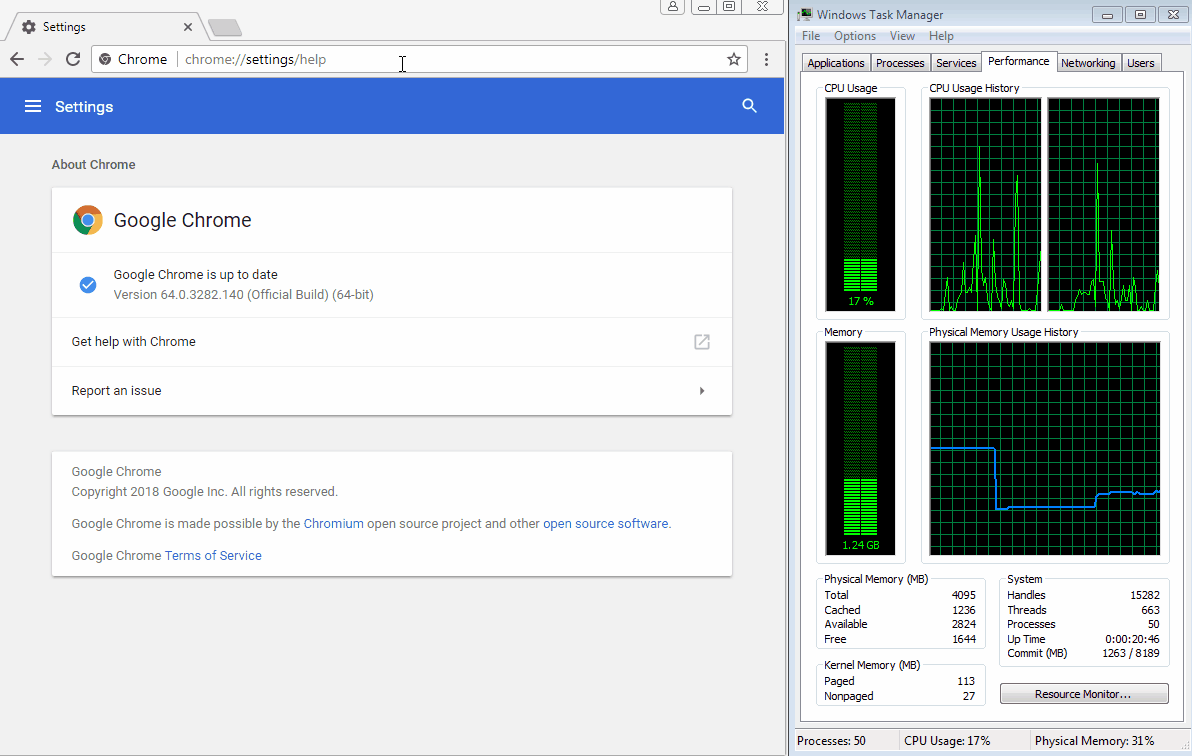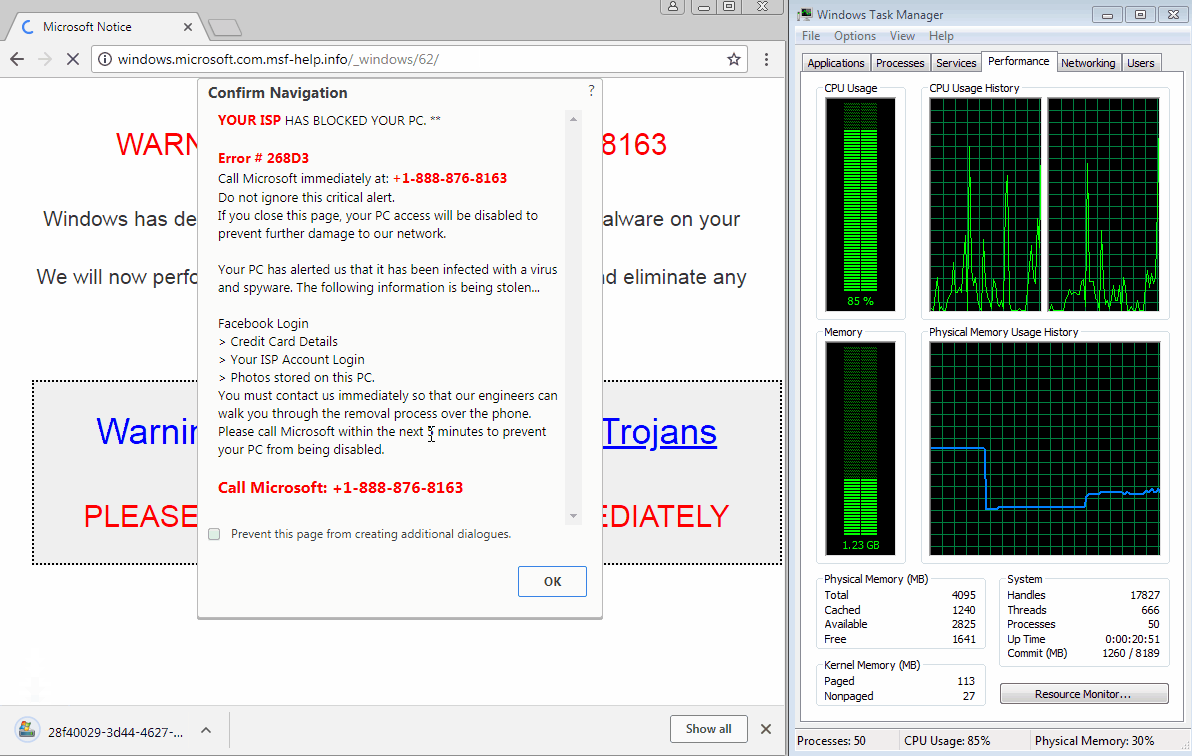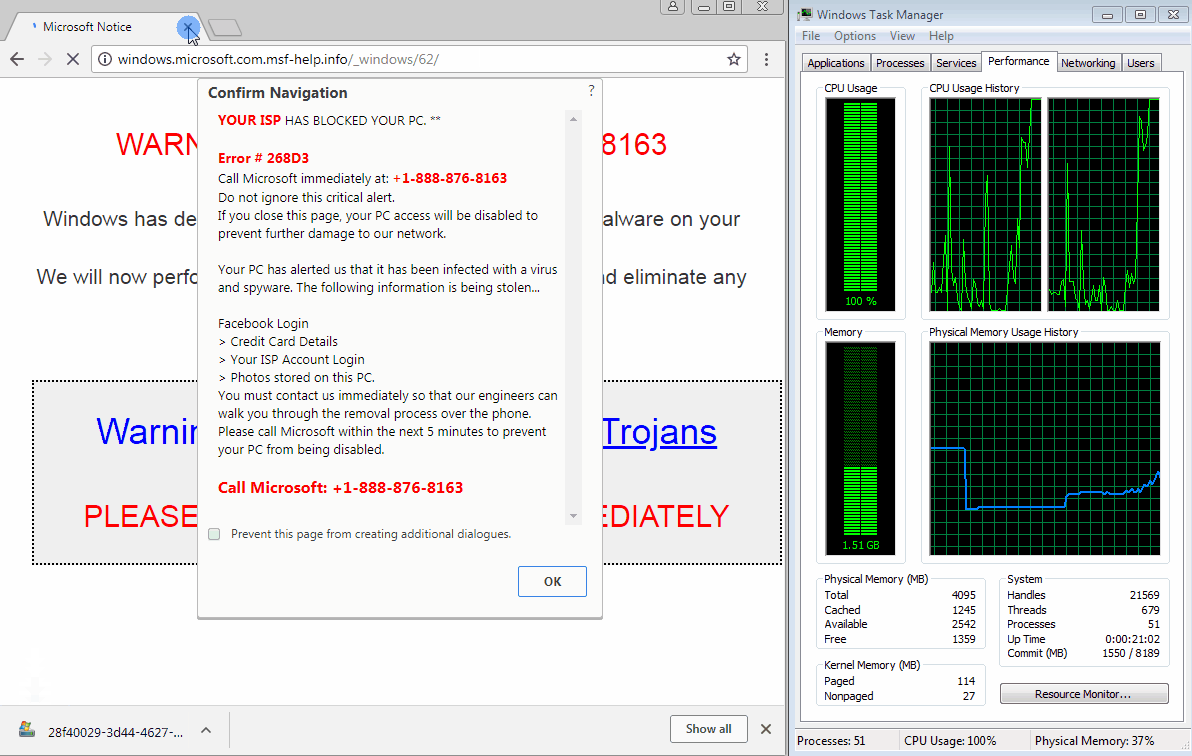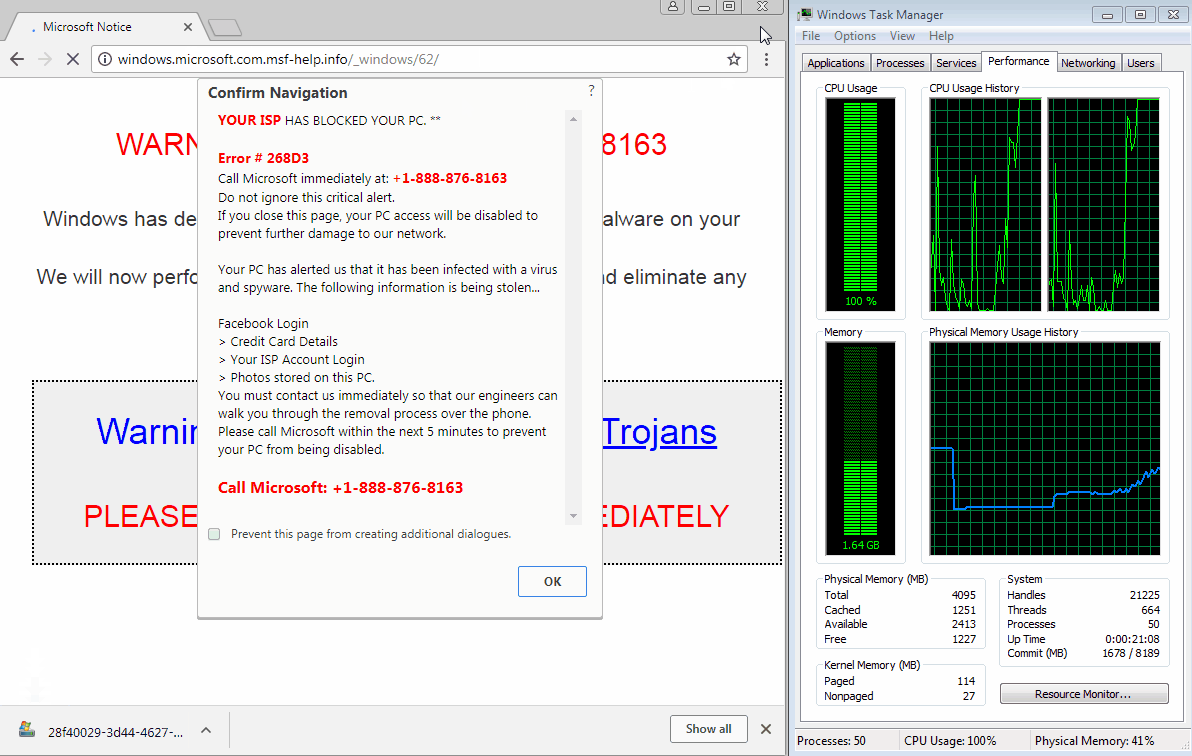
Это приводило к неработоспособности браузера Chrome. На скриншоте ниже можно посмотреть результат работы этого метода:

Казалось бы, разработчики Google устранили эту проблему с выходом Chrome 65.0.3325.70, однако она вернулась в версии Chrome 67.0.3396.87, релиз которой состоялся 12 июня.

Более того, другие популярные браузера также в опасности. Протестировав PoC-код на других браузерах, эксперты пришли к следующим выводам:

«Firefox также уязвим для этого метода. Brave и Vivaldi перестают отвечать при использовании кода proof-of-concept. Opera зависла на какое-то время, но все же позволила закрыть проблемную вкладку».

«Браузеры Microsoft Edge и Internet Explorer не затронуты данной проблемой», — подчеркнули исследователи.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru