



Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Ошибка, известная как «download bomb», вновь появилась в недавно выпущенной версии популярного браузера Chrome 67. Этот баг активно эксплуатировался злоумышленниками прошлой зимой. Предполагалось, что «download bomb» была устранена с выпуском Chrome 65 в марте 2018 года.

Эксперты заявляют, что этот же недостаток влияет и на другие браузеры, среди которых: Firefox, Vilvadi, Opera и Brave.

«Download bomb» представляет собой вредоносный метод, позволяющий злоумышленникам инициировать сотни тысяч загрузок, что непременно приведет к зависанию браузера на определенной веб-странице.

За последние годы киберпреступники находили несколько применений такому методу. Например, их использовали мошенники, маскирующиеся под техническую поддержку, которые пытались заманить пользователей на вредоносный сайт и заставить их позвонить в службу поддержки для разблокировки браузера.

Зимой исследователи сообщили о новой кампании, в процессе которой фигурировал «download bomb». В этом случае злоумышленники использовали метод JavaScript Blob и функцию window.navigator.msSaveOrOpenBlob, чтобы инициировать тысячи загрузок подряд.

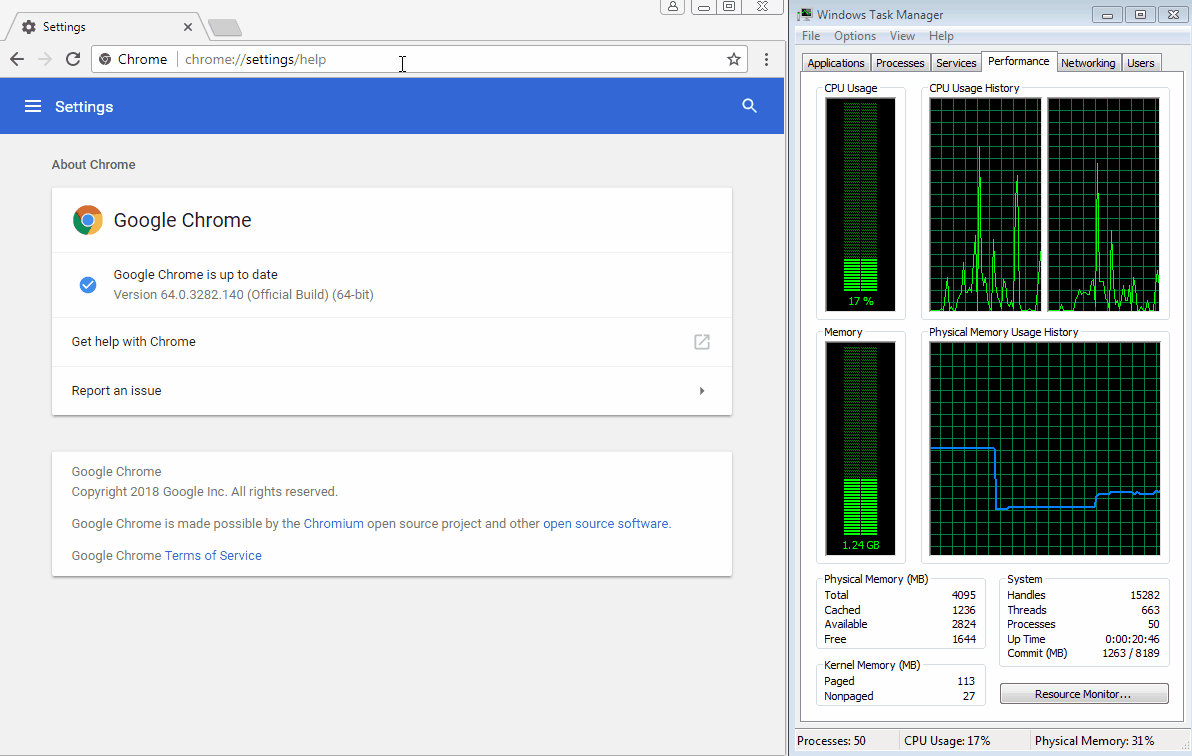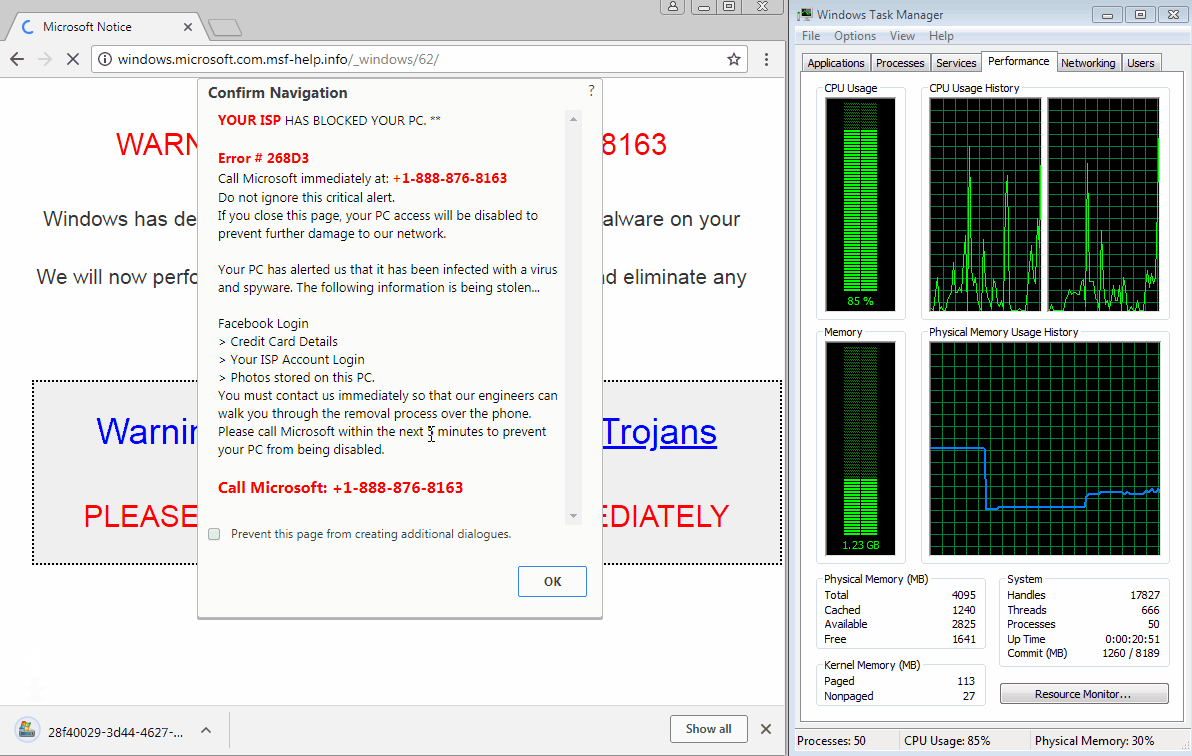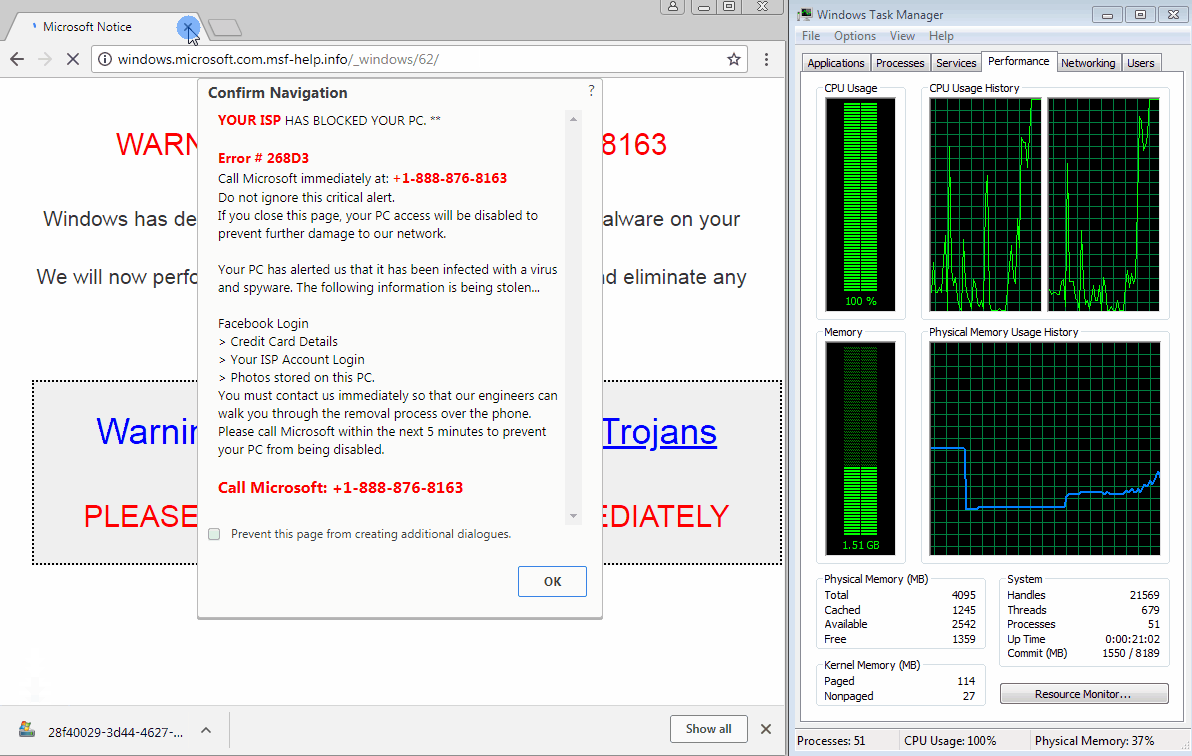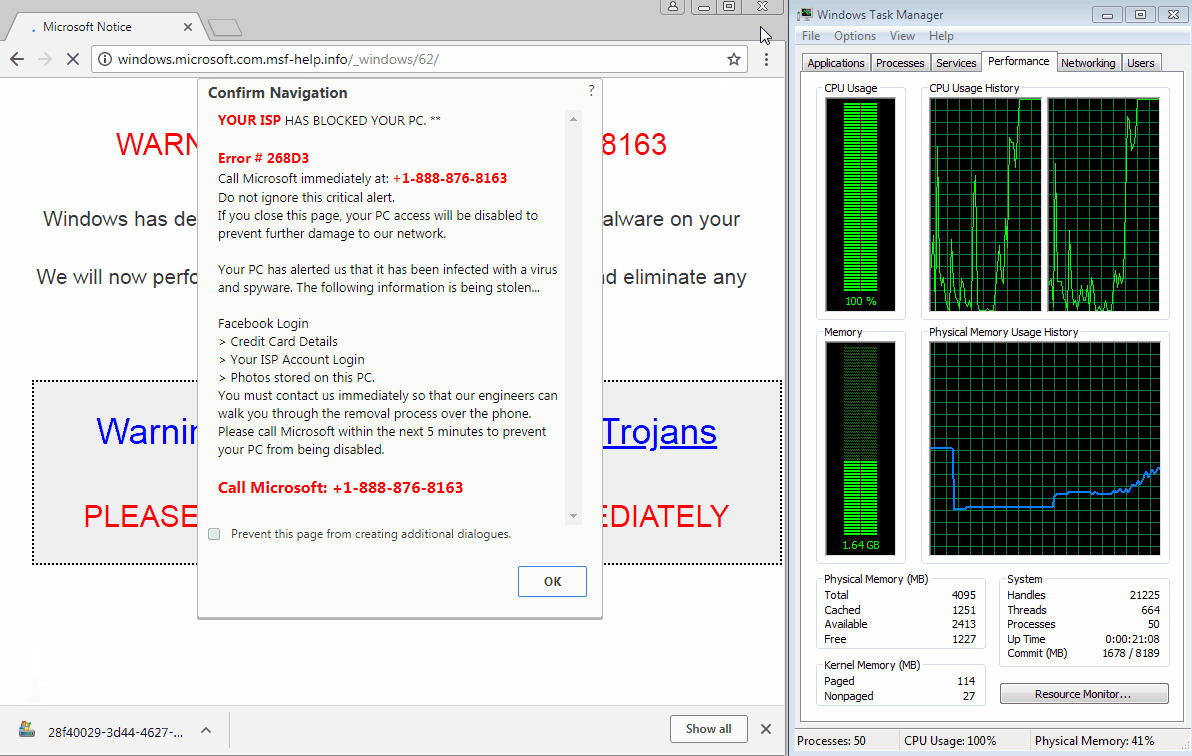
Это приводило к неработоспособности браузера Chrome. На скриншоте ниже можно посмотреть результат работы этого метода:

Казалось бы, разработчики Google устранили эту проблему с выходом Chrome 65.0.3325.70, однако она вернулась в версии Chrome 67.0.3396.87, релиз которой состоялся 12 июня.

Более того, другие популярные браузера также в опасности. Протестировав PoC-код на других браузерах, эксперты пришли к следующим выводам:

«Firefox также уязвим для этого метода. Brave и Vivaldi перестают отвечать при использовании кода proof-of-concept. Opera зависла на какое-то время, но все же позволила закрыть проблемную вкладку».

«Браузеры Microsoft Edge и Internet Explorer не затронуты данной проблемой», — подчеркнули исследователи.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru