



Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Ошибка, известная как «download bomb», вновь появилась в недавно выпущенной версии популярного браузера Chrome 67. Этот баг активно эксплуатировался злоумышленниками прошлой зимой. Предполагалось, что «download bomb» была устранена с выпуском Chrome 65 в марте 2018 года.

Эксперты заявляют, что этот же недостаток влияет и на другие браузеры, среди которых: Firefox, Vilvadi, Opera и Brave.

«Download bomb» представляет собой вредоносный метод, позволяющий злоумышленникам инициировать сотни тысяч загрузок, что непременно приведет к зависанию браузера на определенной веб-странице.

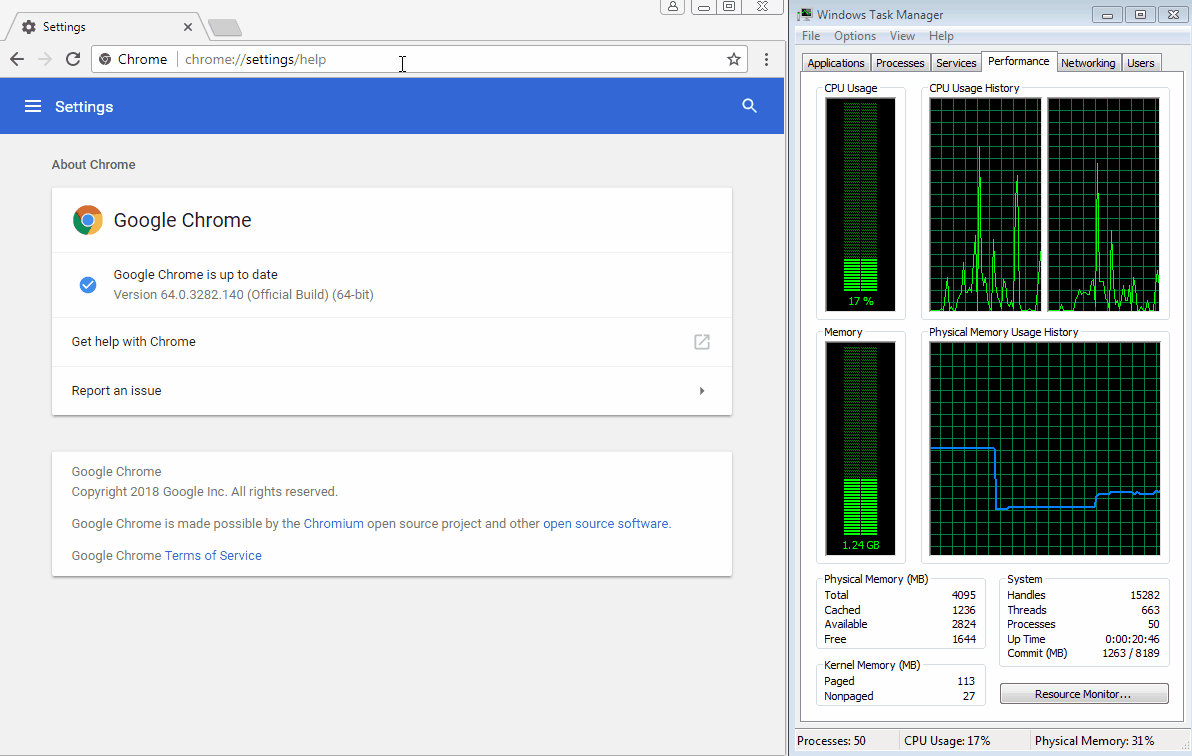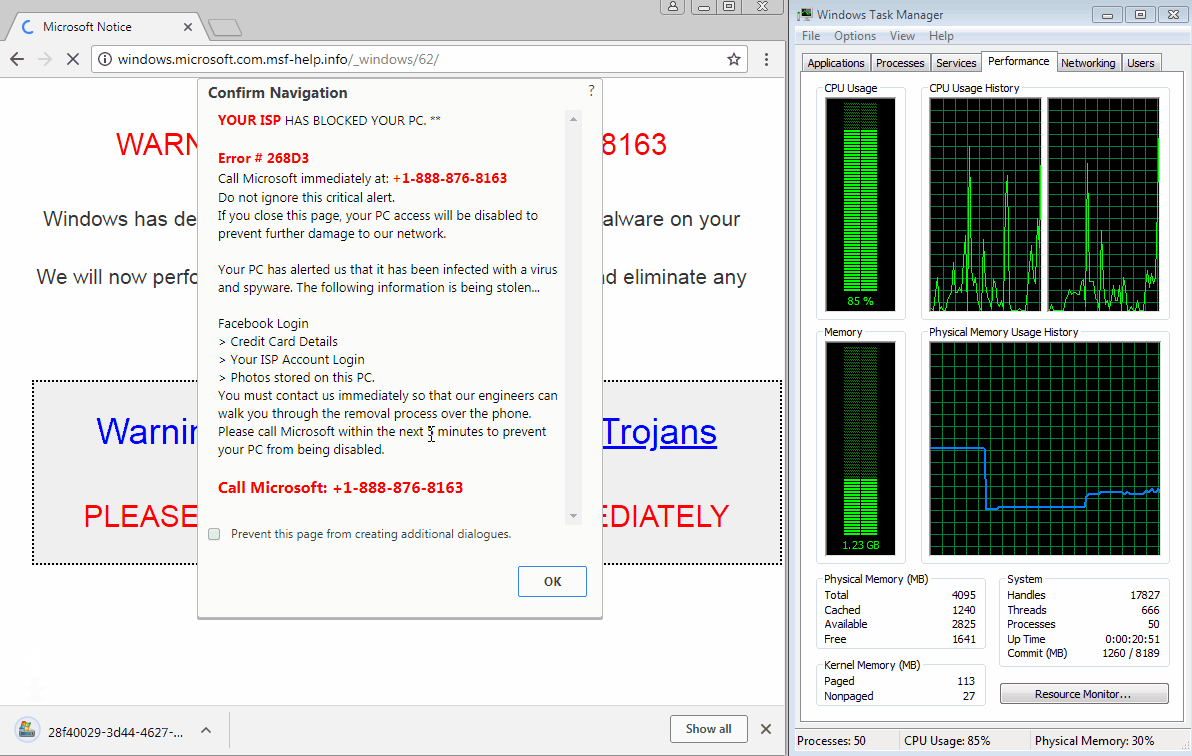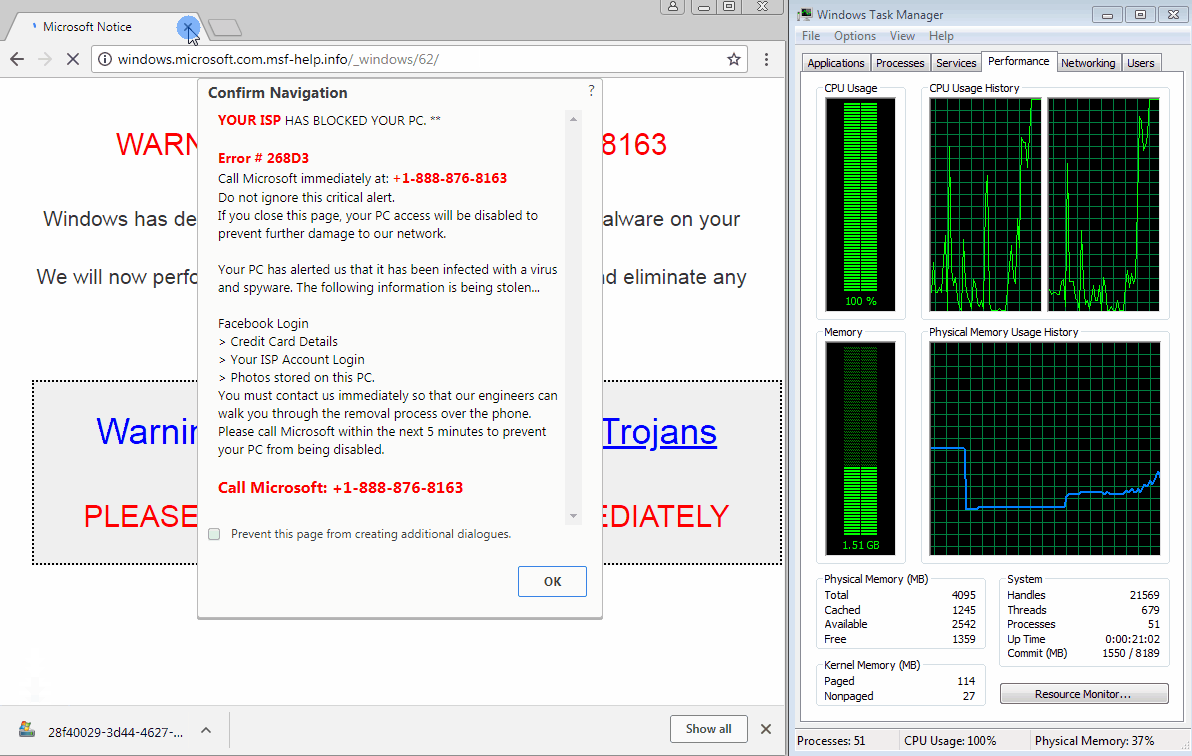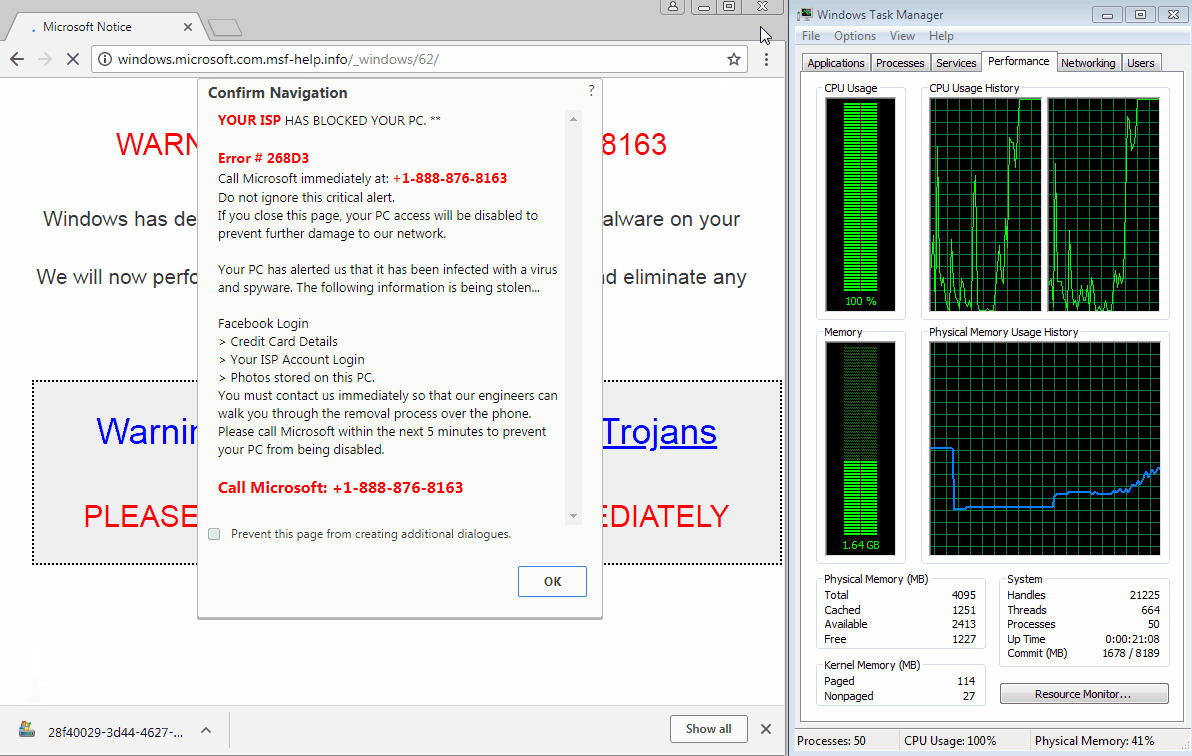
За последние годы киберпреступники находили несколько применений такому методу. Например, их использовали мошенники, маскирующиеся под техническую поддержку, которые пытались заманить пользователей на вредоносный сайт и заставить их позвонить в службу поддержки для разблокировки браузера.

Зимой исследователи сообщили о новой кампании, в процессе которой фигурировал «download bomb». В этом случае злоумышленники использовали метод JavaScript Blob и функцию window.navigator.msSaveOrOpenBlob, чтобы инициировать тысячи загрузок подряд.

Это приводило к неработоспособности браузера Chrome. На скриншоте ниже можно посмотреть результат работы этого метода:

Казалось бы, разработчики Google устранили эту проблему с выходом Chrome 65.0.3325.70, однако она вернулась в версии Chrome 67.0.3396.87, релиз которой состоялся 12 июня.

Более того, другие популярные браузера также в опасности. Протестировав PoC-код на других браузерах, эксперты пришли к следующим выводам:

«Firefox также уязвим для этого метода. Brave и Vivaldi перестают отвечать при использовании кода proof-of-concept. Opera зависла на какое-то время, но все же позволила закрыть проблемную вкладку».

«Браузеры Microsoft Edge и Internet Explorer не затронуты данной проблемой», — подчеркнули исследователи.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru