



Новый вредонос мониторит буфер обмена в поиске 2,3 млн криптоадресов

Новый вредонос мониторит буфер обмена в поиске 2,3 млн криптоадресов

Новый вредонос мониторит буфер обмена в поиске 2,3 млн криптоадресов

Особенность работы пользователей с адресами криптовалютных кошельков приводит к тому, что злоумышленники создают специальные вредоносные программы, мониторящие буфер обмена и подменяющие такие адреса. Часто пользователям сложно запомнить длинные адреса криптокошельков, поэтому они копируют и вставляют их.

Стоит вспомнить хотя бы продаваемый на форумах хакерской тематики троян Evrial, который работал именно по этому принципу.

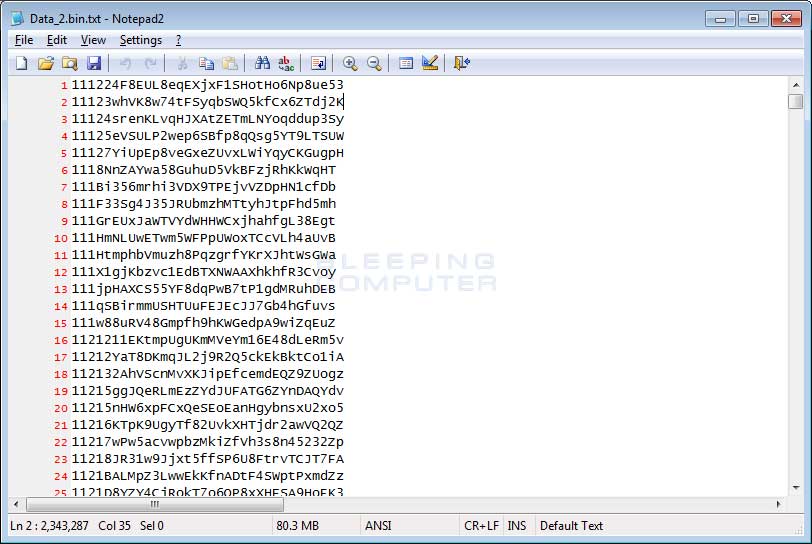
Теперь специалисты сообщают о новом вредоносе — CryptoCurrency Clipboard Hijackers. Схема его работы такая же — мониторить буфер обмена на предмет наличия в нем адреса криптокошелька, а затем подменять его на тот, которым владеет злоумышленник.

Эксперты наткнулись на вариант этого зловреда, который ищет более 2,3 миллионов адресов.

Исследователи опубликовали видео, чтобы продемонстрировать работу этой вредоносной программы:

Что может сделать обычный пользователь? Проверять и перепроверять вводимые и копируемые адреса.

Образец зловреда, о котором пишут исследователи, распространяется в комплекте All-Radio 4.27 Portable, мы писали о нем вчера.

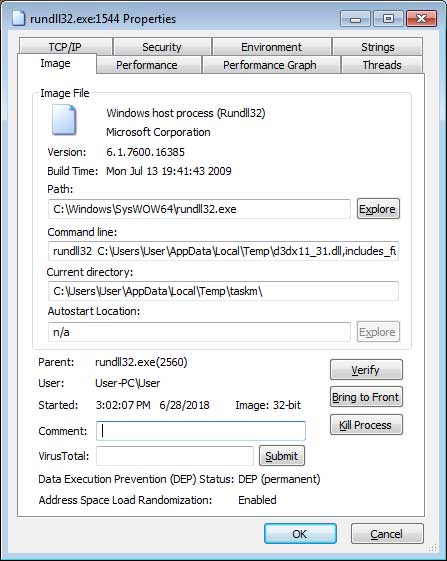
После установки файл d3dx11_31.dll загружается во временную папку Windows Temp, затем для этой библиотеки создается объект автозапуска под именем «DirectX 11». Эта DLL запускается при помощи rundll32.exe следующей командой:

rundll32 C:\Users\[user-name]\AppData\Local\Temp\d3dx11_31.dll,includes_func_runnded

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru