



Новый вредонос мониторит буфер обмена в поиске 2,3 млн криптоадресов

Новый вредонос мониторит буфер обмена в поиске 2,3 млн криптоадресов

Новый вредонос мониторит буфер обмена в поиске 2,3 млн криптоадресов

Особенность работы пользователей с адресами криптовалютных кошельков приводит к тому, что злоумышленники создают специальные вредоносные программы, мониторящие буфер обмена и подменяющие такие адреса. Часто пользователям сложно запомнить длинные адреса криптокошельков, поэтому они копируют и вставляют их.

Стоит вспомнить хотя бы продаваемый на форумах хакерской тематики троян Evrial, который работал именно по этому принципу.

Теперь специалисты сообщают о новом вредоносе — CryptoCurrency Clipboard Hijackers. Схема его работы такая же — мониторить буфер обмена на предмет наличия в нем адреса криптокошелька, а затем подменять его на тот, которым владеет злоумышленник.

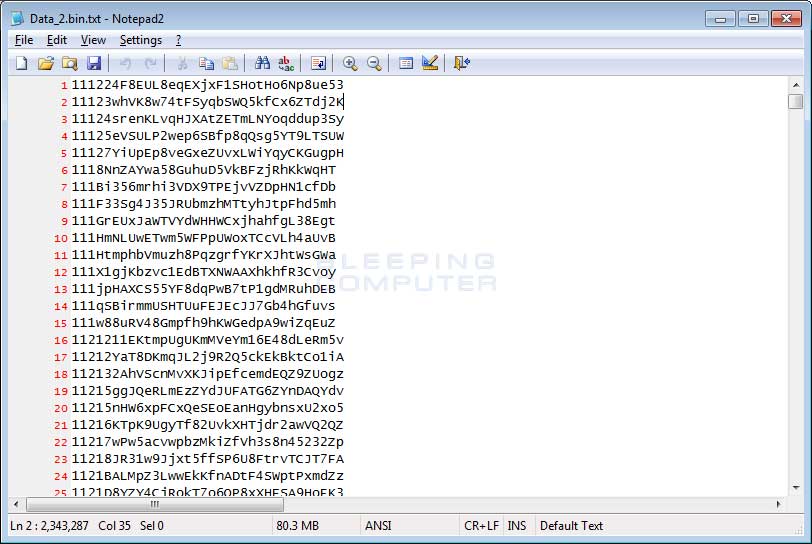
Эксперты наткнулись на вариант этого зловреда, который ищет более 2,3 миллионов адресов.

Исследователи опубликовали видео, чтобы продемонстрировать работу этой вредоносной программы:

Что может сделать обычный пользователь? Проверять и перепроверять вводимые и копируемые адреса.

Образец зловреда, о котором пишут исследователи, распространяется в комплекте All-Radio 4.27 Portable, мы писали о нем вчера.

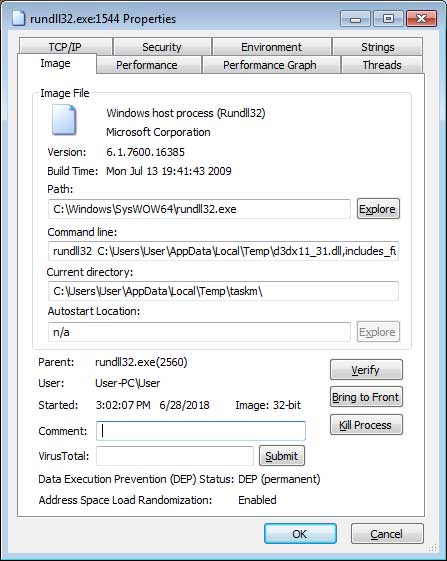
После установки файл d3dx11_31.dll загружается во временную папку Windows Temp, затем для этой библиотеки создается объект автозапуска под именем «DirectX 11». Эта DLL запускается при помощи rundll32.exe следующей командой:

rundll32 C:\Users\[user-name]\AppData\Local\Temp\d3dx11_31.dll,includes_func_runnded

Подпишитесь на новости

ChatGPT разрешил закрывать переписки ПИН-кодом и биометрией

OpenAI начала внедрять в ChatGPT заблокированные чаты: личные разговоры можно убрать из общей истории и защитить четырёхзначным ПИН-кодом. На поддерживаемых мобильных устройствах доступны Face ID, Touch ID или системная разблокировка.

Как объясняет OpenAI в описании Locked Chats, защищённые переписки перемещаются в отдельный раздел и исчезают из обычной истории, закреплённых чатов и общего поиска.

Развёртывание идёт постепенно, поэтому кнопка блокировки пока может появиться не у всех.

Если включена память, новая информация из заблокированных бесед может использоваться в других закрытых чатах, но не переносится в обычные. При этом блокировка не удаляет сведения, которые ChatGPT запомнил раньше.

Есть и принципиальная оговорка: ПИН-код не создаёт сквозного шифрования, не меняет сроки хранения переписки и настройку использования данных для улучшения моделей. Функция ограничивает доступ к разговорам через интерфейс, а правила обработки данных остаются прежними.

Самый жёсткий нюанс касается забытого ПИН-кода. Его сброс навсегда удаляет защищённые переписки и связанный с ними контент. Поддержка восстановить их не сможет.

RSS: Новости на портале Anti-Malware.ru