



ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоя

ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоя

ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоя

Популярный сервис веб-почты с шифрованием ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоев в работе сервиса. В сообщении компании на платформе Reddit утверждается, что эта атака отличается по своим масштабам от стандартных DDoS-атак, с которыми ProtonMail справляется ежедневно.

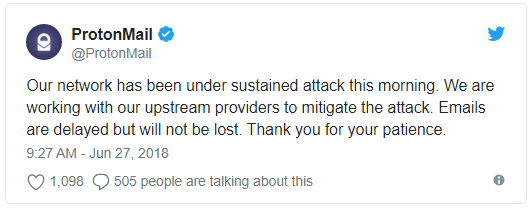
«Сегодня утром наша сеть подверглась массированной атаке. Мы работаем над тем, чтобы минимизировать последствия этого инцидента. Письма могут задерживаться, но утеряны не будут. Спасибо за ваше терпение», — пишет компания в Twitter.

По словам ProtonMail, самый продолжительный сбой занял порядка 10 минут.

DDoS-атаки на ProtonMail начались еще в 2015 году, с тех пор компания приняла нужные меры, что позволяет теперь справляться с подобными атаками ежедневно.

Однако последняя атака была слишком масштабной, защитных мер ProtonMail оказалось недостаточно для того, чтобы отразить это нападение с достоинством. Технический директор согласился с тем, что компании нужно принять дополнительные меры, чтобы в будущем лучше справляться с такими инцидентами.

В конце мая мы писали, что создатели популярного сервиса веб-почты с шифрованием ProtonMail выпустили бесплатную версию своего VPN-сервиса для компьютеров на macOS. Получивший имя ProtonVPN сервис обладает довольно широкими возможностями, хоть и уступает своим платным аналогам.

ProtonVPN для Windows и Android уже существует, так что компания решила сконцентрироваться на создании версии для macOS.

Легендарный пиратский ключ Windows XP оказался не хаком, а просто утечкой

Один из самых известных пиратских ключей Windows XP разлетелся по интернету не благодаря гениальным хакерам, раскусившим алгоритмы Microsoft. Всё оказалось намного прозаичнее: кто-то слил рабочий корпоративный ключ вместе с подходящим дистрибутивом системы.

Об этом рассказал бывший инженер Microsoft Дэйв Пламмер, участвовавший в создании механизма активации Windows XP.

По его словам, у системы существовали разные установочные носители: обычные Retail для частных покупателей и Volume Media для крупных компаний и OEM-партнёров.

Корпоративным клиентам не хотелось активировать по телефону или через интернет каждую из сотен машин. Поэтому Volume-версия принимала специальные ключи VLK и при правильной комбинации носителя и ключа пропускала стандартную процедуру активации.


Причём ключ от корпоративной редакции на обычном диске Windows XP не сработал бы, установщик проверял, что перед ним именно Volume Media.

Но ещё до выхода Windows XP в розницу кто-то, вероятно из числа крупных партнёров Microsoft, вынес из избы сразу оба компонента: образ Windows XP Pro Corporate и действующий ключ, начинавшийся с FCKGW. Примерно за пять недель до официального релиза пиратская группа Devils0wn выложила комплект в Сеть.

Дальше комбинацию начали встраивать прямо в пиратские сборки, а ключ — писать маркером на болванках. Microsoft позднее внесла его и сотни других скомпрометированных VLK в чёрный список Windows XP Service Pack 1. В SP2 и Windows Genuine Advantage проверки стали жёстче, вплоть до ограничения обновлений.

По словам Пламмера, Microsoft могла закрутить гайки ещё сильнее, но тогда под раздачу рисковали попасть легальные пользователи.

RSS: Новости на портале Anti-Malware.ru