



Эксперты проанализировали используемые Северной Кореей вредоносы

Эксперты проанализировали используемые Северной Кореей вредоносы

Эксперты проанализировали используемые Северной Кореей вредоносы

Ранее US-Cert уже сообщала о вредоносной активности в киберпространстве со стороны Северной Кореи, в частности, рассматривалась деятельность группы Hidden Cobra. Теперь же эксперты в области кибербезопасности опубликовали анализ вредоносной программы, используемой Hidden Cobra.

Выделяются два инструмента:

  • Инструмент удаленного доступа (RAT), известный как Jonap;
  • SMB-червь под названием Brambul.

Известно, что Hidden Cobra использует эти инструменты для взлома с 2009 года. С помощью них киберпреступники таргетированно атакуют жертв по всему миру, под эти атаки попали американские СМИ, аэрокосмическая промышленность, финансовая отрасль и субъекты КИИ.

В опубликованном специалистами анализе рассматриваются технические детали и методы распространения Brambul.

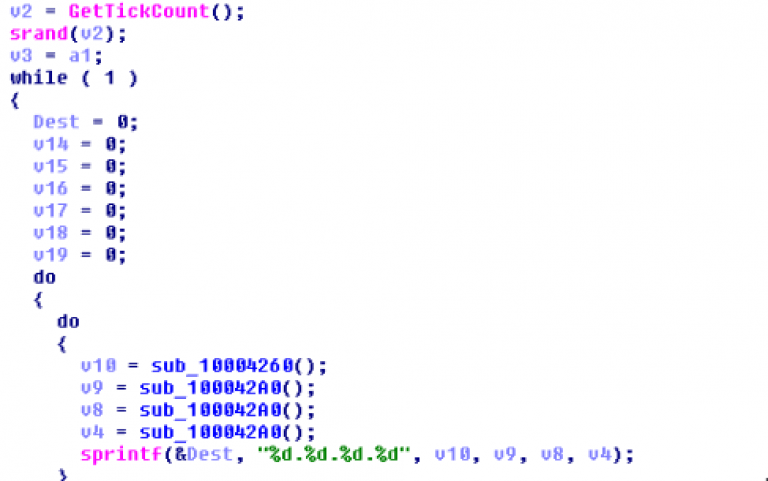
Червь вызывает несколько потоков, которые затем случайным образом генерируют IP-адреса для заражения.

После того как IP-адрес жертвы сгенерирован, вредонос подключается к \\IPC$ по порту 445, используя «Administrator» в качестве имени пользователя и жестко запрограммированный набор паролей.

Далее вредоносный код вызывает WNetAddConnection2 API для подключения к сетевому ресурсу и конструирует следующую команду:

“cmd.exe /q /c net share admin$=%%SystemRoot%% /GRANT:%s, FULL”

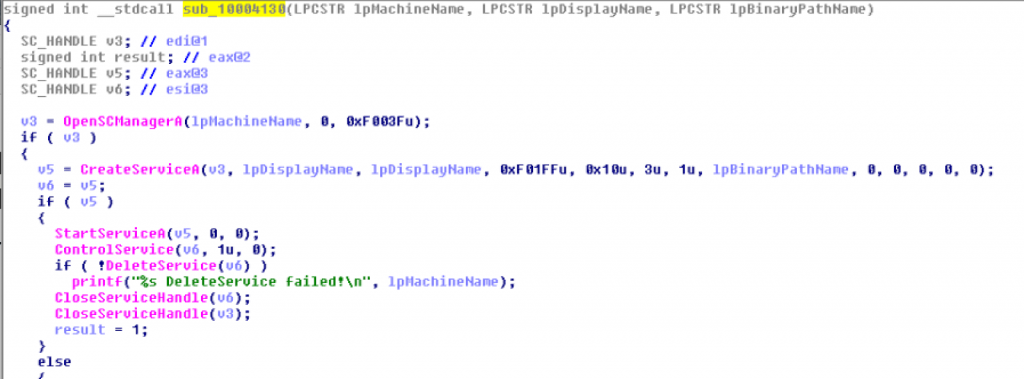
Затем он совершает еще несколько вызовов: OpenSCManagerA(), StartSeviceA(), а потом выполняет команду, которая предоставляет полный набор разрешений на зараженной машине. После выполнения команды код вызывает DeleteService().

Таким образом, этот червь представляет собой совсем несложную вредоносную программу, которая полагается в первую очередь на брутфорс.

Министерство внутренней безопасности (МВБ) США в четверг опубликовало информацию о том, что Северная Корея продолжает совершать кибератаки. Удивительно, что МВБ призывает дать разработчикам антивирусов возможность бороться с деятельностью КНДР в цифровом пространстве.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru