



Количество атак DNS-усиления удвоилось за первый квартал 2018 года

Количество атак DNS-усиления удвоилось за первый квартал 2018 года

Количество атак DNS-усиления удвоилось за первый квартал 2018 года

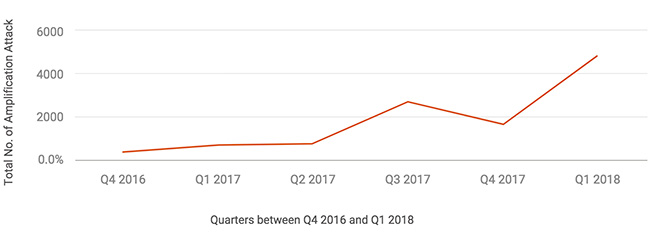
Согласно опубликованным Nexusguard данным, атаки типа DNS-усиление увеличились вдвое в первом квартале 2018 года по сравнению с пошлым кварталом. Также количество этих атак выросло на 700 % в сравнении с аналогичным периодом прошлого года.

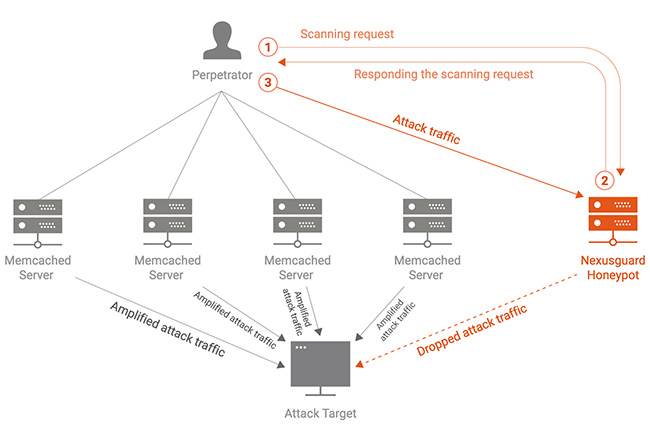
DNS-усиление — подвид DDoS-атак, при которых DNS-серверы получают от злоумышленника поддельные запросы, которые вынуждают их направлять жертве развернутые ответы.

В отчете Nexusguard за первый квартал 2018 года анализируются тысячи глобальных кибератак. Например, можно увидеть, что множество атак было совершено из-за скомпрометированных серверов Memcached.

Напомним, что именно благодаря Memcached Github подвергся крупнейшей DDoS-атаке 28 февраля.

Несмотря на то, что разработчики за последние несколько месяцев значительно сократили количество уязвимых серверов Memcached, исследователи призывают организации заботиться об обеспечении безопасности устройств или служб с самого начала.

«Киберпреступникам нужны новые уязвимости для запуска атак “усиления” через плохо настроенные DNS-серверы с поддержкой DNSSEC. Эту тенденцию мы наблюдали на протяжении последних двух кварталов», — комментирует отчет технический директор Nexusguard Джаниман Касман. — «В дальнейшем мы ожидаем похожего развития событий».

«Чтобы опережать киберпреступников, организациям необходимо вовремя обеспечить безопасность своих систем, сделать это главным приоритетом в процессе развертывания».

Лидерами среди стран-источников DDoS-атак стали Китай и США. Вьетнам занял третье место.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru