



Бесчеловечно: киберпреступники поглумились над авиакатастрофой на Синае

Бесчеловечно: киберпреступники поглумились над авиакатастрофой на Синае

Бесчеловечно: киберпреступники поглумились над авиакатастрофой на Синае

Бесчеловечный поступок совершили неизвестные киберпреступники, взломав страницу одной из жертв крушения A321 над Синайским полуостровом. Злоумышленники разместили ложную информацию о том, что в живых осталась 10-месячная пассажирка рейса. Напомним, что крупная авиационная катастрофа произошла 31 октября 2015 года над центральной частью Синайского полуострова.

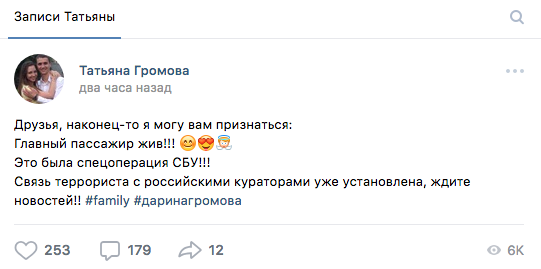
Преступники взломали страницу матери девочки в социальной сети «ВКонтакте», опубликовав запись, в которой утверждалось, что ребенок жив.

Подоплека этого мерзейшего поступка, как оказалось, крылась в отсылке к «смерти» российского журналиста Аркадия Бабченко, которая тоже в итоге оказалась неправдой.

Официальные представители «ВКонтакте» оперативно отреагировали, удалив проблемную запись и изменив настройки приватности страницы Татьяны Громовой.

«Контент, который был размещён при жизни владелицы страницы, полностью сохранён — основная информация в профиле стала доступна только для друзей. Кроме того, по просьбе родственников страница может быть удалена», — процитировали СМИ пресс-службу соцсети.

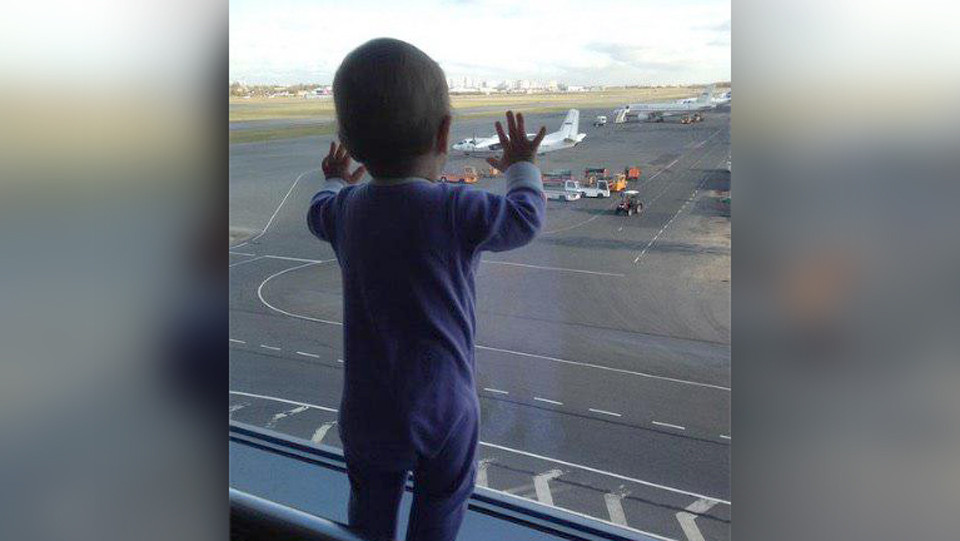
10-месячная Дарина Громова стала известна как «главный пассажир» потерпевшего крушения рейса — мама девочки опубликовала фото ребенка из аэропорта, подписав его: «Главный пассажир». На фотографии Дарина наблюдает за самолетами…

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru