



Бесчеловечно: киберпреступники поглумились над авиакатастрофой на Синае

Бесчеловечно: киберпреступники поглумились над авиакатастрофой на Синае

Бесчеловечно: киберпреступники поглумились над авиакатастрофой на Синае

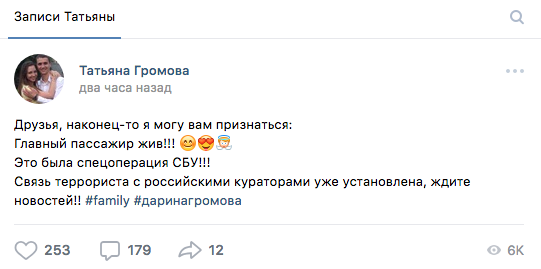
Бесчеловечный поступок совершили неизвестные киберпреступники, взломав страницу одной из жертв крушения A321 над Синайским полуостровом. Злоумышленники разместили ложную информацию о том, что в живых осталась 10-месячная пассажирка рейса. Напомним, что крупная авиационная катастрофа произошла 31 октября 2015 года над центральной частью Синайского полуострова.

Преступники взломали страницу матери девочки в социальной сети «ВКонтакте», опубликовав запись, в которой утверждалось, что ребенок жив.

Подоплека этого мерзейшего поступка, как оказалось, крылась в отсылке к «смерти» российского журналиста Аркадия Бабченко, которая тоже в итоге оказалась неправдой.

Официальные представители «ВКонтакте» оперативно отреагировали, удалив проблемную запись и изменив настройки приватности страницы Татьяны Громовой.

«Контент, который был размещён при жизни владелицы страницы, полностью сохранён — основная информация в профиле стала доступна только для друзей. Кроме того, по просьбе родственников страница может быть удалена», — процитировали СМИ пресс-службу соцсети.

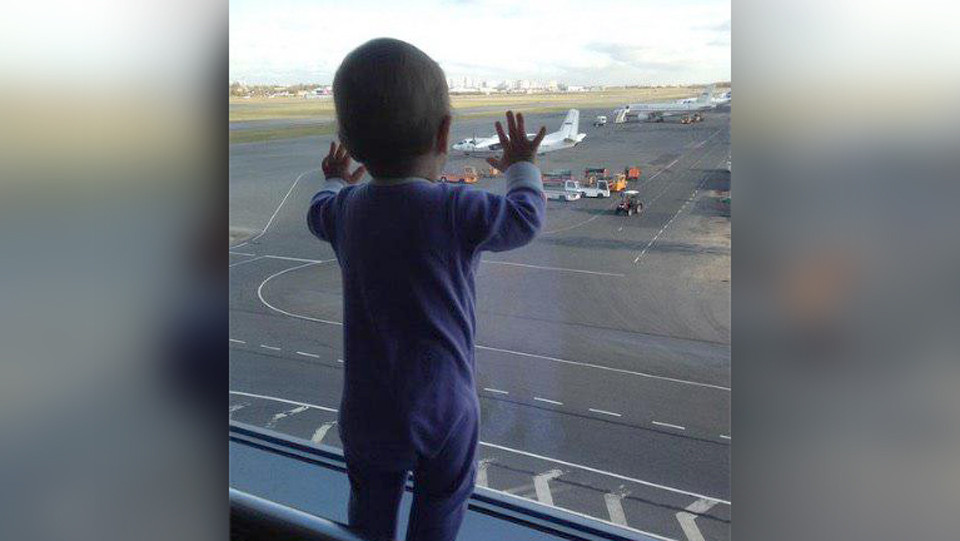
10-месячная Дарина Громова стала известна как «главный пассажир» потерпевшего крушения рейса — мама девочки опубликовала фото ребенка из аэропорта, подписав его: «Главный пассажир». На фотографии Дарина наблюдает за самолетами…

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru