



Бесчеловечно: киберпреступники поглумились над авиакатастрофой на Синае

Бесчеловечно: киберпреступники поглумились над авиакатастрофой на Синае

Бесчеловечно: киберпреступники поглумились над авиакатастрофой на Синае

Бесчеловечный поступок совершили неизвестные киберпреступники, взломав страницу одной из жертв крушения A321 над Синайским полуостровом. Злоумышленники разместили ложную информацию о том, что в живых осталась 10-месячная пассажирка рейса. Напомним, что крупная авиационная катастрофа произошла 31 октября 2015 года над центральной частью Синайского полуострова.

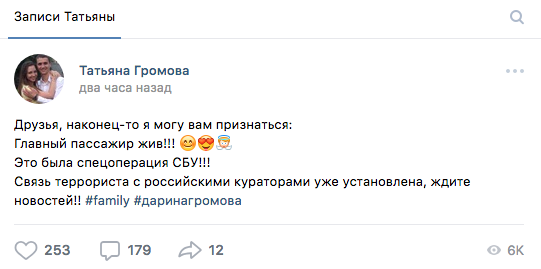
Преступники взломали страницу матери девочки в социальной сети «ВКонтакте», опубликовав запись, в которой утверждалось, что ребенок жив.

Подоплека этого мерзейшего поступка, как оказалось, крылась в отсылке к «смерти» российского журналиста Аркадия Бабченко, которая тоже в итоге оказалась неправдой.

Официальные представители «ВКонтакте» оперативно отреагировали, удалив проблемную запись и изменив настройки приватности страницы Татьяны Громовой.

«Контент, который был размещён при жизни владелицы страницы, полностью сохранён — основная информация в профиле стала доступна только для друзей. Кроме того, по просьбе родственников страница может быть удалена», — процитировали СМИ пресс-службу соцсети.

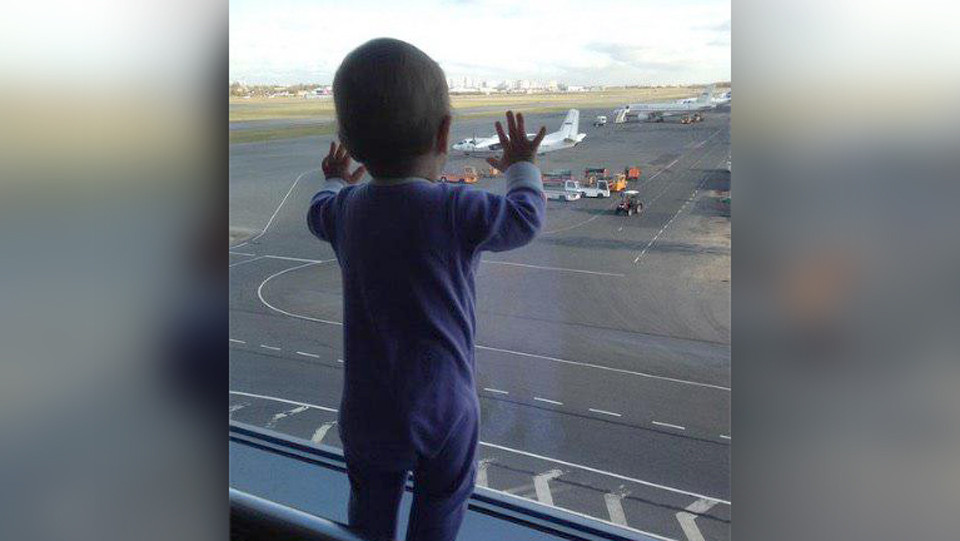
10-месячная Дарина Громова стала известна как «главный пассажир» потерпевшего крушения рейса — мама девочки опубликовала фото ребенка из аэропорта, подписав его: «Главный пассажир». На фотографии Дарина наблюдает за самолетами…

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru