



Доктор Веб представила сервис экстренного анализа вредоносных файлов

Доктор Веб представила сервис экстренного анализа вредоносных файлов

Доктор Веб представила сервис экстренного анализа вредоносных файлов

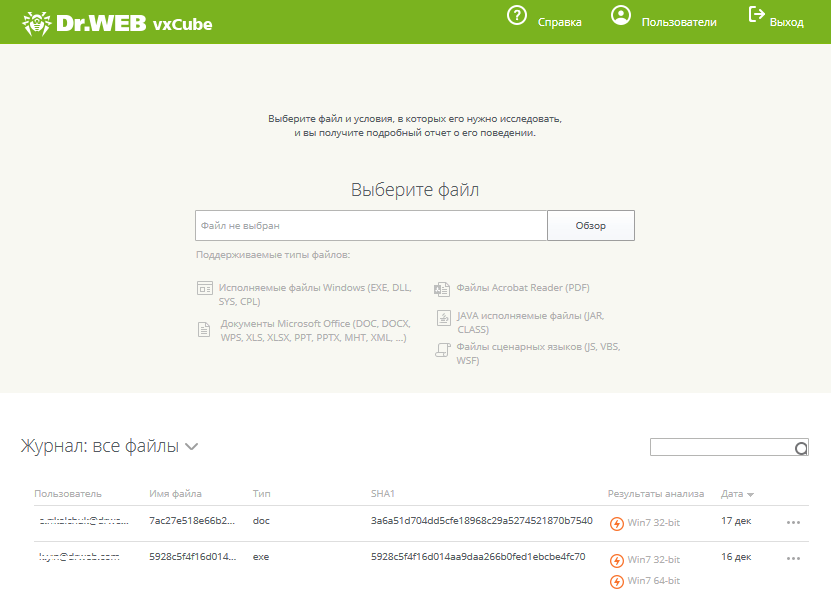
Компания «Доктор Веб» представляет сервис экстренного анализа вредоносных и потенциально вредоносных файлов Dr.Web vxCube.

Dr.Web vxCube позволяет не только проанализировать файл, но и получить специальную сборку лечащей утилиты Dr.Web CureIt!, в которую включен механизм обезвреживания анализируемого объекта.

Схема работы Dr.Web vxCube проста: пользователь получает доступ для отправки подозрительных файлов на «облачный» анализ, анализатор запускает отправленный объект и изучает его поведение, после чего выносит вердикт. Если объект представляет угрозу, пользователь оперативно получает специальную сборку лечащей утилиты Dr.Web CureIt!.

Сервис позволяет максимально быстро обезвредить новейшую угрозу, не дожидаясь обновлений используемых средств защиты.

Проверка отправленных файлов занимает в среднем не более минуты, будь то исполняемые файлы Windows, офисные документы или скрипт-файлы. Проверяемый объект запускается на исполнение на виртуальной машине, при этом клиент сервиса может удаленно – через интерфейс Dr.Web vxCube – наблюдать за ходом анализа. Технический отчет о результатах исследования включает видеозапись работы анализатора.

Согласно статистике, для перевода денег с помощью банковского троянца злоумышленникам требуется от одной до трех минут, что существенно меньше времени обновления средств защиты. Возможность получения специальных сборок лечащей утилиты Dr.Web CureIt! делает Dr.Web vxCube полезным для компаний любого уровня – как использующих продукты Dr.Web, так и не использующих их. Сервис особенно полезен для компаний, предоставляющих услуги в области лечения и обслуживания компьютеров. А возможность анализа файлов делает его незаменимым для киберкриминалистов.

Для работы с сервисом Dr.Web vxCube потребуется лицензия – демонстрационная или коммерческая.

Демоверсия Dr.Web vxCube подразумевает проверку 10 объектов в течение 10 дней и доступна здесь.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru