



Ботнет Prowli заразил более 40 000 серверов, модемов и IoT-устройств

Ботнет Prowli заразил более 40 000 серверов, модемов и IoT-устройств

Ботнет Prowli заразил более 40 000 серверов, модемов и IoT-устройств

Киберпреступники создали гигантский ботнет из более чем 40 000 зараженных веб-серверов, модемов и IoT-устройств, которые использовались для майнинга криптовалюты и перенаправления пользователей на вредоносные сайты.

Ботнет, получивший имя Prowli, был обнаружен экспертами из GuardiCore. В ходе этой кампании злоумышленники использовали уязвимости, а также осуществляли атаки брутфорс, что помогало взломать устройства со слабыми учетными данными.

За последние месяцы Prowli удалось заразить следующие устройства:

  • Сайты на WordPress (использовались несколько эксплойтов, а также проводился брутфорс панели администратора);
  • Сайты на Joomla! с расширением K2 (использовалась уязвимость CVE-2018-7482);
  • Несколько моделей DSL-модемов (через известную уязвимость);
  • Серверы, на которых работает HP Data Protector (использовалась CVE-2014-2623);
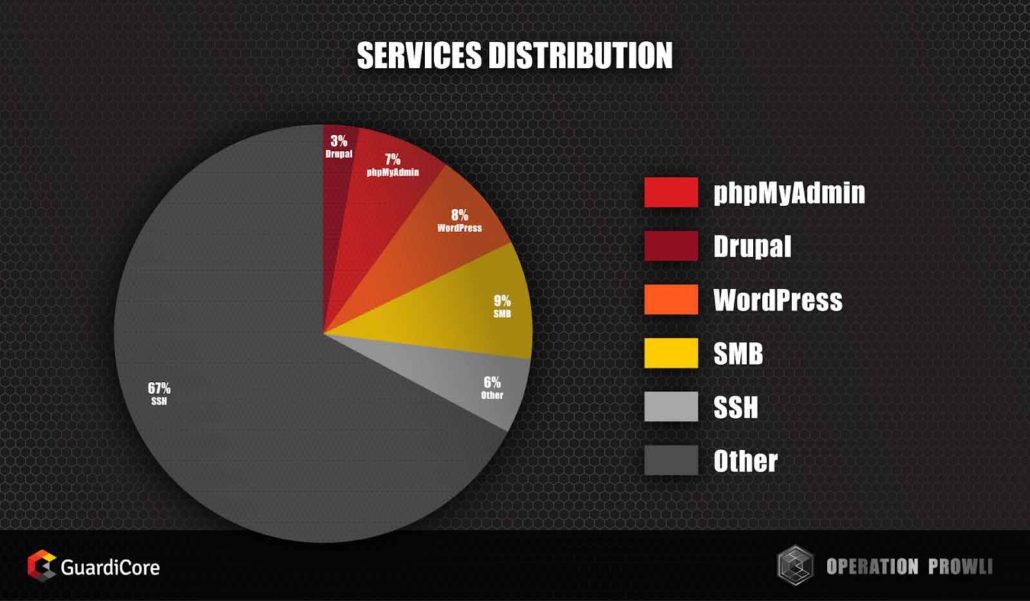
  • Инсталляции Drupal и PhpMyAdmin, а также серверы с доступными SMB-портами (атаки брутфорс).

Также в арсенале злоумышленников был сканер SSH, отвечающий за подбор имен пользователей и паролей устройств, чей SSH-порт открыть в Сеть.

После заражения устройства киберпреступники пытались понять, подойдет ли оно для тяжелых вычислительных операций связанных с добычей цифровой валюты. Некоторые устройства затем заражались майнером Monero, другие же червем r2r2, который использовал взломанные устройства для брутфорс-атак.

Помимо этого, злоумышленники модифицировали взломанные ими сайты, которые перенаправляли пользователей на всевозможные фишинговые ресурсы.

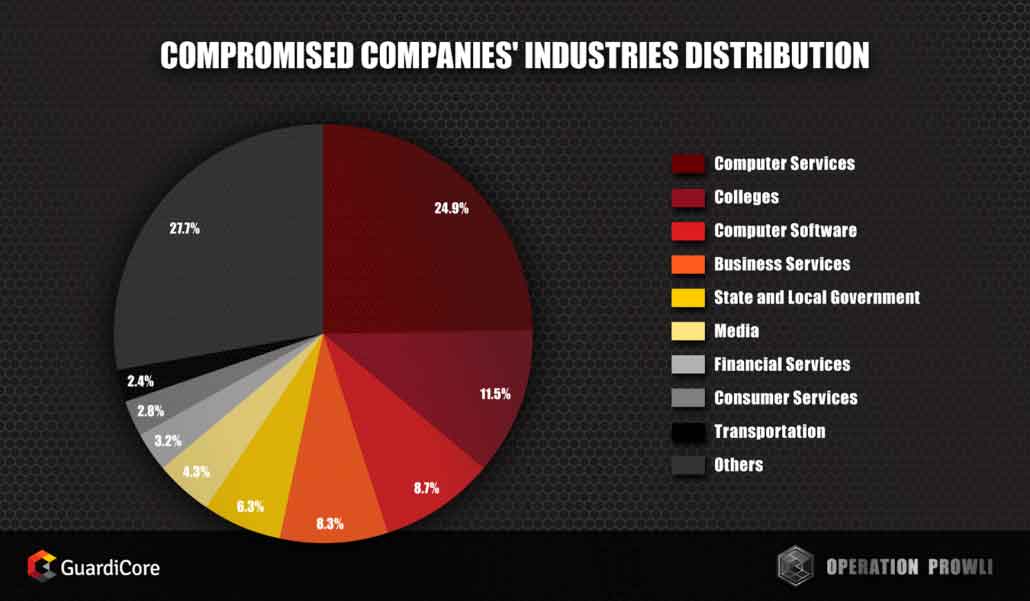
Специалисты считают, что Prowli специально разработан для максимального получения прибыли. На специальной инфографике отражено процентное соотношение атакованных систем.

Подпишитесь на новости

Травля из Telegram вышла на улицы: во Владике выявили 12-летнюю зачинщицу

Во Владивостоке фотографии школьников публиковали в телеграм-канале вместе с оскорблениями и призывами к расправе. Затем травля перешла в физическое насилие: по сообщениям о пострадавших, детей били, унижали и преследовали в школах и на улице.

Как пишут «Известия», полиция установила администратора канала — 12-летнюю школьницу. Обращение поступило от матери одной из пострадавших.

В канале появилось более сотни публикаций. Среди описанных случаев — травля 11-летней девочки, которая перестала посещать школу. В отношении отца администратора составили протокол о ненадлежащем исполнении родительских обязанностей.

Материалы передали в комиссию по делам несовершеннолетних; школьницу поставят на профилактический учет. Проверкой также заинтересовались Следственный комитет и прокуратура.

Опрошенные эксперты подчеркивают: онлайн-травля часто связана с конфликтами внутри реального сообщества. Чат расширяет аудиторию, усиливает давление и создает ощущение коллективного одобрения агрессии.

Поэтому удалить канал — важный шаг, но школьные отношения этим не исправить. Специалисты рекомендуют сохранять доказательства, сообщать площадке о нарушениях и поддерживать пострадавшего, не подвергая себя опасности.

RSS: Новости на портале Anti-Malware.ru