



Ботнет Prowli заразил более 40 000 серверов, модемов и IoT-устройств

Ботнет Prowli заразил более 40 000 серверов, модемов и IoT-устройств

Ботнет Prowli заразил более 40 000 серверов, модемов и IoT-устройств

Киберпреступники создали гигантский ботнет из более чем 40 000 зараженных веб-серверов, модемов и IoT-устройств, которые использовались для майнинга криптовалюты и перенаправления пользователей на вредоносные сайты.

Ботнет, получивший имя Prowli, был обнаружен экспертами из GuardiCore. В ходе этой кампании злоумышленники использовали уязвимости, а также осуществляли атаки брутфорс, что помогало взломать устройства со слабыми учетными данными.

За последние месяцы Prowli удалось заразить следующие устройства:

  • Сайты на WordPress (использовались несколько эксплойтов, а также проводился брутфорс панели администратора);
  • Сайты на Joomla! с расширением K2 (использовалась уязвимость CVE-2018-7482);
  • Несколько моделей DSL-модемов (через известную уязвимость);
  • Серверы, на которых работает HP Data Protector (использовалась CVE-2014-2623);
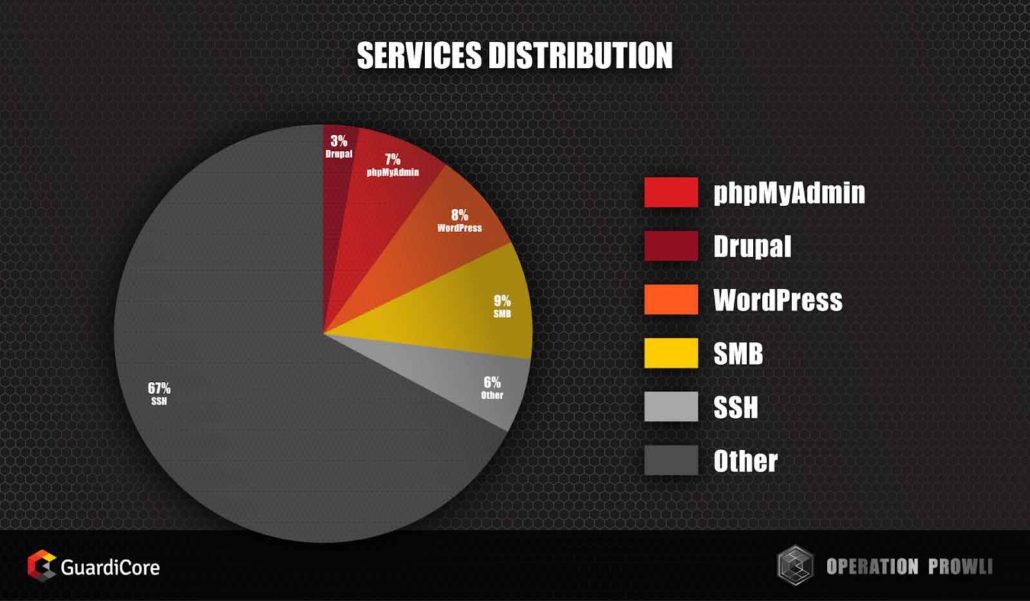
  • Инсталляции Drupal и PhpMyAdmin, а также серверы с доступными SMB-портами (атаки брутфорс).

Также в арсенале злоумышленников был сканер SSH, отвечающий за подбор имен пользователей и паролей устройств, чей SSH-порт открыть в Сеть.

После заражения устройства киберпреступники пытались понять, подойдет ли оно для тяжелых вычислительных операций связанных с добычей цифровой валюты. Некоторые устройства затем заражались майнером Monero, другие же червем r2r2, который использовал взломанные устройства для брутфорс-атак.

Помимо этого, злоумышленники модифицировали взломанные ими сайты, которые перенаправляли пользователей на всевозможные фишинговые ресурсы.

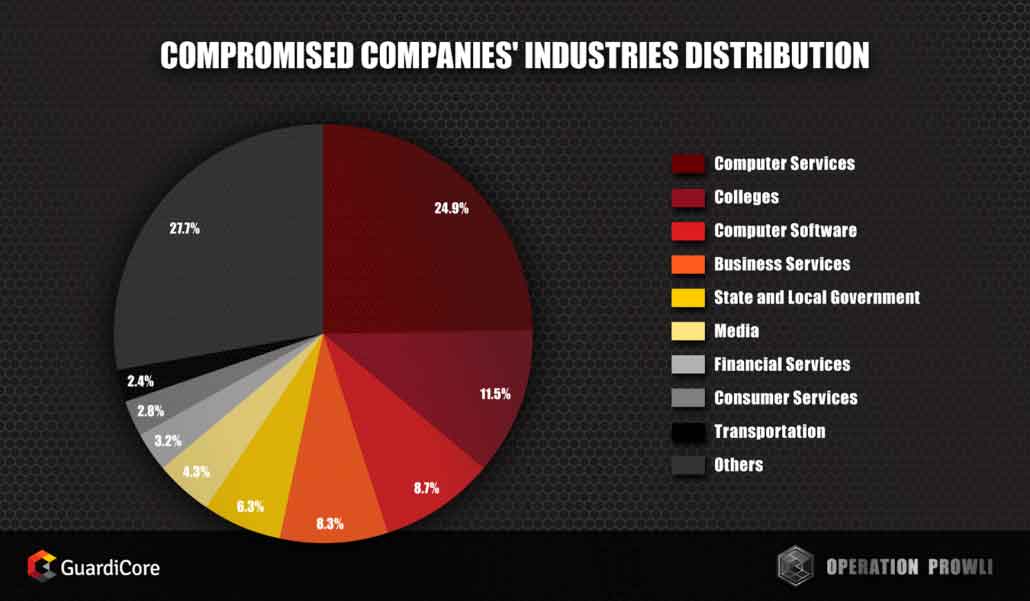
Специалисты считают, что Prowli специально разработан для максимального получения прибыли. На специальной инфографике отражено процентное соотношение атакованных систем.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru