



Cloudflare запустила скрытый сервис Tor для своего DNS

Cloudflare запустила скрытый сервис Tor для своего DNS

Cloudflare запустила скрытый сервис Tor для своего DNS

Разработчики Cloudfare запустили скрытый сервис Tor для своего недавно анонсированного конфиденциального DNS. Он располагается по адресу dns4torpnlfs2ifuz2s2yf3fc7rdmsbhm6rw75euj35pac6ap25zgqad.onion и доступен через tor.cloudflare-dns.com.

В начале апреля стало известно, что Cloudflare запустила собственный DNS, призванный обеспечить пользователям конфиденциальность, ускорить интернет-соединение и ограничить сбор провайдерами истории просмотров. Адрес DNS-сервера крайне прост — 1.1.1.1.

Новый сервис Cloudflare абсолютно бесплатный, воспользоваться им можно путем изменения настроек в ваших веб-браузерах или операционных системах. Сервис можно использовать на компьютерах, маршрутизаторах и смартфонах, введите в адресной строке браузера 1.1.1.1, и вы попадете на главную страницу сервиса, там можно найти инструкции.

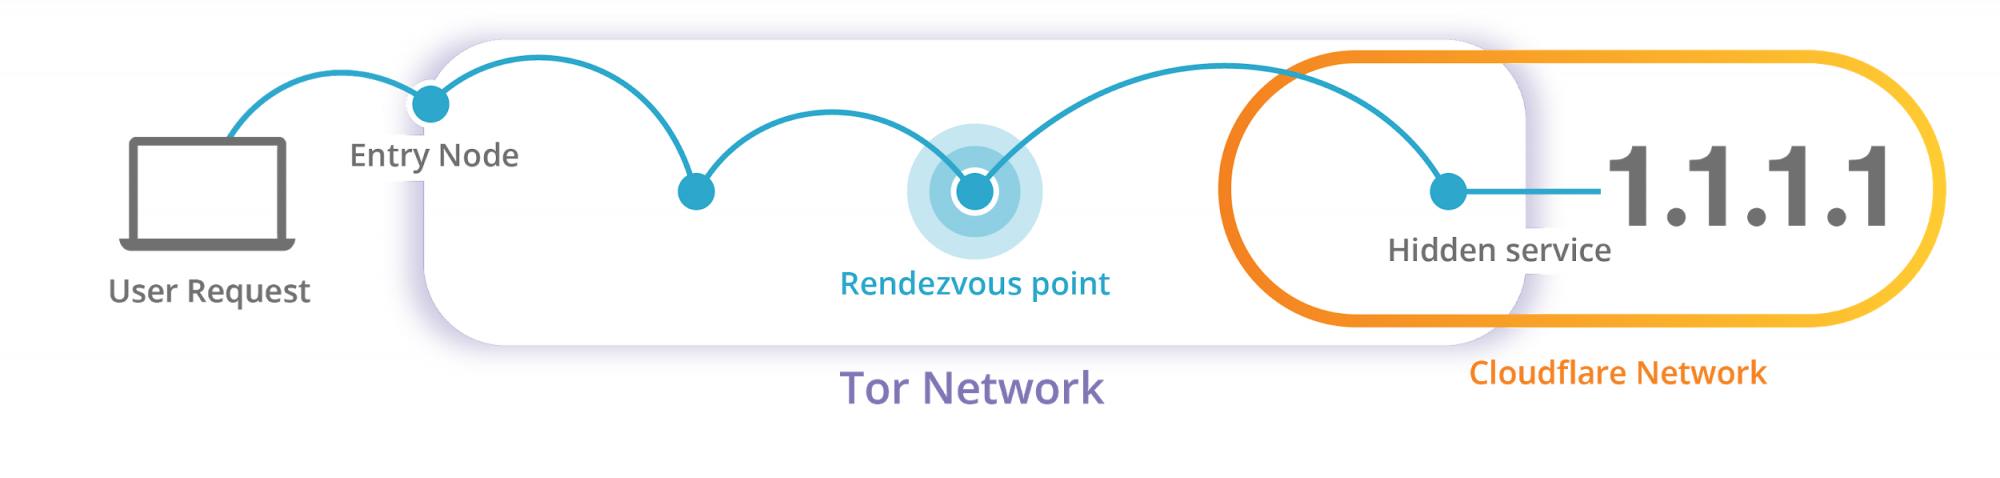
Как работает скрытый резольвер от Cloudflare? В сущности, это скрытый сервис Tor, перенаправляющий все сообщения на соответствующие порты в 1.1.1.1, таким образом, скрывается настоящий IP-адрес пользователя.

Основное отличие использования этого сервиса от 1.1.1.1 заключается в том, что .onion-адрес представляет собой «dns4tor» плюс 49 на первый взгляд случайных букв и цифр. Эта строка длиной в 56 символов, по сути, содержит полный открытый ключ, который используется для обеспечения связи со скрытым сервисом.

«Мы просто купили tor.cloudflare-dns.com в качестве основного имени субъекта сертификата, а адрес .onion в качестве дополнительного субъекта. Таким образом, если вы зашли правильно, вы должны увидеть следующее», — пишет компания в блоге:

Разработчики также отметили высокую скорость работы резольвера.

Напомним, что на прошлой неделе была зафиксирована попытка перехвата трафика подсети 1.1.1.0/24, в которой, в частности, находится общедоступный DNS-сервер от CloudFlare. Оказалось, что трафик был перенаправлен в принадлежащую китайскому провайдеру сеть — AnchNet.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru