



Несколько провайдеров были взломаны похищающими данные AppleID хакерами

Несколько провайдеров были взломаны похищающими данные AppleID хакерами

Несколько провайдеров были взломаны похищающими данные AppleID хакерами

По словам независимого эксперта в области безопасности, сразу несколько провайдеров стали жертвами кибератаки на их сервера DNS. Целью атаки было перенаправление пользователей на фишинговый сайт, который собирал учетные данные AppleID.

О проблеме сообщил Тимофей Шиколенков, опубликовав пост в Facebook.

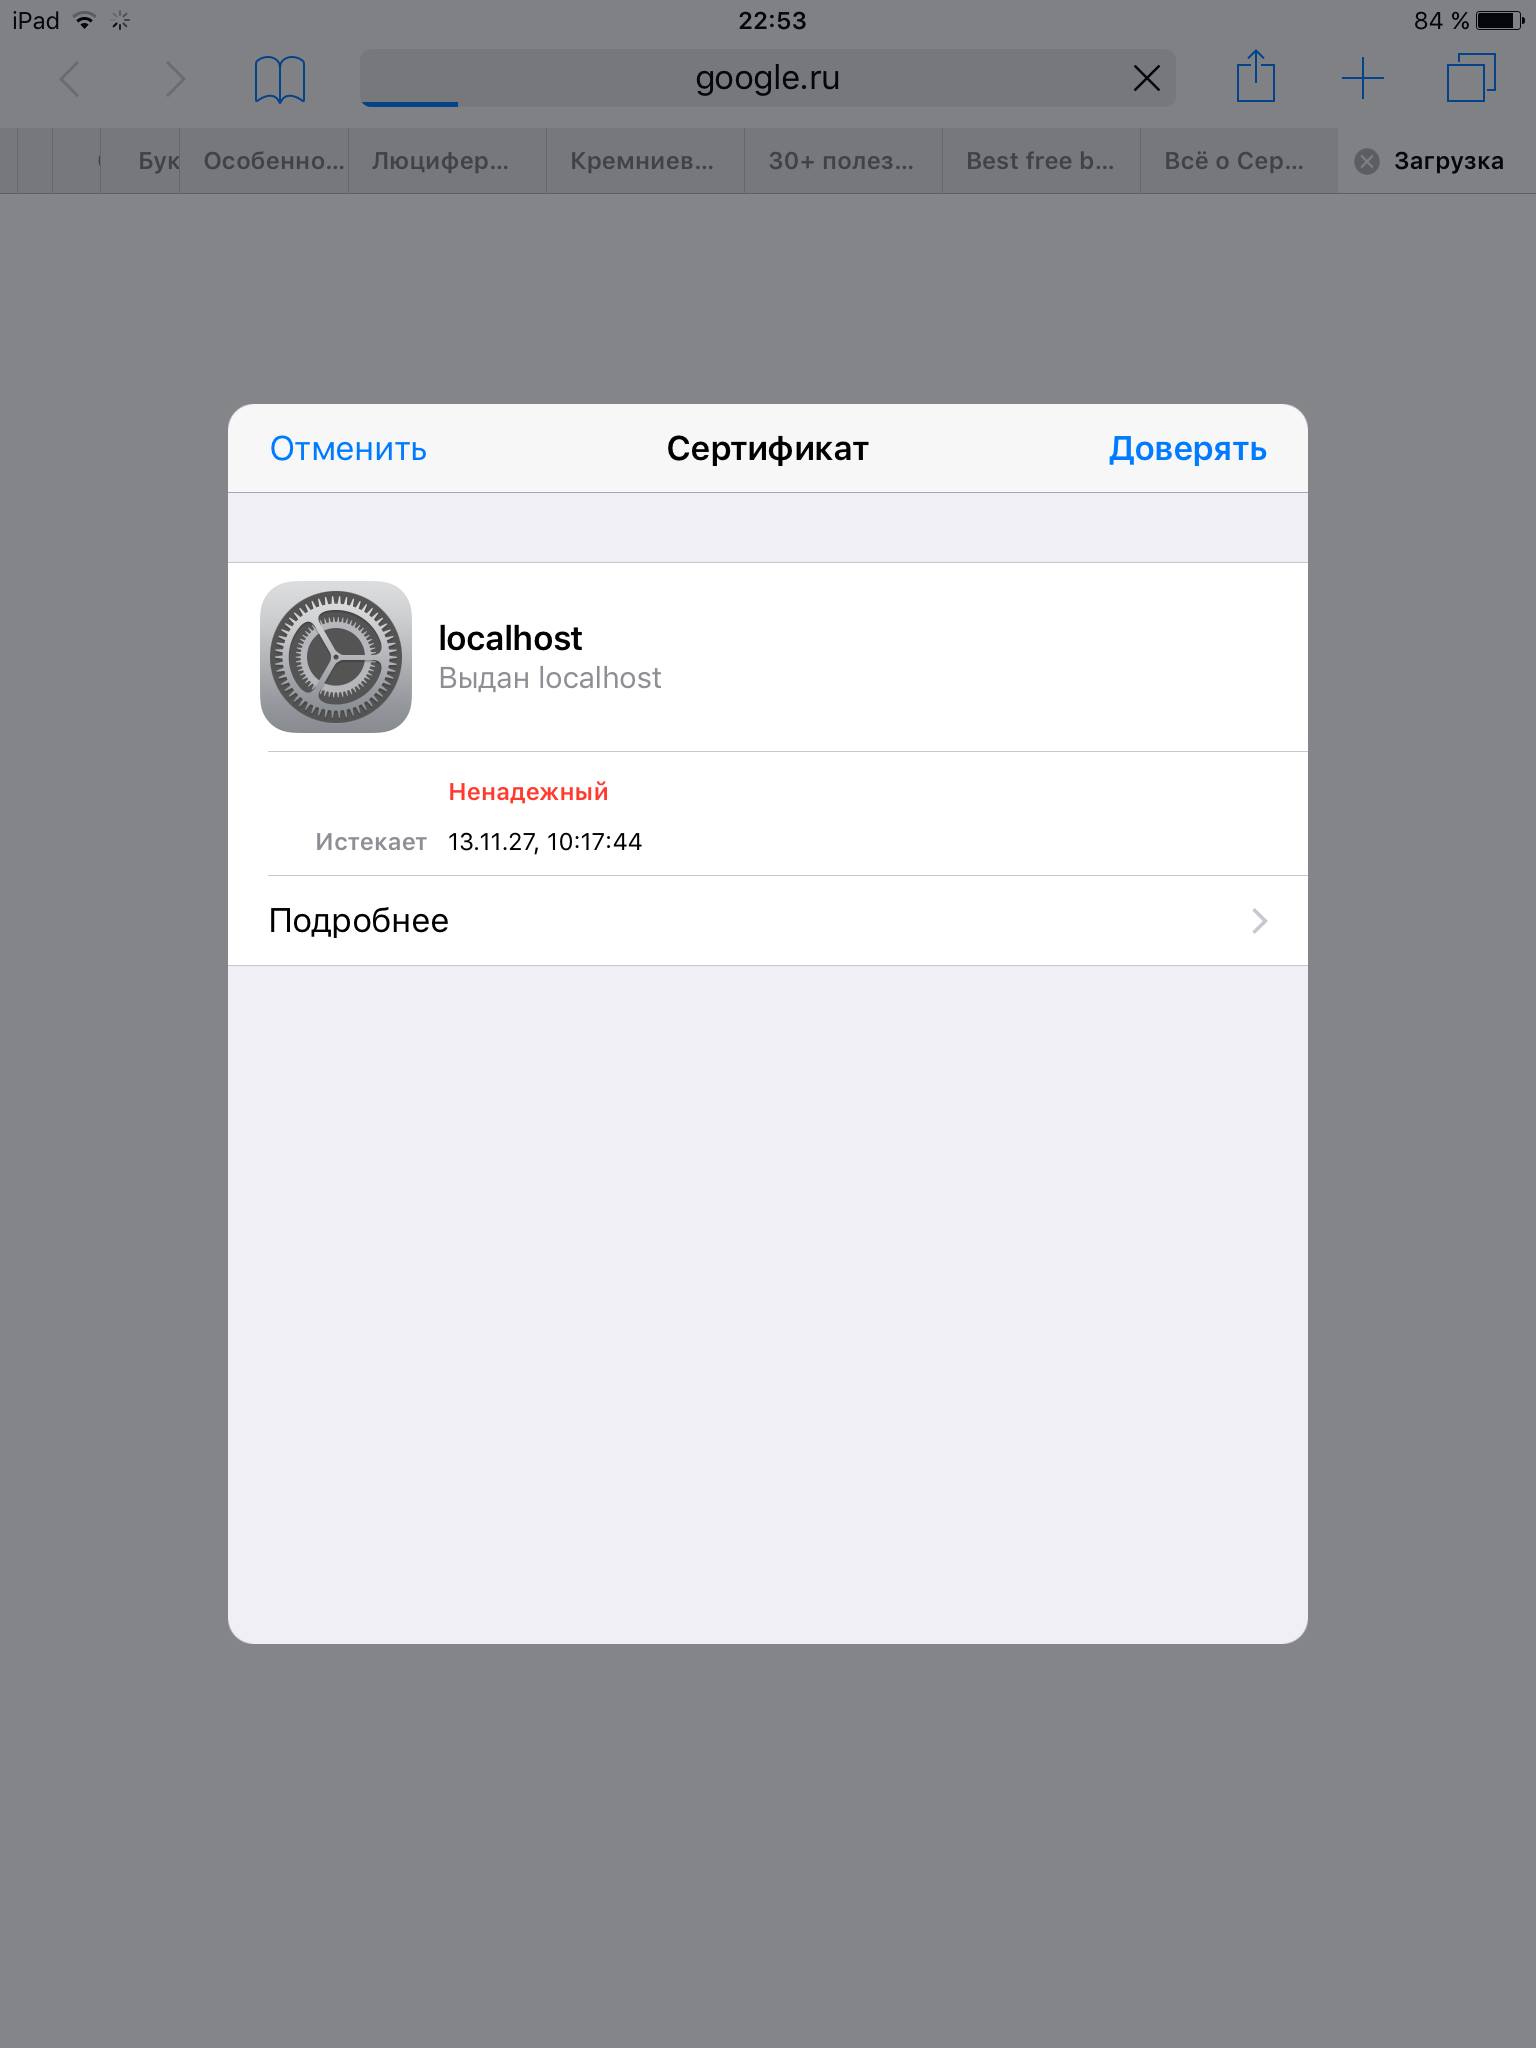
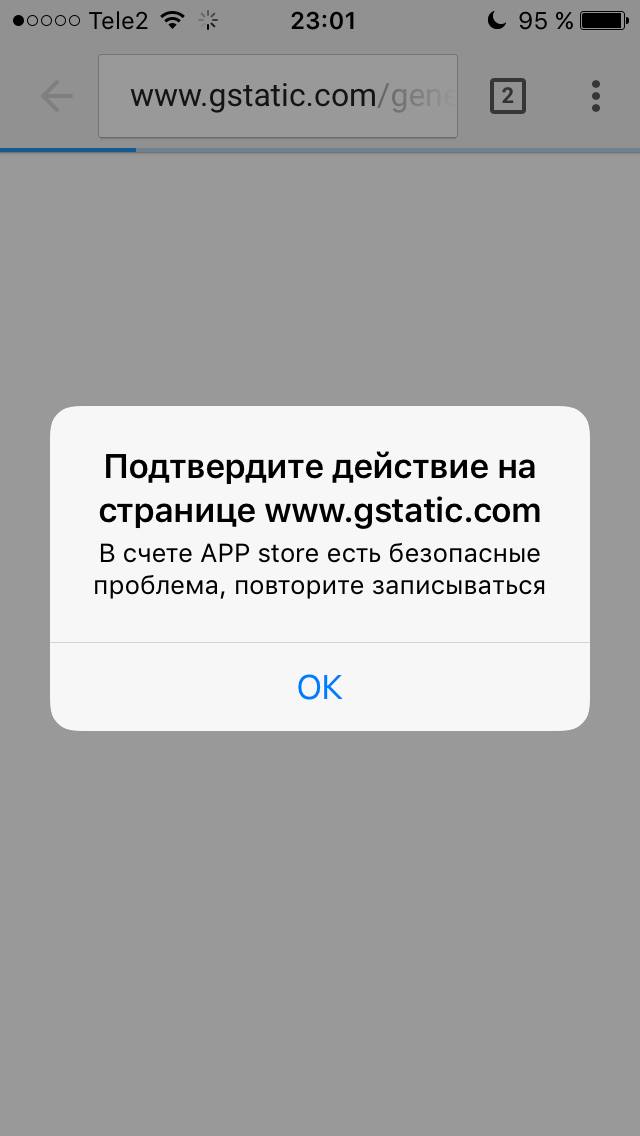
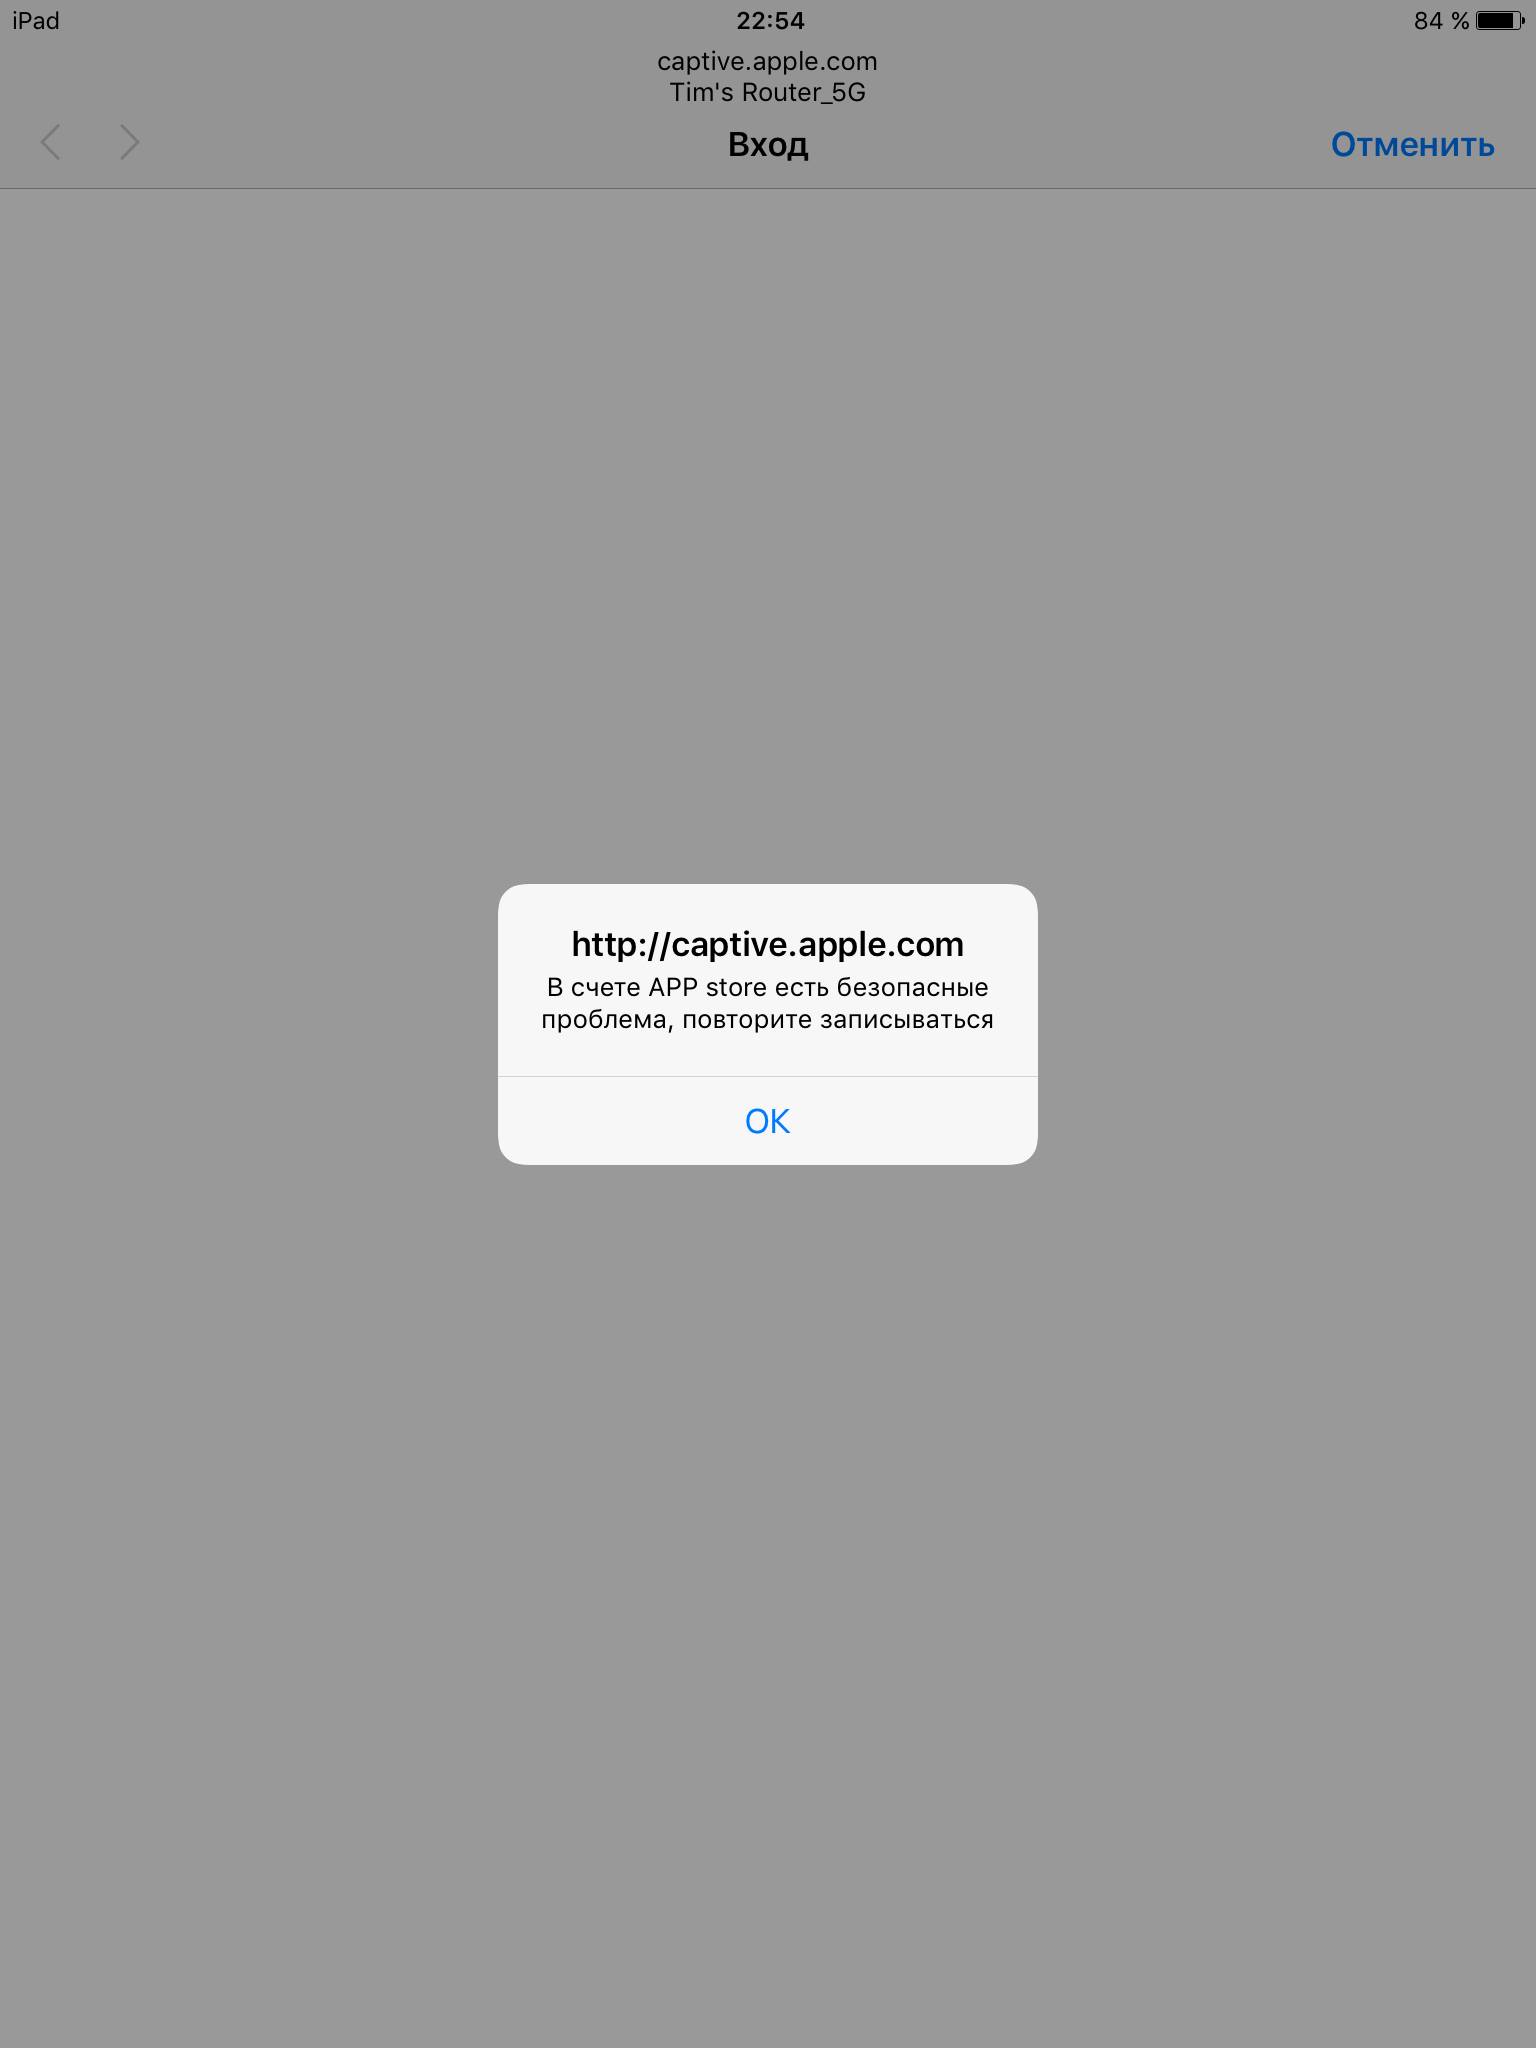
«Сразу несколько небольших провайдеров подверглось успешно реализованной атаке на их DNS сервера. <…> Юзерам подсовывались левые сертификаты и предлагалось авторизоваться под своими AppleID на фейковом сайте security apple com», — пишет Шиколенков.

Эксперт уточнил, что не знает точное количество скомпрометированных провайдеров, однако есть основания полагать, что проблема имеет «массовый и мировой масштаб».

В понедельник с этой проблемой столкнулись пользователи в разных частях света.

На скриншотах можно наблюдать вывод фишинговых окон — это работа вредоносного скрипта. Как утверждает Шиколенков, этот скрипт выложен здесь — https://pastebin.com/XbFDmPXq

Напомним, что вчера стало известно, что многие интернет-магазины находятся под угрозой из-за уязвимостей в плагинах для WordPress, разработанных компанией Multidots. Уязвимые плагины доступны на сайте WordPress.org, они реализуют набор функций для инсталляций WooCommerce, что позволяет администраторам управлять своими интернет-магазинами. В настоящее время эти плагины используются на 20 000 сайтах.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru