



115 000 сайтов на Drupal все еще уязвимы перед Drupalgeddon2

115 000 сайтов на Drupal все еще уязвимы перед Drupalgeddon2

115 000 сайтов на Drupal все еще уязвимы перед Drupalgeddon2

Спустя два месяца после того, как разработчики Drupal выпустили патч, устраняющий критическую уязвимость Drupalgeddon2, многие владельцы веб-сайтов до сих пор не установили эти обновления. Уязвимость Drupalgeddon2 отслеживается под идентификатором CVE-2018-7600, она получила статус «highly critical» (крайне опасная).

После публикации PoC-кода для эксплуатации это бреши эксперты отметили всплеск атак на сайт под управлением этой CMS.

Удивительно, что спустя два месяца все еще есть владельцы сайтов, которые предпочли остаться на уязвимых версиях движка Drupal.

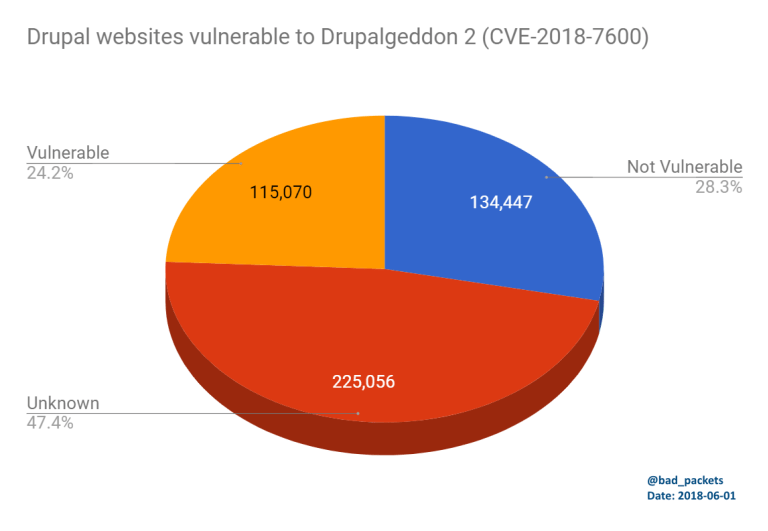
Согласно исследованию, которое провел эксперт Трой Мурш, более 115 000 сайтов на Drupal все еще уязвимы для Drupalgeddon2. Такую статистику удалось получить благодаря анализу более 500 000 сайтов, которые использовали Drupal 7.x (сайты с версиями 6.x и 8.x не анализировались).

Результат — 115 070 сайтов по-прежнему уязвимы.

«Сколько сайтов на Drupal все еще уязвимы? Чтобы найти ответ на этот вопрос, я начал сканировать ресурсы, использующие Drupal 7. Это наиболее распространенная версия, согласно статистике Drupal. Я использовал PublicWWW, поисковую систему с открытым исходным кодом, благодаря чему смог сделать выборку из 500 000 веб-сайтов», — пишет в отчете эксперт.

Завершив санирование, эксперт выделил следующие моменты:

  • 115 070 сайтов устарели и уязвимы;
  • 134 447 сайтов в актуальном состоянии;
  • 225 056 сайтов нельзя было идентифицировать.

Среди уязвимых сайтов были ресурсы крупных образовательных учреждений США, правительственных организаций по всему миру, крупной телевизионной сети, многонациональных СМИ и двух крупнейших производителей аппаратного обеспечения.

Исследователь поделился полученной информацией с US-CERT.

Более того, специалист обнаружил также новую вредоносную кампанию криптоджекинга, ориентированную на сайты на движке Drupal. Эксперт опубликовал электронную таблицу Google Docs, куда занес обнаруженные им данные.

Напомним, что в конец апреля разработчики Drupal выпустили дополнительный патч, устраняющий крайне опасную уязвимость в этой CMS, которая известна под именем Drupalgeddon2. Брешь получила идентификатор CVE-2018-7602, по словам разработчиков, она может позволить злоумышленнику получить контроль над сайтом, похитить информацию и видоизменить страницы.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru