



Автор вымогателя Sigrun бесплатно дешифрует российских пользователей

Автор вымогателя Sigrun бесплатно дешифрует российских пользователей

Автор вымогателя Sigrun бесплатно дешифрует российских пользователей

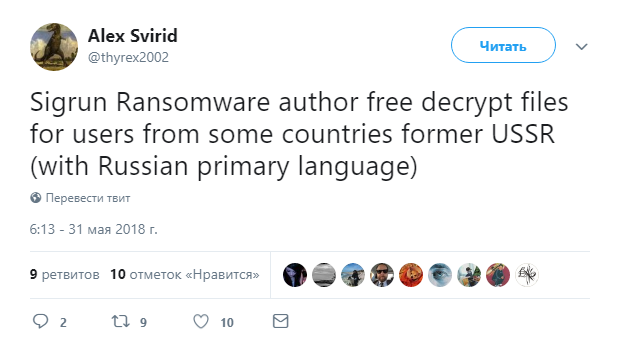
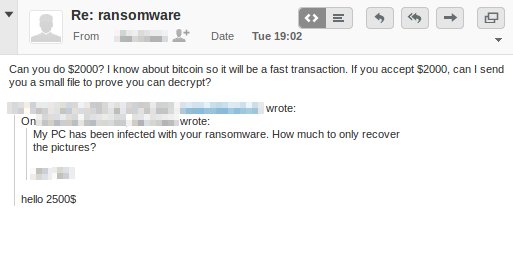
Автор вымогателя Sigrun предоставляет бесплатную расшифровку российским пользователям, для всех остальных установлена сумма выкупа, равная 2 500 долларов (в Bitcoin или Dash). Это крайне редкий случай такого великодушия со стороны киберпреступников.

Эту информацию сообщил эксперт в области кибербезопасности Александр Свирид, поделившись своим открытием в Twitter:

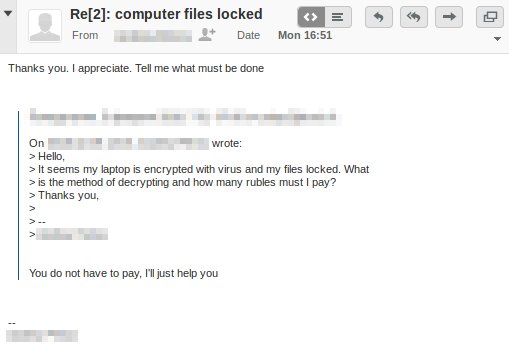
Другой исследователь, известный под прозвищем S!Ri, в ответах прикрепил примеры электронных писем автора вымогателя, отправленных пользователю в США и в России.


Обычно российские киберпреступники стараются не заражать пользователей в этой стране, так как все это находится в одном правовом поле, их могут быстро привлечь к ответственности по местному законодательству.

Попав на компьютер, Sigrun сканирует систему в поиске файлов для шифрования. Файлы, папки и расширения — вот три критерия для шифрования файлов. Пропускаются следующие файлы:

\ProgramData\, \IETldCache\, \Boot\, \Program Files\, \Tor Browser\, \All Users\, \Local Settings\, \Windows\, desktop.ini, autorun.inf, ntuser.dat, iconcache.db, bootsect.bak, boot.ini, ntuser.dat.log, thumbs.db, ntldr, NTDETECT.COM, Bootfont.bin, A:\, SQL, .ani , .cab , .cpl , .cur , .diagcab , .diagpkg , .dll , .drv , .hlp , .ldf , .icl , .icns , .ico , .ics , .lnk , .key , .idx , .mod , .mpa , .msc , .msp , .msstyles , .msu , .nomedia , .ocx , .prf , .rom , .rtp , .scr , .shs , .spl , .sys , .theme , .themepack , .exe , .bat , .cmd , .sigrun_key , .sigrun , .admin

В процессе шифрования вымогатель добавляет к файлам расширение .sigrun. Например, зашифрованный файл test.jpg будет выглядеть так — test.jpg.sigrun. Также зловред создает два файла: RESTORE-SIGRUN.txt и RESTORE-SIGRUN.html, которые являются инструкциями по оплате выкупа.

В настоящее время расшифровка невозможна (если вы не пользователь из России).

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru