



Автор вымогателя Sigrun бесплатно дешифрует российских пользователей

Автор вымогателя Sigrun бесплатно дешифрует российских пользователей

Автор вымогателя Sigrun бесплатно дешифрует российских пользователей

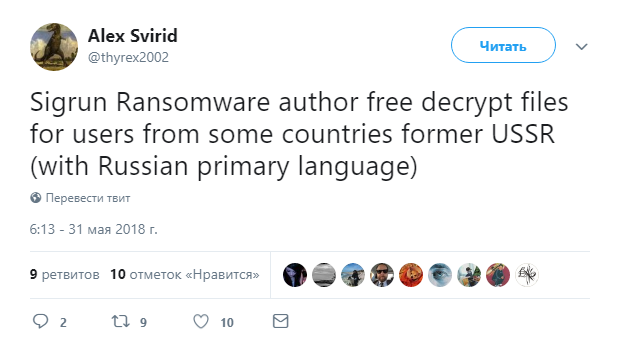
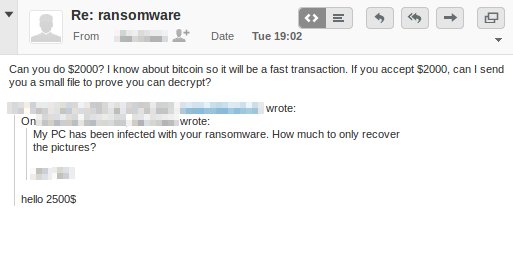
Автор вымогателя Sigrun предоставляет бесплатную расшифровку российским пользователям, для всех остальных установлена сумма выкупа, равная 2 500 долларов (в Bitcoin или Dash). Это крайне редкий случай такого великодушия со стороны киберпреступников.

Эту информацию сообщил эксперт в области кибербезопасности Александр Свирид, поделившись своим открытием в Twitter:

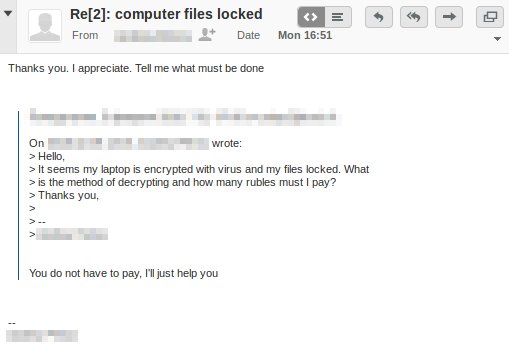
Другой исследователь, известный под прозвищем S!Ri, в ответах прикрепил примеры электронных писем автора вымогателя, отправленных пользователю в США и в России.


Обычно российские киберпреступники стараются не заражать пользователей в этой стране, так как все это находится в одном правовом поле, их могут быстро привлечь к ответственности по местному законодательству.

Попав на компьютер, Sigrun сканирует систему в поиске файлов для шифрования. Файлы, папки и расширения — вот три критерия для шифрования файлов. Пропускаются следующие файлы:

\ProgramData\, \IETldCache\, \Boot\, \Program Files\, \Tor Browser\, \All Users\, \Local Settings\, \Windows\, desktop.ini, autorun.inf, ntuser.dat, iconcache.db, bootsect.bak, boot.ini, ntuser.dat.log, thumbs.db, ntldr, NTDETECT.COM, Bootfont.bin, A:\, SQL, .ani , .cab , .cpl , .cur , .diagcab , .diagpkg , .dll , .drv , .hlp , .ldf , .icl , .icns , .ico , .ics , .lnk , .key , .idx , .mod , .mpa , .msc , .msp , .msstyles , .msu , .nomedia , .ocx , .prf , .rom , .rtp , .scr , .shs , .spl , .sys , .theme , .themepack , .exe , .bat , .cmd , .sigrun_key , .sigrun , .admin

В процессе шифрования вымогатель добавляет к файлам расширение .sigrun. Например, зашифрованный файл test.jpg будет выглядеть так — test.jpg.sigrun. Также зловред создает два файла: RESTORE-SIGRUN.txt и RESTORE-SIGRUN.html, которые являются инструкциями по оплате выкупа.

В настоящее время расшифровка невозможна (если вы не пользователь из России).

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru