



Автор вымогателя Sigrun бесплатно дешифрует российских пользователей

Автор вымогателя Sigrun бесплатно дешифрует российских пользователей

Автор вымогателя Sigrun бесплатно дешифрует российских пользователей

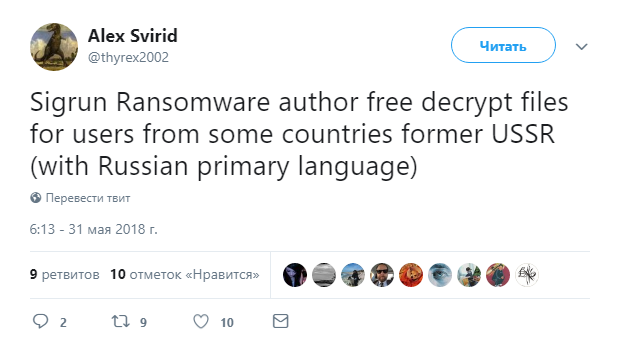
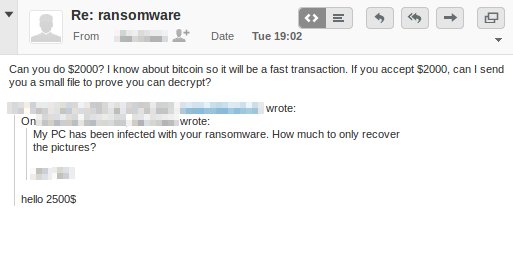
Автор вымогателя Sigrun предоставляет бесплатную расшифровку российским пользователям, для всех остальных установлена сумма выкупа, равная 2 500 долларов (в Bitcoin или Dash). Это крайне редкий случай такого великодушия со стороны киберпреступников.

Эту информацию сообщил эксперт в области кибербезопасности Александр Свирид, поделившись своим открытием в Twitter:

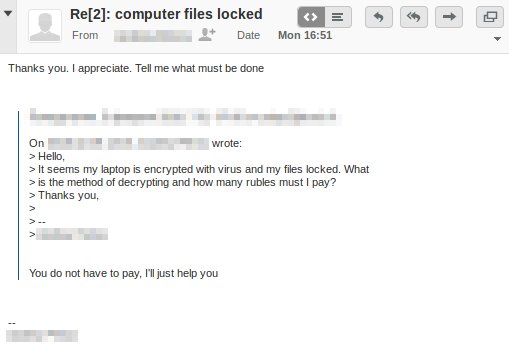
Другой исследователь, известный под прозвищем S!Ri, в ответах прикрепил примеры электронных писем автора вымогателя, отправленных пользователю в США и в России.


Обычно российские киберпреступники стараются не заражать пользователей в этой стране, так как все это находится в одном правовом поле, их могут быстро привлечь к ответственности по местному законодательству.

Попав на компьютер, Sigrun сканирует систему в поиске файлов для шифрования. Файлы, папки и расширения — вот три критерия для шифрования файлов. Пропускаются следующие файлы:

\ProgramData\, \IETldCache\, \Boot\, \Program Files\, \Tor Browser\, \All Users\, \Local Settings\, \Windows\, desktop.ini, autorun.inf, ntuser.dat, iconcache.db, bootsect.bak, boot.ini, ntuser.dat.log, thumbs.db, ntldr, NTDETECT.COM, Bootfont.bin, A:\, SQL, .ani , .cab , .cpl , .cur , .diagcab , .diagpkg , .dll , .drv , .hlp , .ldf , .icl , .icns , .ico , .ics , .lnk , .key , .idx , .mod , .mpa , .msc , .msp , .msstyles , .msu , .nomedia , .ocx , .prf , .rom , .rtp , .scr , .shs , .spl , .sys , .theme , .themepack , .exe , .bat , .cmd , .sigrun_key , .sigrun , .admin

В процессе шифрования вымогатель добавляет к файлам расширение .sigrun. Например, зашифрованный файл test.jpg будет выглядеть так — test.jpg.sigrun. Также зловред создает два файла: RESTORE-SIGRUN.txt и RESTORE-SIGRUN.html, которые являются инструкциями по оплате выкупа.

В настоящее время расшифровка невозможна (если вы не пользователь из России).

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru