



Автор вымогателя Sigrun бесплатно дешифрует российских пользователей

Автор вымогателя Sigrun бесплатно дешифрует российских пользователей

Автор вымогателя Sigrun бесплатно дешифрует российских пользователей

Автор вымогателя Sigrun предоставляет бесплатную расшифровку российским пользователям, для всех остальных установлена сумма выкупа, равная 2 500 долларов (в Bitcoin или Dash). Это крайне редкий случай такого великодушия со стороны киберпреступников.

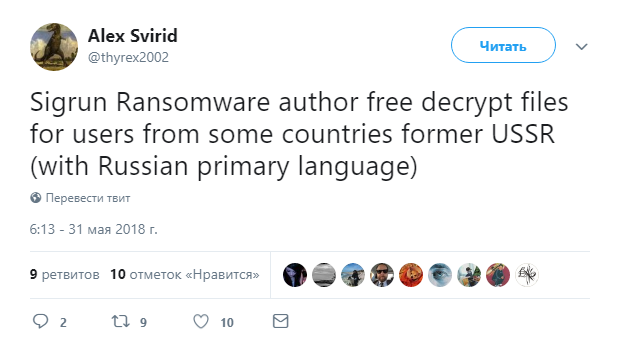
Эту информацию сообщил эксперт в области кибербезопасности Александр Свирид, поделившись своим открытием в Twitter:

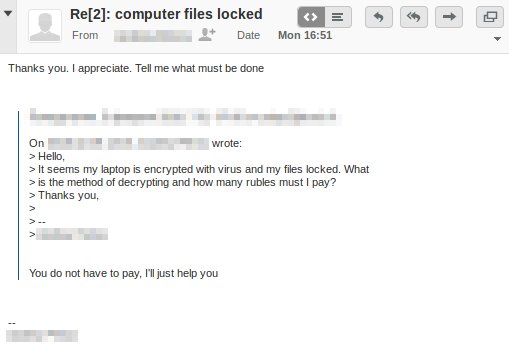
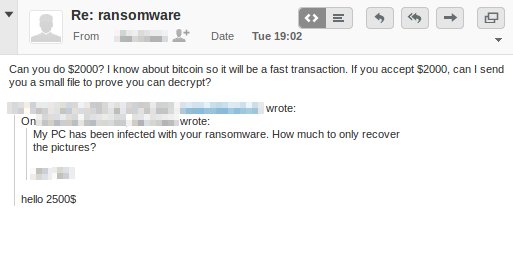
Другой исследователь, известный под прозвищем S!Ri, в ответах прикрепил примеры электронных писем автора вымогателя, отправленных пользователю в США и в России.


Обычно российские киберпреступники стараются не заражать пользователей в этой стране, так как все это находится в одном правовом поле, их могут быстро привлечь к ответственности по местному законодательству.

Попав на компьютер, Sigrun сканирует систему в поиске файлов для шифрования. Файлы, папки и расширения — вот три критерия для шифрования файлов. Пропускаются следующие файлы:

\ProgramData\, \IETldCache\, \Boot\, \Program Files\, \Tor Browser\, \All Users\, \Local Settings\, \Windows\, desktop.ini, autorun.inf, ntuser.dat, iconcache.db, bootsect.bak, boot.ini, ntuser.dat.log, thumbs.db, ntldr, NTDETECT.COM, Bootfont.bin, A:\, SQL, .ani , .cab , .cpl , .cur , .diagcab , .diagpkg , .dll , .drv , .hlp , .ldf , .icl , .icns , .ico , .ics , .lnk , .key , .idx , .mod , .mpa , .msc , .msp , .msstyles , .msu , .nomedia , .ocx , .prf , .rom , .rtp , .scr , .shs , .spl , .sys , .theme , .themepack , .exe , .bat , .cmd , .sigrun_key , .sigrun , .admin

В процессе шифрования вымогатель добавляет к файлам расширение .sigrun. Например, зашифрованный файл test.jpg будет выглядеть так — test.jpg.sigrun. Также зловред создает два файла: RESTORE-SIGRUN.txt и RESTORE-SIGRUN.html, которые являются инструкциями по оплате выкупа.

В настоящее время расшифровка невозможна (если вы не пользователь из России).

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru