



Автор вымогателя Sigrun бесплатно дешифрует российских пользователей

Автор вымогателя Sigrun бесплатно дешифрует российских пользователей

Автор вымогателя Sigrun бесплатно дешифрует российских пользователей

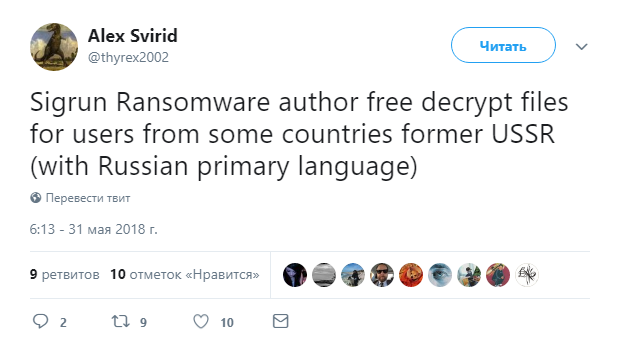
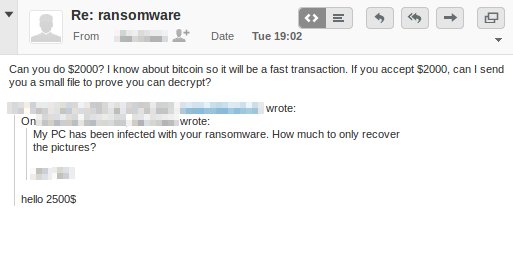
Автор вымогателя Sigrun предоставляет бесплатную расшифровку российским пользователям, для всех остальных установлена сумма выкупа, равная 2 500 долларов (в Bitcoin или Dash). Это крайне редкий случай такого великодушия со стороны киберпреступников.

Эту информацию сообщил эксперт в области кибербезопасности Александр Свирид, поделившись своим открытием в Twitter:

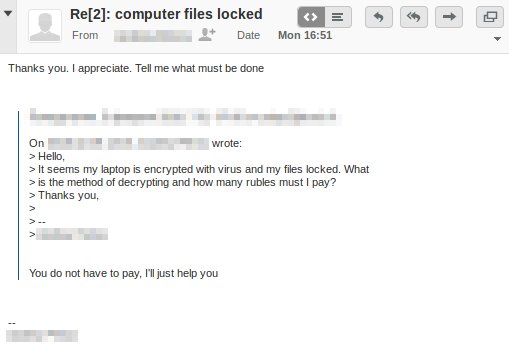
Другой исследователь, известный под прозвищем S!Ri, в ответах прикрепил примеры электронных писем автора вымогателя, отправленных пользователю в США и в России.


Обычно российские киберпреступники стараются не заражать пользователей в этой стране, так как все это находится в одном правовом поле, их могут быстро привлечь к ответственности по местному законодательству.

Попав на компьютер, Sigrun сканирует систему в поиске файлов для шифрования. Файлы, папки и расширения — вот три критерия для шифрования файлов. Пропускаются следующие файлы:

\ProgramData\, \IETldCache\, \Boot\, \Program Files\, \Tor Browser\, \All Users\, \Local Settings\, \Windows\, desktop.ini, autorun.inf, ntuser.dat, iconcache.db, bootsect.bak, boot.ini, ntuser.dat.log, thumbs.db, ntldr, NTDETECT.COM, Bootfont.bin, A:\, SQL, .ani , .cab , .cpl , .cur , .diagcab , .diagpkg , .dll , .drv , .hlp , .ldf , .icl , .icns , .ico , .ics , .lnk , .key , .idx , .mod , .mpa , .msc , .msp , .msstyles , .msu , .nomedia , .ocx , .prf , .rom , .rtp , .scr , .shs , .spl , .sys , .theme , .themepack , .exe , .bat , .cmd , .sigrun_key , .sigrun , .admin

В процессе шифрования вымогатель добавляет к файлам расширение .sigrun. Например, зашифрованный файл test.jpg будет выглядеть так — test.jpg.sigrun. Также зловред создает два файла: RESTORE-SIGRUN.txt и RESTORE-SIGRUN.html, которые являются инструкциями по оплате выкупа.

В настоящее время расшифровка невозможна (если вы не пользователь из России).

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru