



Facebook избавилась от необходимости использования телефона для 2FA

Facebook избавилась от необходимости использования телефона для 2FA

Facebook избавилась от необходимости использования телефона для 2FA

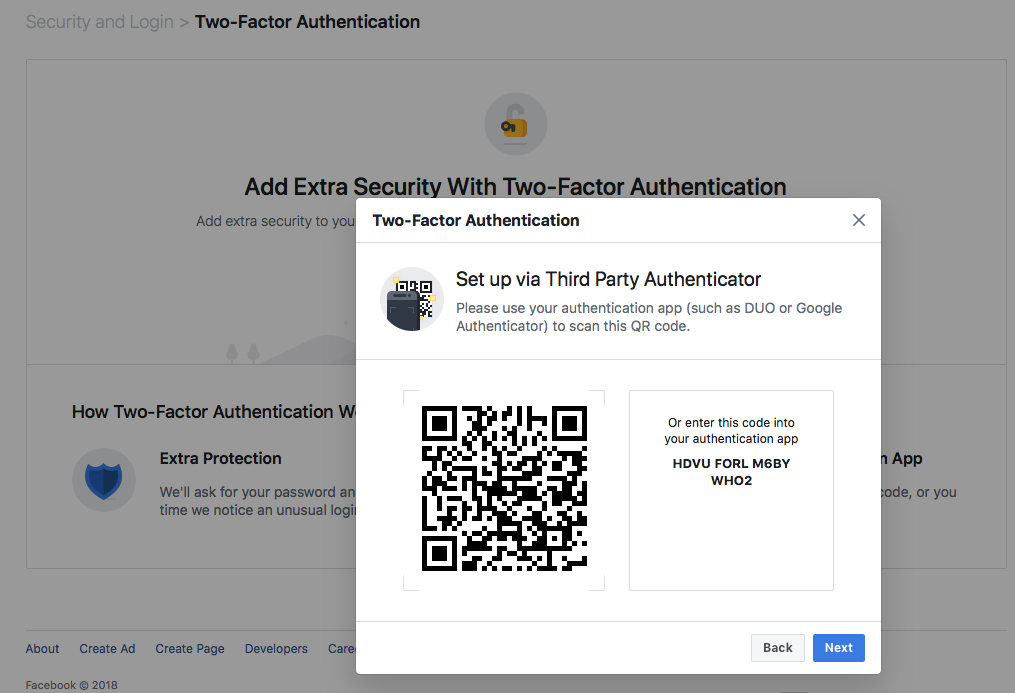
Facebook теперь предлагает альтернативные способы двухфакторной аутентификации для тех пользователей, которые не хотят делиться своим номером телефона с социальной сетью. Теперь есть возможность использовать специальные приложения для получения второго компонента аутентификации.

Соответствующее заявление сделал менеджер по продуктам Facebook Скотт Диккенс.

«Ранее мы требовали номер телефона для настройки двухфакторной аутентификации. Теперь же мы переработали эту функцию, чтобы упростить процесс использования сторонних приложений для аутентификации: например, Google Authenticator или Duo Security», — объясняет господин Диккенс.

«Теперь пользователи десктопов и мобильных устройств будут избавлены от необходимости использовать свой номер телефона».


Напомним, что Национальный институт стандартов и технологий (NIST) советует не использовать двухфакторную аутентификацию на основе SMS-сообщений, поскольку такой метод уязвим для атаки. Злоумышленник может добиться перенаправления SMS-сообщения, содержащего код, себе на номер.

Также вредоносные программы, установленные на устройстве жертвы, могут помочь преступнику перехватить все коды аутентификации, присылаемые на телефон пользователя.

Диккенс не уточнил, сколько пользователей социальной платформы активировали двухфакторную аутентификацию через SMS.

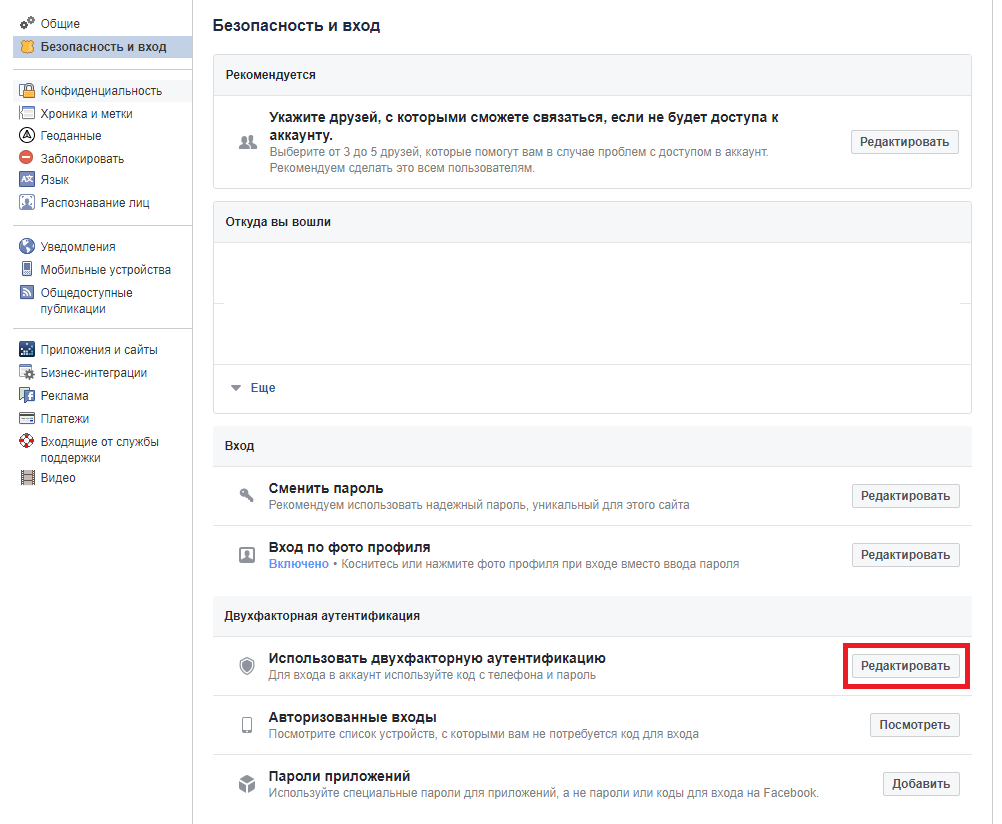
Процесс включения двухфакторной аутентификации также был упрощен. Для этого достаточно перейти в «Настройки» => «Безопасность и вход», а затем нажать «Редактировать» рядом с пунктом «Использовать двухфакторную аутентификацию».

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru