



Преступники внедрили вредонос в прошивки 140 дешевых Android-устройств

Преступники внедрили вредонос в прошивки 140 дешевых Android-устройств

Преступники внедрили вредонос в прошивки 140 дешевых Android-устройств

Киберпреступная операция, в ходе которой в прошивку недорогих устройств Android внедряются вредоносные программы, все еще активна. Как утверждают эксперты, она даже набирает обороты. Напомним, что впервые эту кампанию удалось обнаружить в декабре 2016 года, когда специалисты Dr.Web сообщили, что злоумышленники нашли способ проникнуть в цепочку поставок нескольких мобильных операторов, заразив телефоны вредоносными программами.

Тогда эксперты утверждали, что им удалось обнаружить злонамеренные программы в 26 недорогих моделях смартфонов и планшетов на базе операционной системы Android. Тогда многие надеялись, что этой кампании пришел конец, однако время показало, что злоумышленники и не думали отступать.

Во вчерашнем отчете, опубликованном компанией Avast, утверждается, что эта киберпреступная группа все это время продолжала внедрять вредоносные программы в прошивку устройств, причем злоумышленники постоянно наращивали обороты, расширяя список зараженных девайсов.

В итоге Avast предоставила список, в котором значатся более 140 Android-смартфонов и планшетов, в прошивке которых был обнаружен зловред, который эксперты назвали Cosiloon. Если сравнить отчеты Dr.Web и Avast, становится понятно, что сам вредонос не претерпел никаких изменений.

Он запускается из директории «/system» с полными root-правами, его основной задачей является подключение к удаленному серверу, загрузка XML-файла и установка одного или нескольких приложений.

Поскольку вредоносная программа внедряется в прошивку, она может установить в систему любое приложение, которое пожелает киберпреступник. При этом никакого взаимодействия с пользователем девайса не требуется.

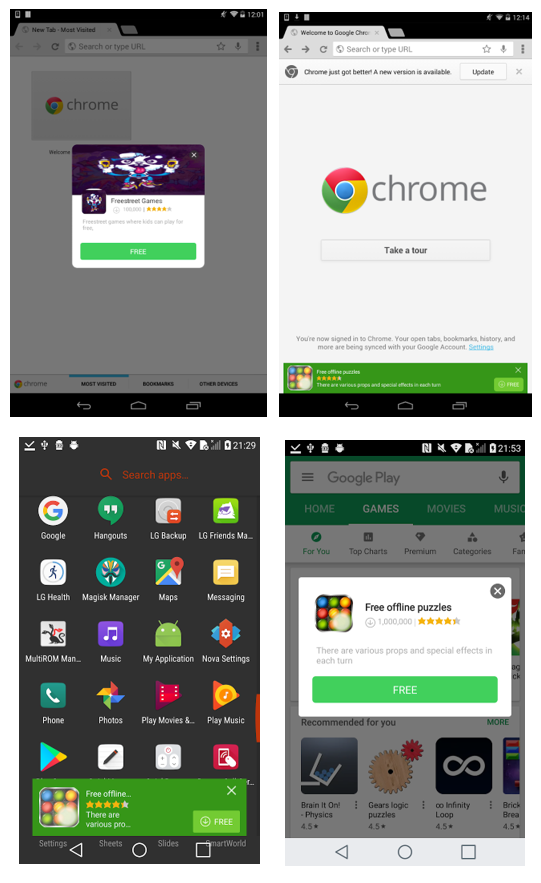
Практически все приложения, которые пытается установить Cosiloon, предназначены для отображения пользователю рекламы, так называемые adware. Примеры их работы показаны на скриншоте ниже:

Очевидно, что злоумышленники в этом случае сосредоточены на получении дохода с помощью рекламных объявлений. Предполагается, что киберпреступники действуют из Китая, так как всеми способами стараются избежать заражения китайских пользователей — сверяется IP.

Подпишитесь на новости

Один номер на два телефона: в Android нашли функцию Fast Switch

В приложении Google SIM Manager обнаружили упоминания Android Fast Switch — функции для использования одного телефонного номера на двух смартфонах. Согласно найденному описанию, мобильная связь будет автоматически переключаться на устройство, которое пользователь разблокировал.

Находку опубликовало Android Authority по результатам анализа кода приложения.

Для работы Fast Switch оба смартфона должны быть подключены к одному аккаунту Google. Пользователю также потребуется подтвердить запрос на совместное использование сим-карты. Функция рассчитана на владельца нескольких устройств.

В коде предусмотрены сообщения о несовместимых сим-картах. Другая строка предлагает сначала активировать симку в настройках второго телефона, чтобы сделать её доступной для совместного использования. Точные условия подключения пока неизвестны.

В отличие от ручного переноса eSIM, Fast Switch должна переключать обслуживание между устройствами в фоне. Подробностей о синхронизации истории звонков и других данных пока нет.

Список совместимых смартфонов, поддержка операторов и возможная плата за услугу не раскрыты. Сроки запуска также неизвестны. Находка относится к разрабатываемой функции, поэтому обнаруженный в приложении код не гарантирует её выхода для пользователей.

RSS: Новости на портале Anti-Malware.ru