



Преступники внедрили вредонос в прошивки 140 дешевых Android-устройств

Преступники внедрили вредонос в прошивки 140 дешевых Android-устройств

Преступники внедрили вредонос в прошивки 140 дешевых Android-устройств

Киберпреступная операция, в ходе которой в прошивку недорогих устройств Android внедряются вредоносные программы, все еще активна. Как утверждают эксперты, она даже набирает обороты. Напомним, что впервые эту кампанию удалось обнаружить в декабре 2016 года, когда специалисты Dr.Web сообщили, что злоумышленники нашли способ проникнуть в цепочку поставок нескольких мобильных операторов, заразив телефоны вредоносными программами.

Тогда эксперты утверждали, что им удалось обнаружить злонамеренные программы в 26 недорогих моделях смартфонов и планшетов на базе операционной системы Android. Тогда многие надеялись, что этой кампании пришел конец, однако время показало, что злоумышленники и не думали отступать.

Во вчерашнем отчете, опубликованном компанией Avast, утверждается, что эта киберпреступная группа все это время продолжала внедрять вредоносные программы в прошивку устройств, причем злоумышленники постоянно наращивали обороты, расширяя список зараженных девайсов.

В итоге Avast предоставила список, в котором значатся более 140 Android-смартфонов и планшетов, в прошивке которых был обнаружен зловред, который эксперты назвали Cosiloon. Если сравнить отчеты Dr.Web и Avast, становится понятно, что сам вредонос не претерпел никаких изменений.

Он запускается из директории «/system» с полными root-правами, его основной задачей является подключение к удаленному серверу, загрузка XML-файла и установка одного или нескольких приложений.

Поскольку вредоносная программа внедряется в прошивку, она может установить в систему любое приложение, которое пожелает киберпреступник. При этом никакого взаимодействия с пользователем девайса не требуется.

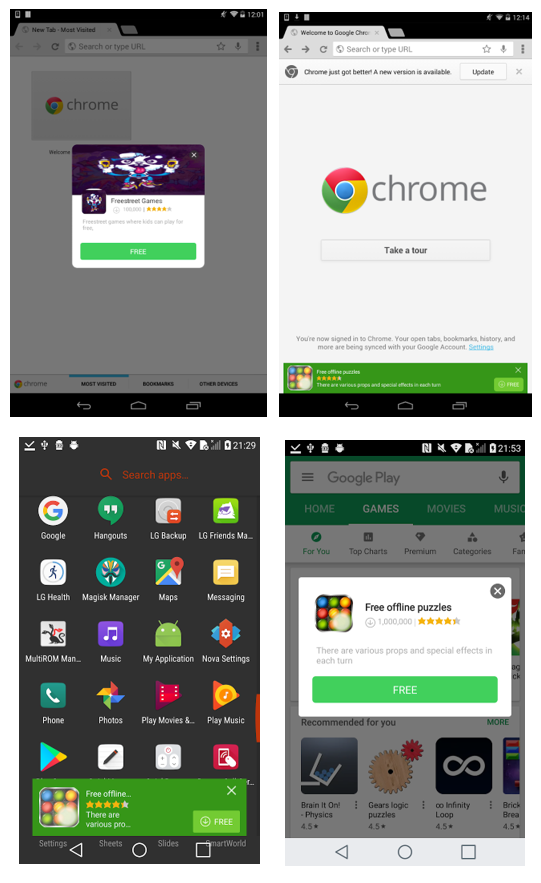
Практически все приложения, которые пытается установить Cosiloon, предназначены для отображения пользователю рекламы, так называемые adware. Примеры их работы показаны на скриншоте ниже:

Очевидно, что злоумышленники в этом случае сосредоточены на получении дохода с помощью рекламных объявлений. Предполагается, что киберпреступники действуют из Китая, так как всеми способами стараются избежать заражения китайских пользователей — сверяется IP.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru