



Данные 200 млн японцев продаются на хакерском форуме

Данные 200 млн японцев продаются на хакерском форуме

Данные 200 млн японцев продаются на хакерском форуме

Согласно отчету FireEye, злоумышленник, действовавший с территории Китая, продавал данные около 200 миллионов японцев на подпольном форуме для киберпреступников. Эти данные, предположительно, были собраны путем взлома десятков японских сайтов.

Преступник продавал эти данные в виде огромного архива, в декабре прошлого года он начал предлагать всем желающим купить у него эту информацию.

Проанализировав эти данные, эксперты смогли идентифицировать их источник — взломанные небольшие сайты, в основном специализирующиеся на розничной торговле. В FireEye утверждают, что данные настоящие, повода сомневаться в их подлинности просто нет.

В основном эти данные содержали настоящие имена, адреса электронной почты, даты рождения, номера телефонов и домашние адреса.

Назначенная за архив цена равнялась 1000 юаней (150,96 долларов США). Некоторые пользователи платформы, на которой продавались эти данные, оставляли комментарии, намекающие на то, что они не получили желаемого архива даже после оплаты. Пока непонятно, реальные ли это претензии, либо оставленные конкурентами комментарии.

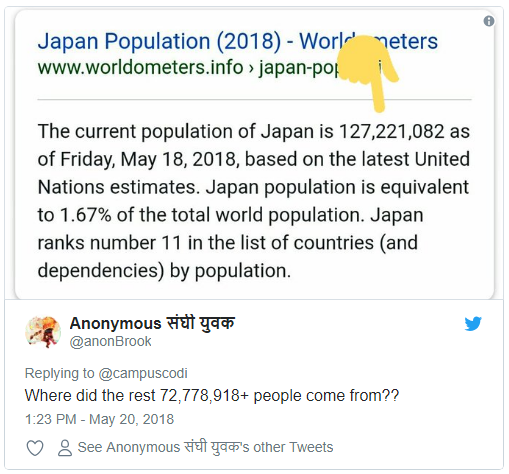
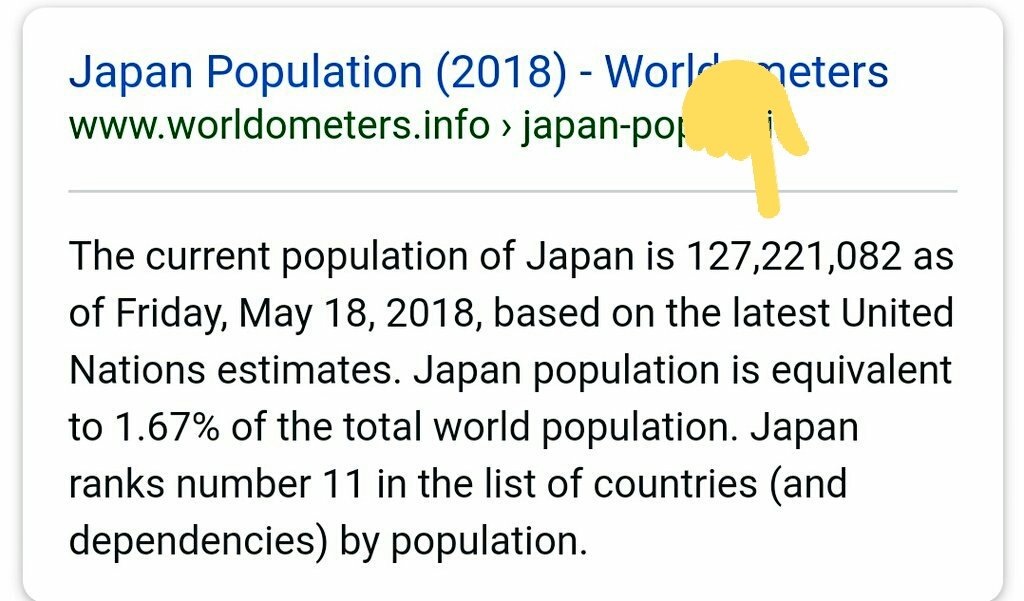
Однако некоторые специалисты обратили внимание на несоответствие заявленной киберпреступником информации с реальными данными, касающимися населения Японии. В Twitter-аккаунте Anonymous संघी युवक появилась следующая запись:

То есть люди задаются вопросом — откуда взялись данные о более 72 778 918 человек, когда население Японии составляет лишь 127 221 082.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru