



Данные пользователей сервиса для мониторинга TeenSafe утекли в Сеть

Данные пользователей сервиса для мониторинга TeenSafe утекли в Сеть

Данные пользователей сервиса для мониторинга TeenSafe утекли в Сеть

Как минимум один сервер, используемый приложением для отслеживания активности смартфонов подростков, допустил утечку. В результате десятки тысяч учетных записей, как родителей, так и их детей, просочились в Сеть.

Мобильное приложение TeenSafe позиционирует себя как «безопасное» средство для мониторинга систем iOS и Android. TeenSafe позволяет родителям просматривать текстовые сообщения и отслеживать местоположение своего ребенка, также приложение поможет контролировать звонки, историю просмотра веб-страниц и узнать, какие приложения установил подросток.

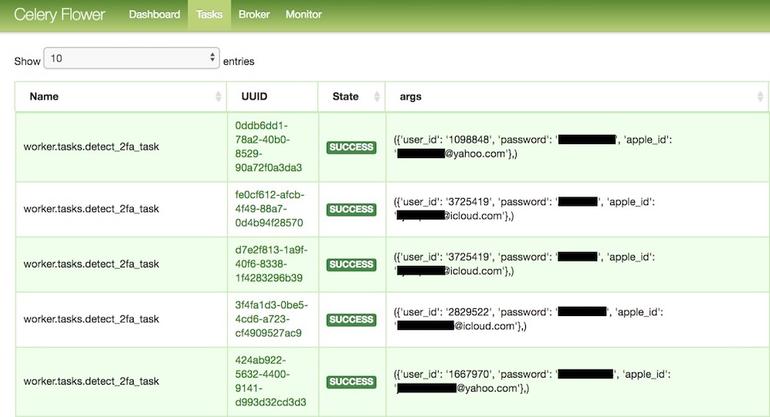
Однако компания умудрилась оставить свои серверы, которые были размещены в облаке Amazon, незапароленными — любой мог получить к ним доступ. Об этом сообщил британский исследователь в области безопасности Роберт Виггинс.

Виггинсу удалось обнаружить два проблемных сервера, которые были закрыты после того, как эксперт связался с представителями TeenSafe.

«Мы приняли меры, обезопасив наши сервера. Также мы предупредили всех потенциально затронутых пользователей», — утверждают в TeenSafe.

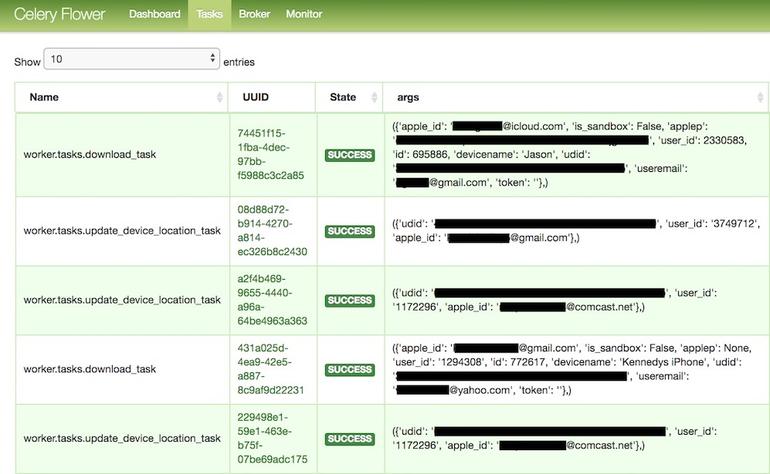
В базе данных, ранее доступной для всех желающих, можно было найти адрес электронной почты родителей, пользующихся TeenSafe, а также Apple ID ребенка, активность которого отслеживается. Более того, имя устройства, его уникальный идентификатор, пароли в простом текстовом виде — все это также было скомпрометировано.

Положительным моментов является тот факт, что ни одной фотографии, как и данных о местоположении, в базе обнаружено не было. Как заверяют в TeenSafe, более миллиона родителей используют возможности этого приложения.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru