



Данные пользователей сервиса для мониторинга TeenSafe утекли в Сеть

Данные пользователей сервиса для мониторинга TeenSafe утекли в Сеть

Данные пользователей сервиса для мониторинга TeenSafe утекли в Сеть

Как минимум один сервер, используемый приложением для отслеживания активности смартфонов подростков, допустил утечку. В результате десятки тысяч учетных записей, как родителей, так и их детей, просочились в Сеть.

Мобильное приложение TeenSafe позиционирует себя как «безопасное» средство для мониторинга систем iOS и Android. TeenSafe позволяет родителям просматривать текстовые сообщения и отслеживать местоположение своего ребенка, также приложение поможет контролировать звонки, историю просмотра веб-страниц и узнать, какие приложения установил подросток.

Однако компания умудрилась оставить свои серверы, которые были размещены в облаке Amazon, незапароленными — любой мог получить к ним доступ. Об этом сообщил британский исследователь в области безопасности Роберт Виггинс.

Виггинсу удалось обнаружить два проблемных сервера, которые были закрыты после того, как эксперт связался с представителями TeenSafe.

«Мы приняли меры, обезопасив наши сервера. Также мы предупредили всех потенциально затронутых пользователей», — утверждают в TeenSafe.

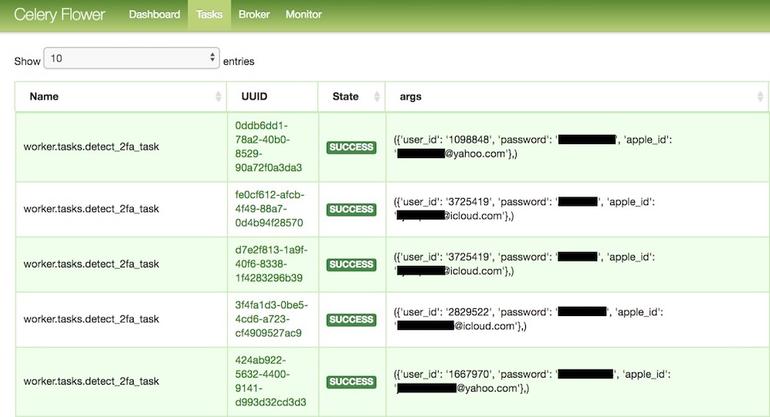
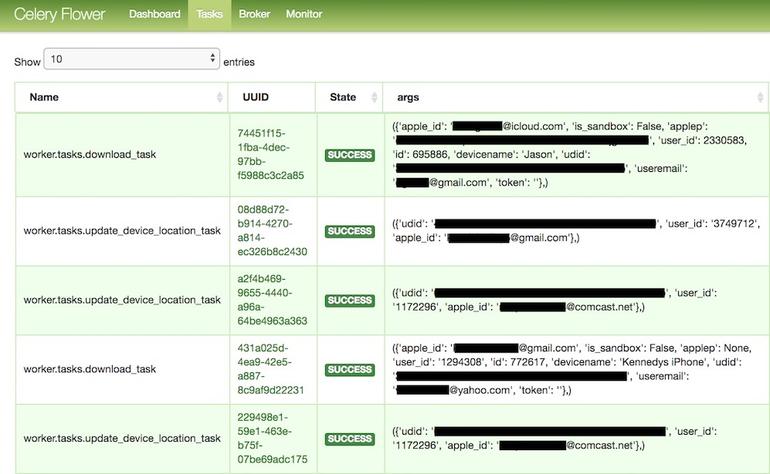
В базе данных, ранее доступной для всех желающих, можно было найти адрес электронной почты родителей, пользующихся TeenSafe, а также Apple ID ребенка, активность которого отслеживается. Более того, имя устройства, его уникальный идентификатор, пароли в простом текстовом виде — все это также было скомпрометировано.

Положительным моментов является тот факт, что ни одной фотографии, как и данных о местоположении, в базе обнаружено не было. Как заверяют в TeenSafe, более миллиона родителей используют возможности этого приложения.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru