



Уязвимость в популярной системе сигнализации позволяет угнать автомобиль

Уязвимость в популярной системе сигнализации позволяет угнать автомобиль

Уязвимость в популярной системе сигнализации позволяет угнать автомобиль

Ошибка в популярной системе управления автомобилем позволила двум исследователям получить доступ к серверам управления. Данная уязвимость предоставляла злоумышленнику все необходимое, чтобы отследить местоположение автомобиля, украсть пользовательскую информацию и даже запустить двигатель.

Исследователи Вангелис Стикас и Джордж Лавданис подробно описали уязвимость в серверной системе компании Calamp, которая обеспечивает безопасность и отслеживание транспортных средств. Данная ошибка позволяла получить прямой доступ к большинству системных баз данных.

Взлом автомобилей все чаще используется злоумышленниками, поскольку все больше автомобилей подключаются к мобильному интернету. Вместе с тем, будучи удобной опцией для управления автомобилем с вашего телефона, он открывает новые направления для атак, имеющих серьезные последствия.

Увы, вы можете даже не подозревать что вы пользователь Calamp. Многие приложения, в том числе такое популярное как Viper SmartStart, предназначенное для отслеживания транспортных средств и позволяющее пользователям находить, запускать и управлять своим авто со своего мобильного устройства, подключается к облачным серверам Calamp. 

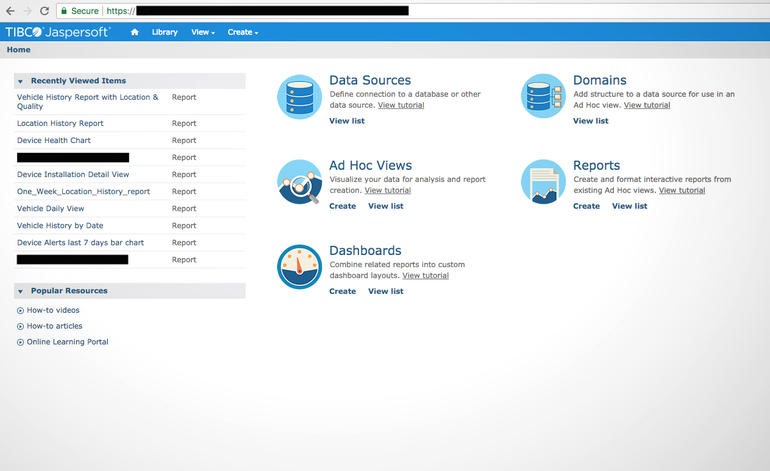
Исследователи обнаружили, что мобильное приложение Viper соединяется с двумя серверами Viper и Calamp. Используя учетные данные клиентского приложения, исследователи смогли получить полный доступ к базе данных сервера Calamp. При этом, любой, кто получил бы такой доступ, смог бы осуществить практически любой сценарий атаки. Например, массовый угон автомобилей или полное выключение автомобиля с помощью кнопки тревоги при движении с высокой скоростью.

По заявлению исследователей, при обращении к базе данных, можно найти автомобиль, осмотрев ближайшие координаты широты и долготы, сбросить его пароль, разблокировать двери, запустить двигатель и угнать его.

Рисунок 1. База данных Calamp.


Исследователи заявили, что могут отслеживать историю местоположений каждого транспортного средства в базе данных, имена пользователей и маскированные пароли, но не могут экспортировать данные.

Представитель Calamp сообщил, что на сегодняшний день ошибка исправлена и продолжается расследование.

Проблемы в безопасности автотранспортных систем появляются все чаще, так в прошлом году исследователи заявляли о серьезной уязвимости в системе управления Tesla. А в этом году МЧС предупреждало о том, что злоумышленники могут отключать подушки безопасности.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru