



Хакер из Риги получил 35 лет тюрьмы за антивирусный мультисканер

Хакер из Риги получил 35 лет тюрьмы за антивирусный мультисканер

Хакер из Риги получил 35 лет тюрьмы за антивирусный мультисканер

Проживающему в Риге киберпреступнику предъявлены обвинения в управлении сервисом «Scan4you», который помогал создателям вредоносных программ избегать детектирования их разработок антивирусными решениями. Об этом сообщило Министерство юстиции США.

Согласно судебным документам, 37-летний Русланс Бондарс управлял Scan4you в период между 2009 и 2016 годами. Scan4you помогал киберпреступникам, разрабатывающим вредоносные программы, сканировать их программы различными антивирусными решениями.

Многие из этих антивирусных продуктов защищают розничные сети, финансовые и государственные учреждения. Scan4you помог злоумышленникам в реальных атаках, например, в инциденте, когда преступнику удалось похитить 40 миллионов номеров кредитных и дебетовых карт, а также около 70 миллионов адресов, номеров телефонов и других персональных данных граждан США.

Киберпреступники, стоящие за вредоносом Citadel, заразившим более 11 миллионов компьютеров по всему миру, также пользовались сервисом Scan4you. Citadel стоил жертвам убытков в размере 500 миллионов долларов.

«Разработчик Citadel воспользовался функцией Scan4you, которая позволяла интегрировать возможности сервиса непосредственно в саму вредоносную программу. Для этого существовал специальный API. Это позволяло преступникам сканировать свою вредоносную программу без необходимости напрямую отправлять файл на сайт Scan4you», — говорится в пресс-релизе Министерства юстиции.

Вся «вредоносная» деятельность этого сервиса, в отличие от легитимных сканеров вроде VirusTotal, заключается в том, что Scan4you не делится информацией с антивирусными вендорами.

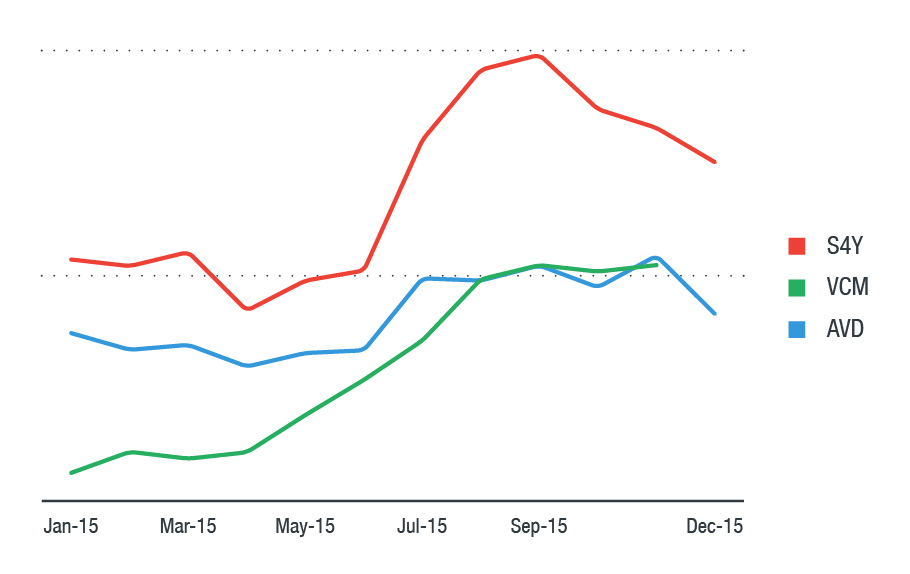
Эксперты Trend Micro опубликовали график, отражающий спрос на использование Scan4you (S4Y) наряду с такими сканерами, как VirusCheckMate (VCM) и AVDetect (AVD).

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru