



Семь вредоносных расширений Chrome заразили 100.000 пользователей

Семь вредоносных расширений Chrome заразили 100.000 пользователей

Семь вредоносных расширений Chrome заразили 100.000 пользователей

За два месяца семь расширений Chrome украли учетные данные и установили майнеры криптовалют на компьютеры жертв.

Преступники заразили более 100 000 компьютеров с расширениями браузера Google Chrome, которые украли учетные данные для входа в систему, установили майнеры криптовалют и мошеннические кликеры. Вредоносные расширения были размещены в официальном интернет-магазине Google.

По сообщению сотрудников Radware, по меньшей мере с марта семь злонамеренных расширений Google Chrome официально загружались из интернет-магазина Google. Пять расширений были удалены группой безопасности Google самостоятельно и два после сообщения Radware. В целом, вредоносные расширения заразили более 100 000 пользователей, по крайней мере, одно было установлено в «хорошо защищенной сети» неназванной глобальной производственной компании.

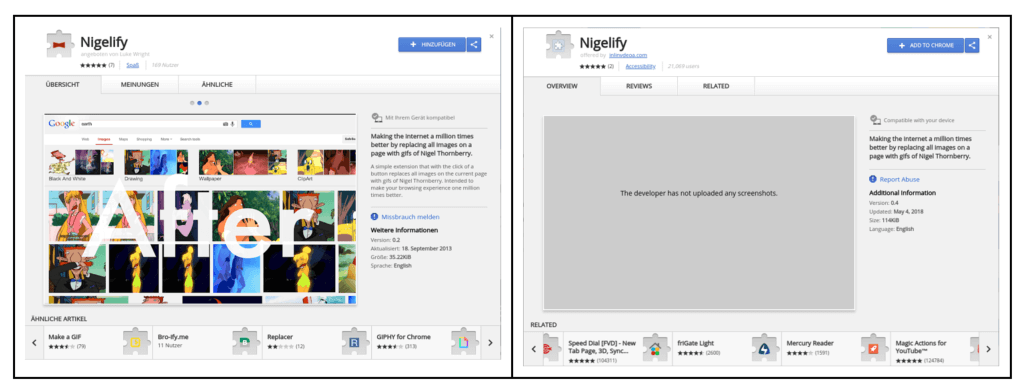
Семь расширений маскируются как законные. Их имена:

  • Nigelify
  • PwnerLike
  • Alt-J
  • Fix-футляр
  • Divinity 2 Original Sin: Wiki Skill Popup
  • Keeprivate
  • iHabno


Слева подлинное расширение Chrome. Справа одно из семи недавно обнаруженных вредоносных расширений.

За последние восемь месяцев вредоносные расширения Google оказались очень популярным способом заражения пользователей браузера Google Chrome.

В августе прошлого года были скомпрометированы два расширения, установленных на миллионах компьютеров. 

В двух инцидентах в январе исследователи обнаружили, как минимум, пять вредоносных расширений, установленных более 500 000 раз. Две недели назад компания Trend Micro зарегистрировала возвращение FacexWorm, вредоносного расширения, которое было впервые обнаружено семь месяцев назад .

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru