



Семь вредоносных расширений Chrome заразили 100.000 пользователей

Семь вредоносных расширений Chrome заразили 100.000 пользователей

Семь вредоносных расширений Chrome заразили 100.000 пользователей

За два месяца семь расширений Chrome украли учетные данные и установили майнеры криптовалют на компьютеры жертв.

Преступники заразили более 100 000 компьютеров с расширениями браузера Google Chrome, которые украли учетные данные для входа в систему, установили майнеры криптовалют и мошеннические кликеры. Вредоносные расширения были размещены в официальном интернет-магазине Google.

По сообщению сотрудников Radware, по меньшей мере с марта семь злонамеренных расширений Google Chrome официально загружались из интернет-магазина Google. Пять расширений были удалены группой безопасности Google самостоятельно и два после сообщения Radware. В целом, вредоносные расширения заразили более 100 000 пользователей, по крайней мере, одно было установлено в «хорошо защищенной сети» неназванной глобальной производственной компании.

Семь расширений маскируются как законные. Их имена:

  • Nigelify
  • PwnerLike
  • Alt-J
  • Fix-футляр
  • Divinity 2 Original Sin: Wiki Skill Popup
  • Keeprivate
  • iHabno


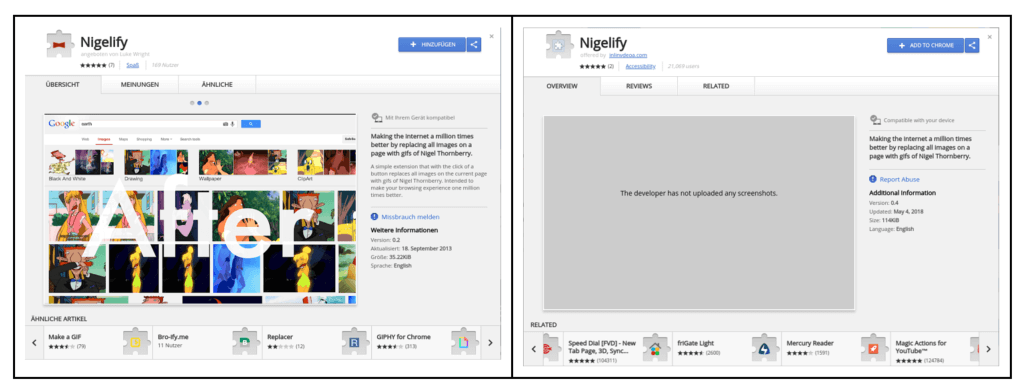
Слева подлинное расширение Chrome. Справа одно из семи недавно обнаруженных вредоносных расширений.

За последние восемь месяцев вредоносные расширения Google оказались очень популярным способом заражения пользователей браузера Google Chrome.

В августе прошлого года были скомпрометированы два расширения, установленных на миллионах компьютеров. 

В двух инцидентах в январе исследователи обнаружили, как минимум, пять вредоносных расширений, установленных более 500 000 раз. Две недели назад компания Trend Micro зарегистрировала возвращение FacexWorm, вредоносного расширения, которое было впервые обнаружено семь месяцев назад .

Подпишитесь на новости

Криптовалюту в России предложили принимать в залог

Российскому бизнесу хотят разрешить обеспечивать обязательства цифровой валютой, включая стейблкоины. Проще говоря, криптовалюта может официально превратиться в залог (почти как недвижимость или ценные бумаги, только с блокчейном).

Рекомендацию Минюсту направил Совет по развитию цифровой экономики при Совете Федерации, сообщает ТАСС.

Вместе с Банком России и другими заинтересованными организациями ведомству предложили подготовить необходимые изменения в гражданском законодательстве.

Правила должны определить, какую цифровую валюту можно использовать в качестве залога, как учитывать её в бухгалтерии и каким образом расследовать связанные с ней правонарушения. Однако пока это только инициатива.

По словам сенатора Артёма Шейкина, новый механизм способен расширить доступные бизнесу способы обеспечения обязательств и сделать работу с цифровой валютой понятнее.

Однако стейблкоины для таких операций должны находиться в легальном российском криптовалютном контуре и соответствовать установленным требованиям.

Отдельное внимание предлагают уделять стране регистрации эмитента и инфраструктуре, через которую обращается актив. Если токен связан с государством, вводящим санкции против России, его могут заблокировать или сделать недоступным.

Этот риск не теоретический. Ранее Минфин пояснял, что при блокировке криптовалюты иностранным эмитентом российский депозитарий не обязан компенсировать клиенту стоимость актива.

Властям предстоит определить порядок оценки, хранения и взыскания цифровых активов, а заодно решить, кто останется с убытками.

RSS: Новости на портале Anti-Malware.ru