



Семь вредоносных расширений Chrome заразили 100.000 пользователей

Семь вредоносных расширений Chrome заразили 100.000 пользователей

Семь вредоносных расширений Chrome заразили 100.000 пользователей

За два месяца семь расширений Chrome украли учетные данные и установили майнеры криптовалют на компьютеры жертв.

Преступники заразили более 100 000 компьютеров с расширениями браузера Google Chrome, которые украли учетные данные для входа в систему, установили майнеры криптовалют и мошеннические кликеры. Вредоносные расширения были размещены в официальном интернет-магазине Google.

По сообщению сотрудников Radware, по меньшей мере с марта семь злонамеренных расширений Google Chrome официально загружались из интернет-магазина Google. Пять расширений были удалены группой безопасности Google самостоятельно и два после сообщения Radware. В целом, вредоносные расширения заразили более 100 000 пользователей, по крайней мере, одно было установлено в «хорошо защищенной сети» неназванной глобальной производственной компании.

Семь расширений маскируются как законные. Их имена:

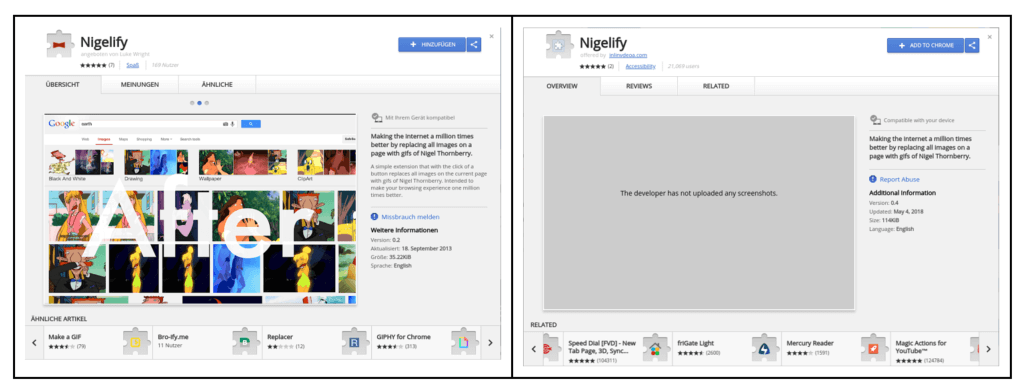
  • Nigelify
  • PwnerLike
  • Alt-J
  • Fix-футляр
  • Divinity 2 Original Sin: Wiki Skill Popup
  • Keeprivate
  • iHabno


Слева подлинное расширение Chrome. Справа одно из семи недавно обнаруженных вредоносных расширений.

За последние восемь месяцев вредоносные расширения Google оказались очень популярным способом заражения пользователей браузера Google Chrome.

В августе прошлого года были скомпрометированы два расширения, установленных на миллионах компьютеров. 

В двух инцидентах в январе исследователи обнаружили, как минимум, пять вредоносных расширений, установленных более 500 000 раз. Две недели назад компания Trend Micro зарегистрировала возвращение FacexWorm, вредоносного расширения, которое было впервые обнаружено семь месяцев назад .

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru