



Семь вредоносных расширений Chrome заразили 100.000 пользователей

Семь вредоносных расширений Chrome заразили 100.000 пользователей

Семь вредоносных расширений Chrome заразили 100.000 пользователей

За два месяца семь расширений Chrome украли учетные данные и установили майнеры криптовалют на компьютеры жертв.

Преступники заразили более 100 000 компьютеров с расширениями браузера Google Chrome, которые украли учетные данные для входа в систему, установили майнеры криптовалют и мошеннические кликеры. Вредоносные расширения были размещены в официальном интернет-магазине Google.

По сообщению сотрудников Radware, по меньшей мере с марта семь злонамеренных расширений Google Chrome официально загружались из интернет-магазина Google. Пять расширений были удалены группой безопасности Google самостоятельно и два после сообщения Radware. В целом, вредоносные расширения заразили более 100 000 пользователей, по крайней мере, одно было установлено в «хорошо защищенной сети» неназванной глобальной производственной компании.

Семь расширений маскируются как законные. Их имена:

  • Nigelify
  • PwnerLike
  • Alt-J
  • Fix-футляр
  • Divinity 2 Original Sin: Wiki Skill Popup
  • Keeprivate
  • iHabno


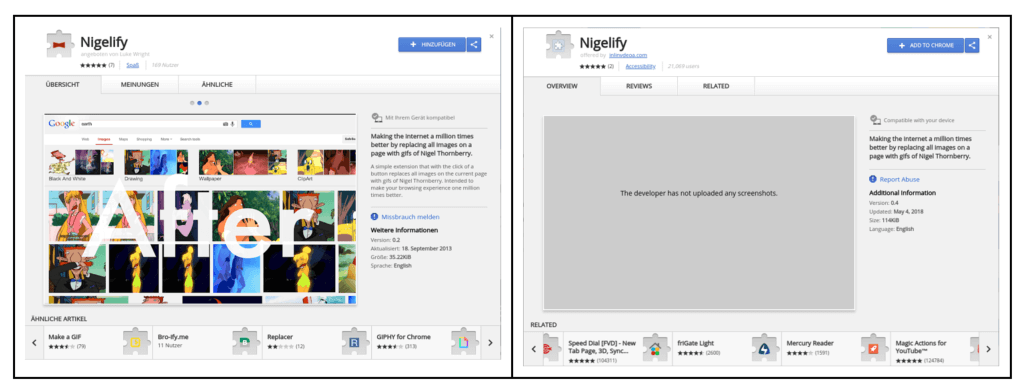
Слева подлинное расширение Chrome. Справа одно из семи недавно обнаруженных вредоносных расширений.

За последние восемь месяцев вредоносные расширения Google оказались очень популярным способом заражения пользователей браузера Google Chrome.

В августе прошлого года были скомпрометированы два расширения, установленных на миллионах компьютеров. 

В двух инцидентах в январе исследователи обнаружили, как минимум, пять вредоносных расширений, установленных более 500 000 раз. Две недели назад компания Trend Micro зарегистрировала возвращение FacexWorm, вредоносного расширения, которое было впервые обнаружено семь месяцев назад .

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru