



Лидеры ИГИЛ попали в ловушку благодаря Telegram

Лидеры ИГИЛ попали в ловушку благодаря Telegram

Лидеры ИГИЛ попали в ловушку благодаря Telegram

Лидеров запрещенной в России террористической группировки «Исламское государство» задержали благодаря ловушке, в которую те угодили через мессенджер Telegram. В то время как у нас Telegram позиционируется как некая помощь террористам, зарубежные спецслужбы с помощью него ловят игиловцев.

Оказалось, что спецслужбы Ирака использовали аккаунт Telegram, который был привязан к телефону захваченного ими террориста, одного из лидеров группировки Абу Бакра аль-Багдади (Abu Bakr al-Baghdadi).

С помощью этой учетной записи правоохранителям удалось выманить других лидеров групп на некую «встречу», которая должна была состояться в Ираке. В итоге пять главарей ячеек были задержаны спецслужбами. В поимке террористов также принимала участие американская сторона.

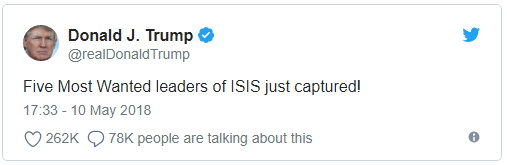
Удачное завершение операции прокомментировал президент Америки Дональд Трамп в Twitter:

«Пять наиболее разыскиваемых лидеров ИГИЛ только что схвачены», — пишет Трамп.

Вот и возникает закономерный вопрос — стоит ли считать Telegram неким пособником террористам, когда его, как оказалось, можно использовать для их поимки.

Сегодня Николай Никифоров, исполняющий обязанности министра связи и массовых коммуникаций, высказался по поводу ситуации с Telegram. Никифоров заявил что, во-первых, «охота» на мессенджер продолжится; во-вторых, к другим мессенджерам и сервисам на данный момент претензий нет.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru