



Лидеры ИГИЛ попали в ловушку благодаря Telegram

Лидеры ИГИЛ попали в ловушку благодаря Telegram

Лидеры ИГИЛ попали в ловушку благодаря Telegram

Лидеров запрещенной в России террористической группировки «Исламское государство» задержали благодаря ловушке, в которую те угодили через мессенджер Telegram. В то время как у нас Telegram позиционируется как некая помощь террористам, зарубежные спецслужбы с помощью него ловят игиловцев.

Оказалось, что спецслужбы Ирака использовали аккаунт Telegram, который был привязан к телефону захваченного ими террориста, одного из лидеров группировки Абу Бакра аль-Багдади (Abu Bakr al-Baghdadi).

С помощью этой учетной записи правоохранителям удалось выманить других лидеров групп на некую «встречу», которая должна была состояться в Ираке. В итоге пять главарей ячеек были задержаны спецслужбами. В поимке террористов также принимала участие американская сторона.

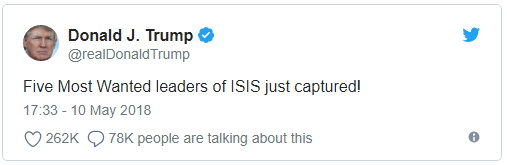
Удачное завершение операции прокомментировал президент Америки Дональд Трамп в Twitter:

«Пять наиболее разыскиваемых лидеров ИГИЛ только что схвачены», — пишет Трамп.

Вот и возникает закономерный вопрос — стоит ли считать Telegram неким пособником террористам, когда его, как оказалось, можно использовать для их поимки.

Сегодня Николай Никифоров, исполняющий обязанности министра связи и массовых коммуникаций, высказался по поводу ситуации с Telegram. Никифоров заявил что, во-первых, «охота» на мессенджер продолжится; во-вторых, к другим мессенджерам и сервисам на данный момент претензий нет.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru