


Пять популярных ботнетов конкурируют, атакуя GPON-маршрутизаторы

Пять популярных ботнетов конкурируют, атакуя GPON-маршрутизаторы

Пять популярных ботнетов конкурируют, атакуя GPON-маршрутизаторы

Операторы нескольких ботнетов ведут охоту на уязвимые маршрутизаторы, использующие технологию GPON. Баг в этих роутерах можно проэксплуатировать путем модификации URL-адреса в адресной строке браузера, что позволит получить удаленный доступ к уязвимым устройствам.

Согласно отчету, предоставленному китайской компанией в области кибербезопасности Netlab 360, по меньшей мере пять семейств ботнетов «конкурируют», пытаясь атаковать уязвимые устройства.

Muhstik, Mirai, Hajime, Satori и Mettle — эти пять ботнетов используют эксплойты для маршрутизаторов, однако на данный момент ни одна из этих таргетированных атак не увенчалась успехом.

По мнению специалистов, успешная атака может быть лишь вопросом времени.

«К счастью, текущие вредоносные пейлоады muhstik, mirai, hajime и satori не отрабатывают должным образом, то есть они не в состоянии внедрить злонамеренный код. Более того, командный сервер C&C также выведен из строя», — говорят исследователи.

Ранее мы сообщали, что более миллиона маршрутизаторов, использующих технологию GPON, уязвимы из-за ошибки, которая помогает обойти аутентификацию. Чтобы использовать недостаток, злоумышленнику нужно всего лишь добавить «?images/» в конец веб-адреса любой страницы конфигурации маршрутизатора, это позволит обойти страницу входа и получить полный доступ к роутеру.

Подпишитесь на новости

Телевизоры Samsung собирают аудиоданные и скриншоты, заявил исследователь

Исследователь под псевдонимом log4j решил выяснить, почему его телевизор Samsung 2025 года показывает подозрительно точную рекламу. Получил root-доступ, изучил систему и заявил, что обнаружил механизмы сбора аудиоданных, снимков экрана и информации о просмотре. Полного технического разбора пока нет, поэтому обвинения требуют проверки.

О находках автор рассказал в своей публикации в X; подробности его заявлений приводит Tom’s Hardware.

По словам исследователя, в системе есть модель ИИ для анализа контента и механизмы, позволяющие учитывать просмотренные видео, пропущенную рекламу и положение воспроизведения. Он также утверждает, что телевизор может использовать подключённые микрофоны — например, в звуковом оборудовании.
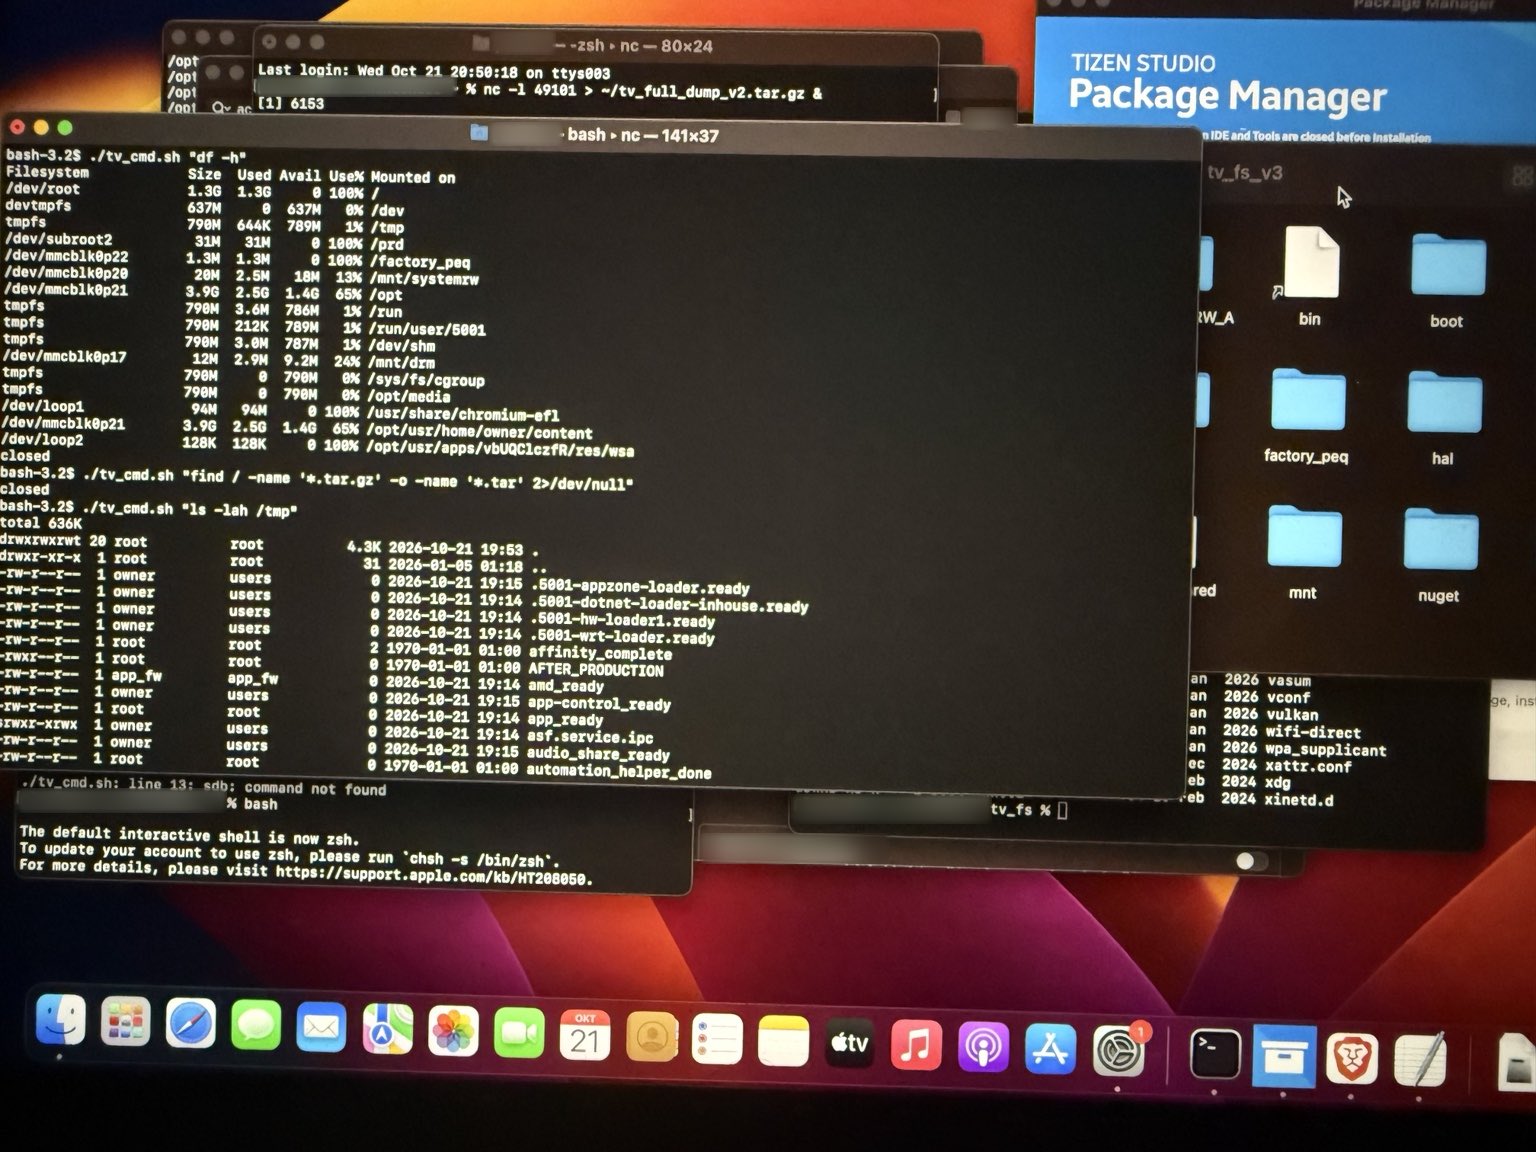

Но наличие соответствующих компонентов ещё не доказывает, что устройство непрерывно записывает комнату и отправляет записи рекламщикам. В отдельной проверке другой специалист зафиксировал кратковременное включение микрофона, после которого тот несколько часов оставался неактивным. Этот опыт тоже не даёт окончательного ответа для всех устройств и настроек.

У истории есть продолжение: log4j сообщил о блокировке своего аккаунта OpenAI за некие неправомерные действия. По его версии, инструменты он использовал для анализа собственного телевизора. Независимого подтверждения причин блокировки нет.

RSS: Новости на портале Anti-Malware.ru